Logto คือทางเลือกแทน Auth0 ที่ออกแบบมาสำหรับแอปและผลิตภัณฑ์ SaaS ยุคใหม่ โดยมีทั้งบริการ Cloud และ Open-source เพื่อช่วยให้คุณเปิดตัวระบบการจัดการเอกลักษณ์และการเข้าถึง (IAM) ได้อย่างรวดเร็ว สนุกกับการยืนยันตัวตน (การยืนยันตัวตน), การอนุญาต (การอนุญาต), และการจัดการหลายผู้เช่า ครบจบในที่เดียว
เราแนะนำให้เริ่มต้นด้วย tenant สำหรับการพัฒนาแบบฟรีบน Logto Cloud เพื่อให้คุณสามารถสำรวจฟีเจอร์ทั้งหมดได้อย่างง่ายดาย
ในบทความนี้ เราจะพาคุณไปทีละขั้นตอนเพื่อสร้างประสบการณ์ลงชื่อเข้าใช้ Discord (การยืนยันตัวตนของผู้ใช้) อย่างรวดเร็วด้วย iOS (Swift) และ Logto
ข้อกำหนดเบื้องต้น
- มี Logto instance ที่พร้อมใช้งาน ดู หน้าแนะนำ เพื่อเริ่มต้นใช้งาน
- มีความรู้พื้นฐานเกี่ยวกับ iOS (Swift)
- มีบัญชี Discord ที่ใช้งานได้
สร้างแอปพลิเคชันใน Logto
Logto สร้างขึ้นบนพื้นฐานของการยืนยันตัวตน OpenID Connect (OIDC) และการอนุญาต OAuth 2.0 โดยรองรับการจัดการข้อมูลระบุตัวตนแบบรวมศูนย์ข้ามหลายแอปพลิเคชัน ซึ่งมักเรียกว่า การลงชื่อเข้าใช้ครั้งเดียว (Single Sign-On; SSO)
ในการสร้างแอปพลิเคชัน Native app ของคุณ เพียงทำตามขั้นตอนเหล่านี้:
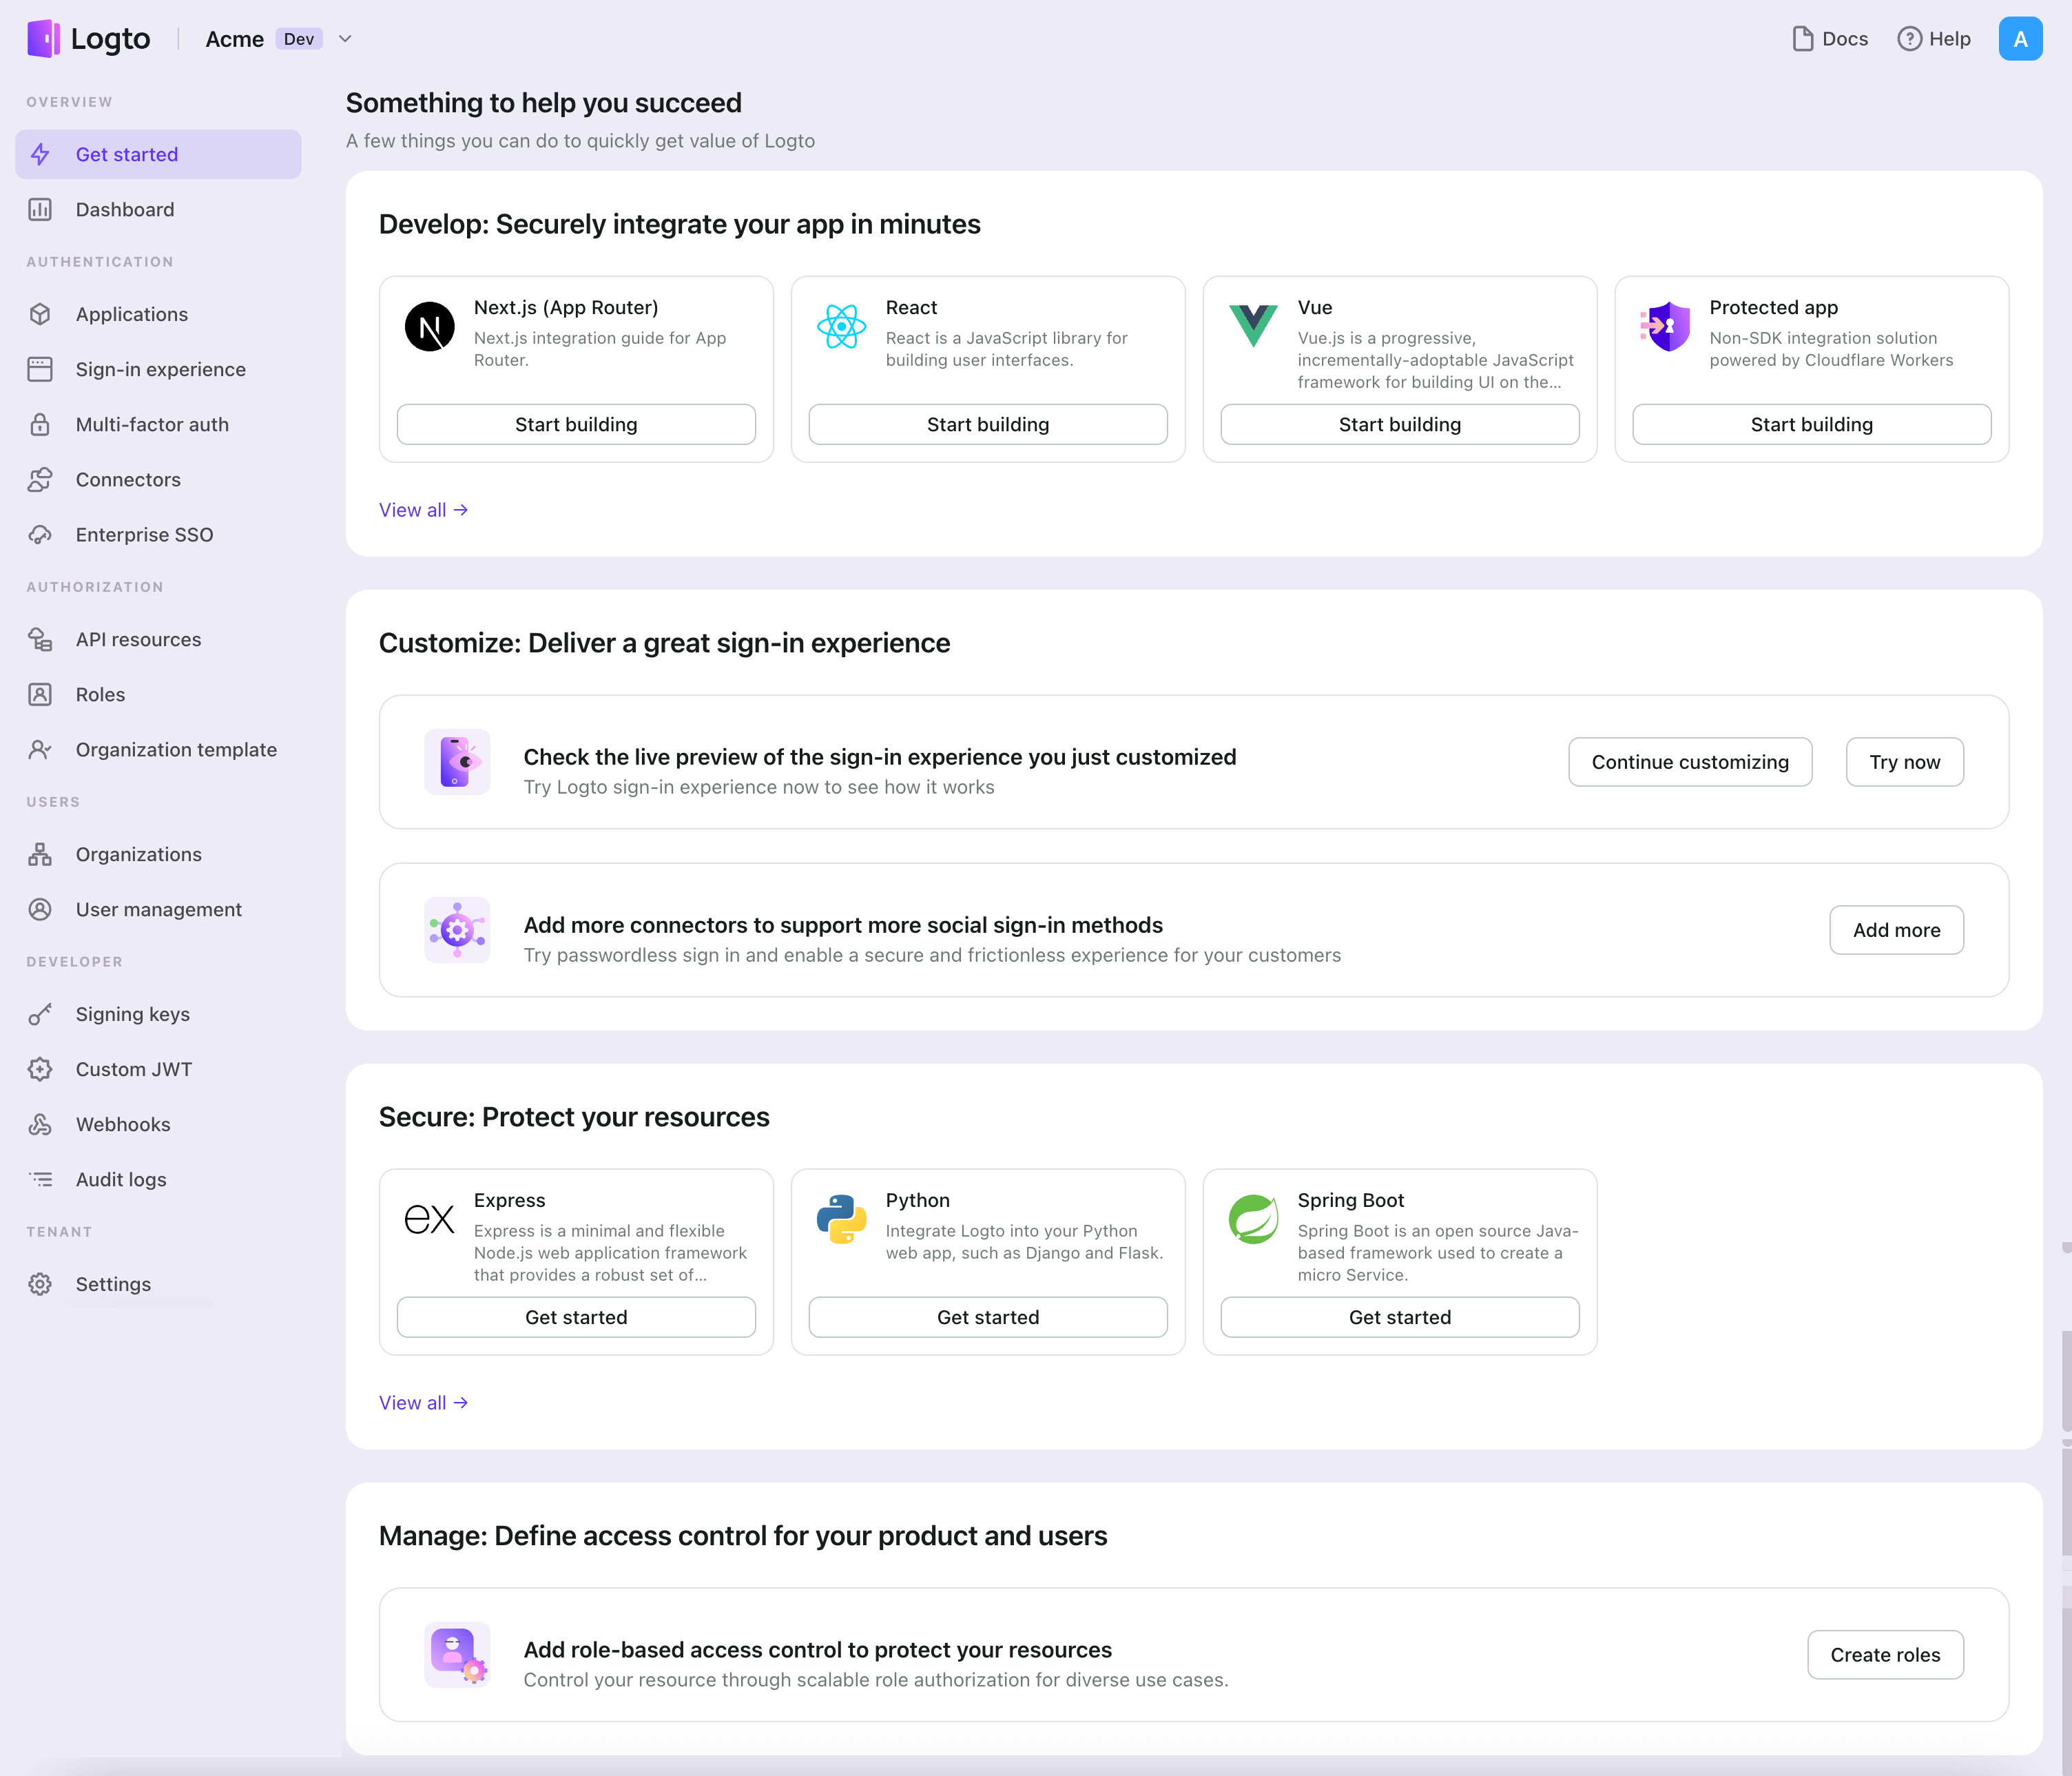
- เปิด Logto Console ในส่วน "เริ่มต้นใช้งาน" ให้คลิกที่ลิงก์ "ดูทั้งหมด" เพื่อเปิดรายการเฟรมเวิร์กของแอปพลิเคชัน หรือคุณสามารถไปที่ Logto Console > Applications แล้วคลิกปุ่ม "สร้างแอปพลิเคชัน"
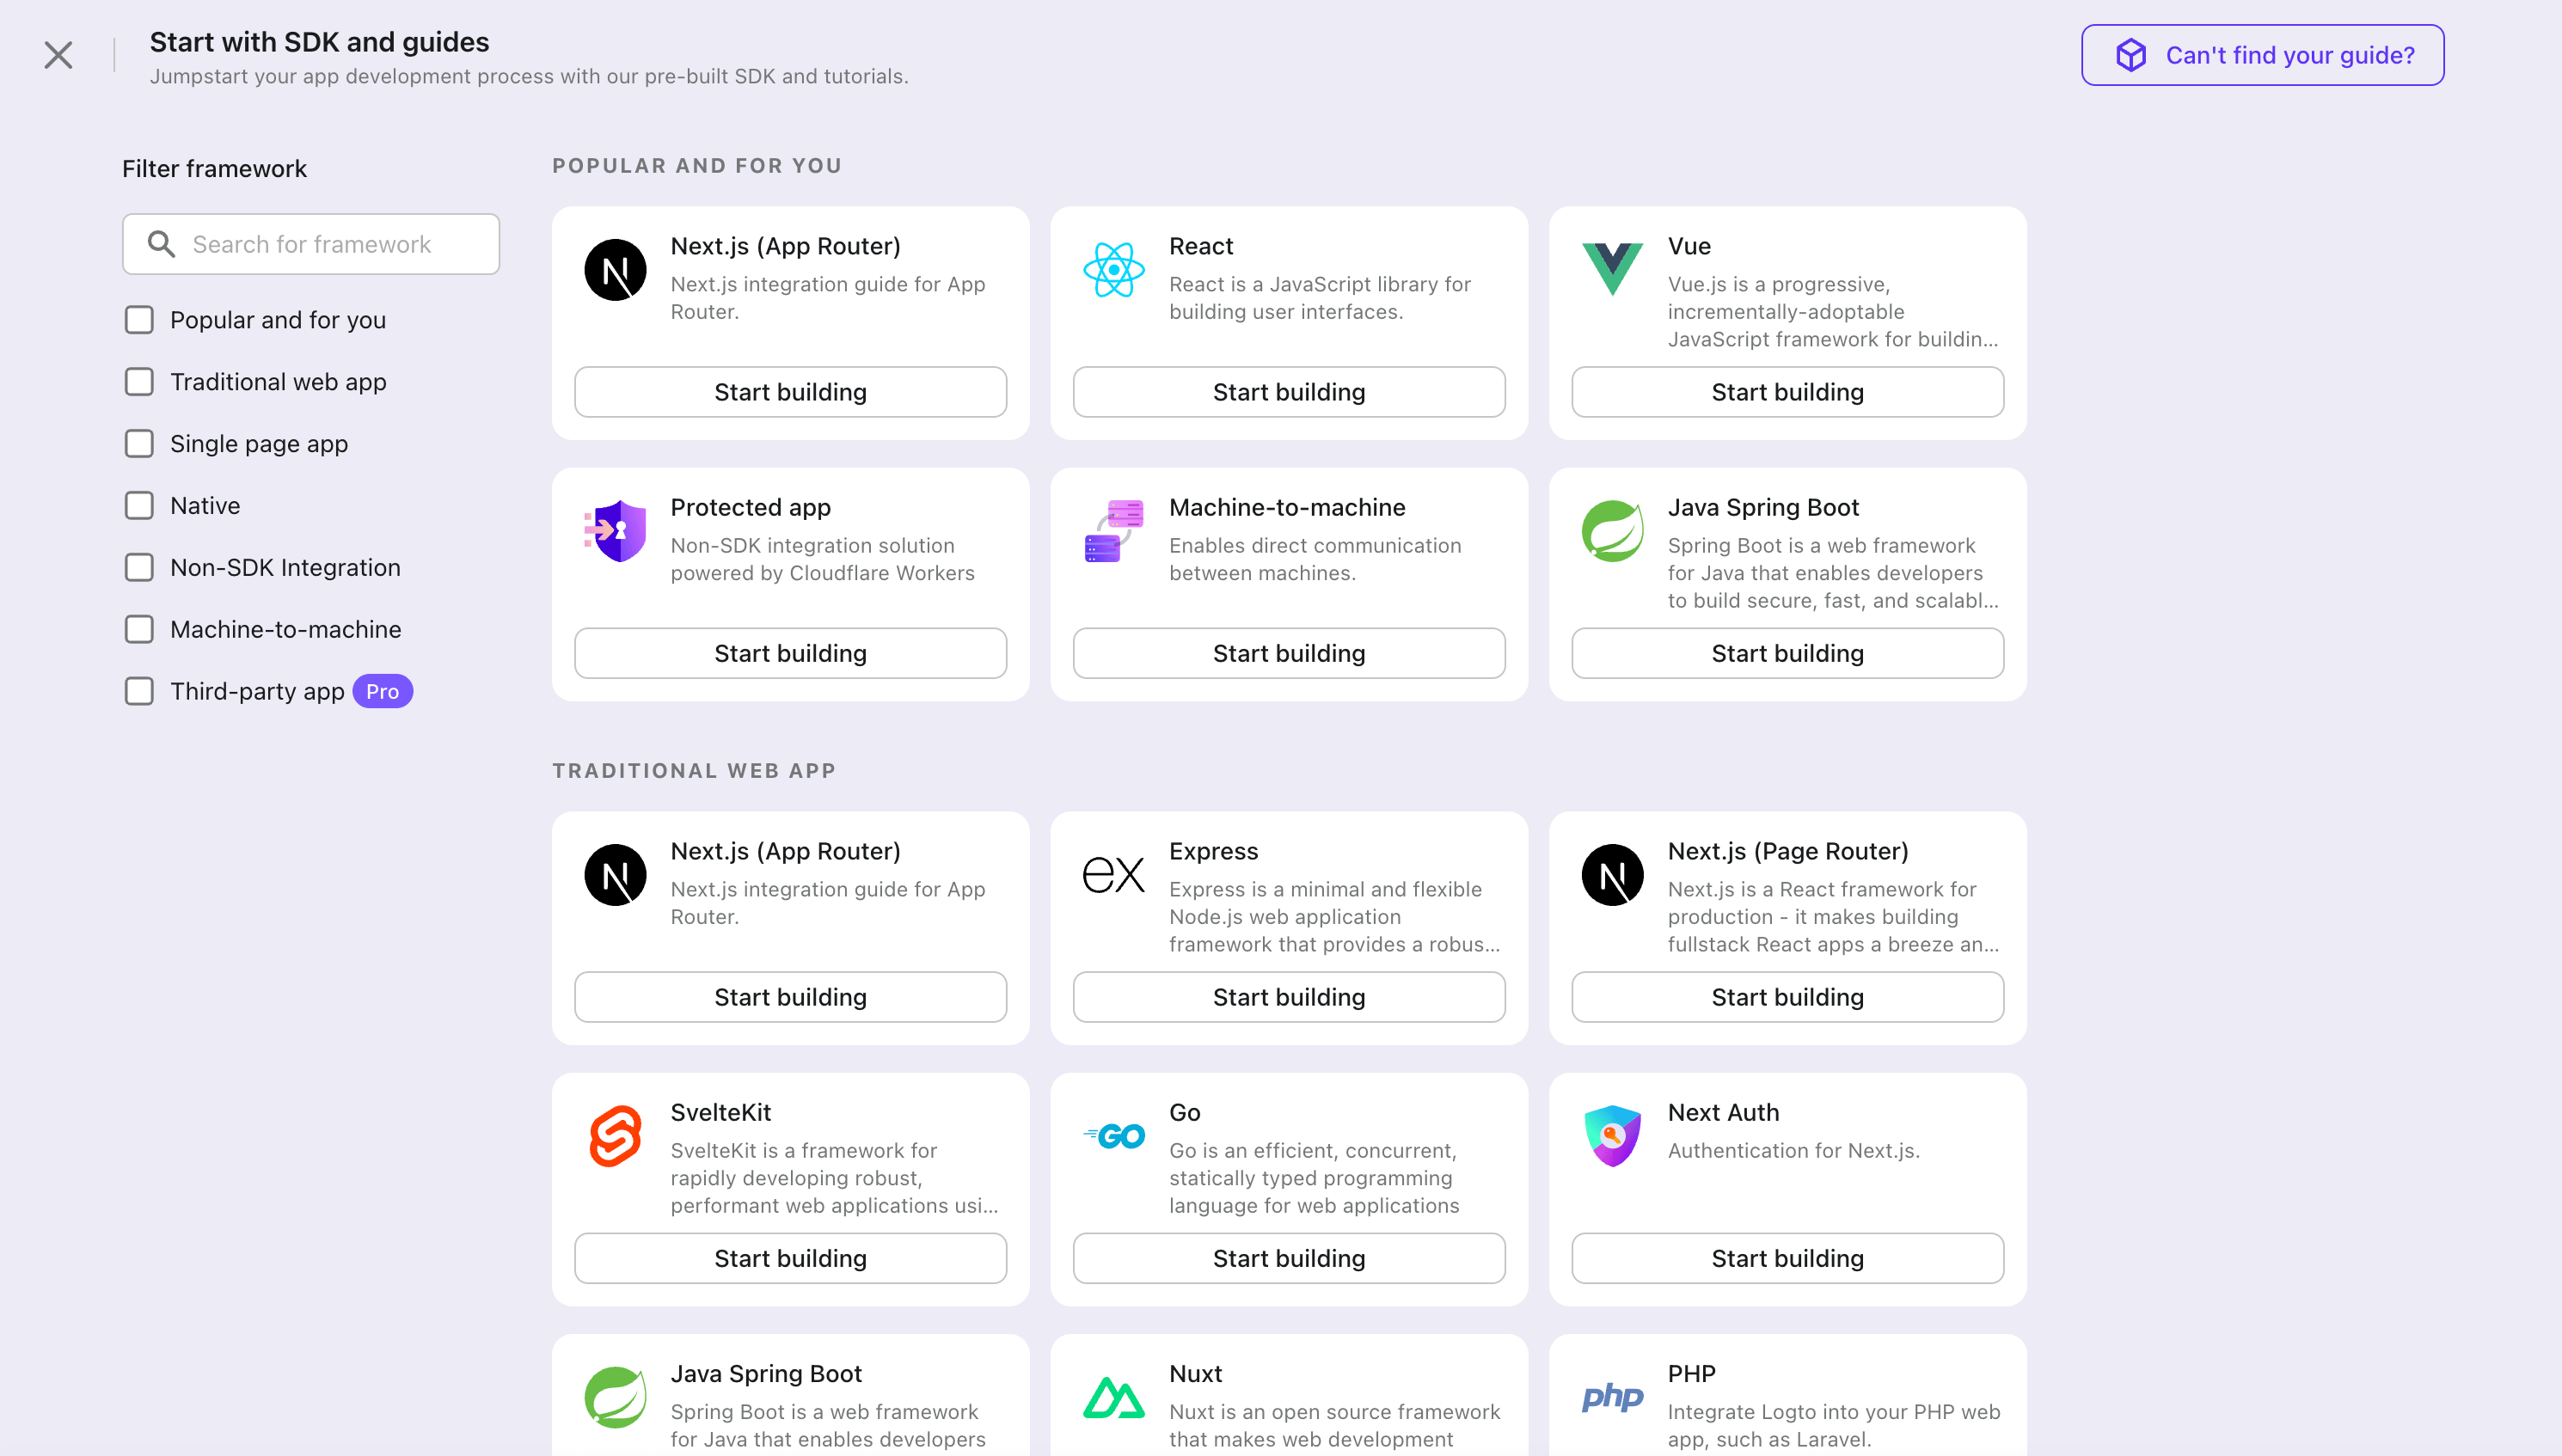
- ในหน้าต่างที่เปิดขึ้น ให้คลิกที่ส่วน "Native app" หรือกรองเฟรมเวิร์ก "Native app" ทั้งหมดที่มีโดยใช้ช่องกรองด่วนทางซ้ายมือ จากนั้นคลิกที่การ์ดเฟรมเวิร์ก "iOS (Swift)" เพื่อเริ่มสร้างแอปพลิเคชันของคุณ
- กรอกชื่อแอปพลิเคชัน เช่น "Bookstore" แล้วคลิก "สร้างแอปพลิเคชัน"
🎉 เยี่ยมมาก! คุณเพิ่งสร้างแอปพลิเคชันแรกของคุณใน Logto คุณจะเห็นหน้าข้อความแสดงความยินดีซึ่งมีคู่มือการเชื่อมต่ออย่างละเอียด ให้ทำตามคู่มือเพื่อดูประสบการณ์ที่จะเกิดขึ้นในแอปพลิเคชันของคุณ
ผสานรวม iOS (Swift) กับ Logto
เพิ่ม Logto SDK เป็น dependency
เวอร์ชัน iOS ขั้นต่ำที่รองรับของ Logto Swift SDK คือ iOS 13
Logto Swift SDK มีสองเวอร์ชันหลัก:
- v2: เปิดประสบการณ์การลงชื่อเข้าใช้ใน
ASWebAuthenticationSession(เบราว์เซอร์ของระบบ) ซึ่งรองรับการลงชื่อเข้าใช้ด้วย passkey และแชร์เซสชันเบราว์เซอร์ โปรดทราบว่า v2 ได้ลบ native social plugin targets ออกแล้ว; ตัวเชื่อมต่อโซเชียล (social connectors) ยังคงทำงานผ่านเบราว์เซอร์ หากคุณต้องพึ่ง native WeChat หรือ Alipay SDK handoff ให้ใช้ v1 ต่อไป - v1: เปิดประสบการณ์การลงชื่อเข้าใช้ใน WebView ที่ฝังอยู่ ซึ่งจำเป็นสำหรับ native social plugin targets แต่ไม่รองรับ การลงชื่อเข้าใช้ด้วย passkey (WebView ไม่รองรับ WebAuthn ซึ่งเป็นมาตรฐานพื้นฐานของ passkey)
คู่มือนี้ครอบคลุมทั้งสองเวอร์ชัน เลือกเวอร์ชันของคุณในแท็บด้านล่าง และตัวเลือกจะถูกซิงค์ตลอดทั้งคู่มือนี้
ใช้ URL ต่อไปนี้เพื่อเพิ่ม Logto SDK เป็น dependency ใน Swift Package Manager
https://github.com/logto-io/swift.git
ตั้งแต่ Xcode 11 เป็นต้นมา คุณสามารถ นำเข้า Swift package ได้โดยตรง โดยไม่ต้องใช้เครื่องมือเพิ่มเติม
เมื่อ Xcode ถามหาเวอร์ชันของแพ็กเกจ ให้เลือกเวอร์ชันที่คุณต้องการใช้งาน:
- v2
- v1
ใช้เวอร์ชัน v2 ล่าสุดเป็นเวอร์ชันอ้างอิง เวอร์ชัน v2 ล่าสุดคือ 2.0.0
หากคุณใช้ Package.swift โดยตรง:
// เพิ่ม Logto SDK ด้วยเวอร์ชัน 2.0.0
.package(url: "https://github.com/logto-io/swift.git", from: "2.0.0")
ใช้เวอร์ชัน v1 ล่าสุดหากคุณต้องการ native social plugin targets เวอร์ชัน v1 ล่าสุดคือ 1.2.0
หากคุณใช้ Package.swift โดยตรง:
// เพิ่ม Logto SDK ด้วยเวอร์ชัน 1.2.0
.package(url: "https://github.com/logto-io/swift.git", from: "1.2.0")
ขณะนี้เรายังไม่รองรับ Carthage และ CocoaPods เนื่องจากปัญหาทางเทคนิคบางประการ
Carthage
Carthage ต้องการไฟล์ xcodeproj เพื่อ build เราจะพยายามหาวิธีแก้ไขในภายหลัง
CocoaPods
CocoaPods ไม่รองรับ local dependency และ monorepo ดังนั้นจึงยากที่จะสร้าง .podspec สำหรับ repo นี้
เริ่มต้น LogtoClient
เริ่มต้นไคลเอนต์โดยการสร้างอินสแตนซ์ LogtoClient ด้วยอ็อบเจกต์ LogtoConfig
import Logto
import LogtoClient

let config = try? LogtoConfig(
  endpoint: "<your-logto-endpoint>", // เช่น http://localhost:3001
  appId: "<your-app-id>"
)
let client = LogtoClient(useConfig: config)
โดยปกติ เราจะจัดเก็บข้อมูลรับรอง เช่น โทเค็น ID (ID Token) และ โทเค็นรีเฟรช (Refresh Token) ไว้ใน Keychain ดังนั้นผู้ใช้จึงไม่จำเป็นต้องลงชื่อเข้าใช้อีกเมื่อกลับมา
หากต้องการปิดการทำงานนี้ ให้ตั้งค่า usingPersistStorage เป็น false:
let config = try? LogtoConfig(
  // ...
  usingPersistStorage: false
)
ลงชื่อเข้าใช้
ก่อนที่เราจะลงลึกในรายละเอียด นี่คือภาพรวมประสบการณ์ของผู้ใช้ปลายทาง กระบวนการลงชื่อเข้าใช้สามารถสรุปได้ดังนี้:
- แอปของคุณเรียกใช้งานเมธอดลงชื่อเข้าใช้
- ผู้ใช้จะถูกเปลี่ยนเส้นทางไปยังหน้าลงชื่อเข้าใช้ของ Logto สำหรับแอปเนทีฟ ระบบจะเปิดเบราว์เซอร์ของระบบ
- ผู้ใช้ลงชื่อเข้าใช้และถูกเปลี่ยนเส้นทางกลับไปยังแอปของคุณ (ตามที่กำหนดไว้ใน redirect URI)
เกี่ยวกับการลงชื่อเข้าใช้แบบเปลี่ยนเส้นทาง (redirect-based sign-in)
- กระบวนการยืนยันตัวตนนี้เป็นไปตามโปรโตคอล OpenID Connect (OIDC) และ Logto บังคับใช้มาตรการรักษาความปลอดภัยอย่างเข้มงวดเพื่อปกป้องการลงชื่อเข้าใช้ของผู้ใช้
- หากคุณมีหลายแอป คุณสามารถใช้ผู้ให้บริการข้อมูลระบุตัวตน (Logto) เดียวกันได้ เมื่อผู้ใช้ลงชื่อเข้าใช้แอปหนึ่งแล้ว Logto จะดำเนินการลงชื่อเข้าใช้โดยอัตโนมัติเมื่อผู้ใช้เข้าถึงแอปอื่น
หากต้องการเรียนรู้เพิ่มเติมเกี่ยวกับเหตุผลและประโยชน์ของการลงชื่อเข้าใช้แบบเปลี่ยนเส้นทาง โปรดดูที่ อธิบายประสบการณ์การลงชื่อเข้าใช้ของ Logto
กำหนดค่า redirect URI
- v2
- v1
ไปที่หน้ารายละเอียดแอปพลิเคชันของ Logto Console เพิ่ม Redirect URI io.logto.app://callback แล้วคลิก "บันทึกการเปลี่ยนแปลง" (Save changes)
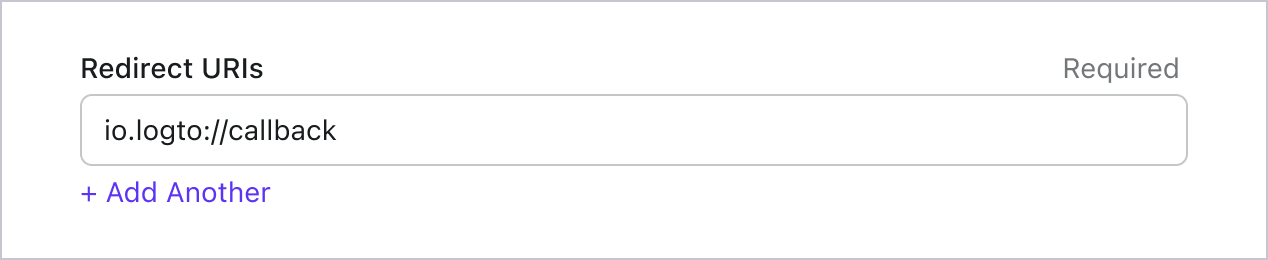
ใน v2 ประสบการณ์การลงชื่อเข้าใช้จะเปิดใน ASWebAuthenticationSession (เบราว์เซอร์ของระบบ) และการเปลี่ยนเส้นทาง (redirect) จะถูกส่งกลับไปยังแอปของคุณผ่านการจับคู่ callback ในระดับ OS สำหรับ redirect URI แบบ custom scheme เช่น io.logto.app://callback ให้ลงทะเบียนเฉพาะส่วน scheme (io.logto.app) ใน Info.plist ของแอปคุณ จากนั้นเพิ่ม redirect URI แบบเต็มใน Redirect URIs ของแอป Logto ของคุณ
ใน Xcode ให้เปิด target ของแอปคุณ เลือก Info ขยาย URL Types และเพิ่มรายการใหม่โดยใส่ io.logto.app ใน URL Schemes หากคุณแก้ไข Info.plist โดยตรง ให้เพิ่ม:
<key>CFBundleURLTypes</key>
<array>
  <dict>
    <key>CFBundleTypeRole</key>
    <string>Editor</string>
    <key>CFBundleURLName</key>
    <string>io.logto.app</string>
    <key>CFBundleURLSchemes</key>
    <array>
      <string>io.logto.app</string>
    </array>
  </dict>
</array>
สำหรับ browser flow ใน v2 คุณไม่จำเป็นต้องเรียก LogtoClient.handle(url:) อีกต่อไป; API สำหรับ handoff plugin นั้นถูกถอดออกไปพร้อมกับ flow แบบ embedded WebView
ใช้ Universal Links แทน custom scheme ได้ไหม?
คุณสามารถใช้ redirect URI แบบ HTTPS เช่น https://example.com/callback ได้เช่นกัน:
- เพิ่มความสามารถ Associated Domains ให้กับแอปของคุณ
- กำหนดค่า
webcredentials:example.comเพื่อให้ASWebAuthenticationSessionสามารถจับคู่ callback แบบ HTTPS บน iOS 17.4 ขึ้นไป - หากต้องการให้ URL เดียวกันเปิดแอปของคุณเป็น Universal Link นอก session การยืนยันตัวตน ให้กำหนดค่า
applinks:example.comและโฮสต์ไฟล์apple-app-site-associationที่ถูกต้องสำหรับโดเมนและ path นั้น - เพิ่ม HTTPS URI นี้ใน Redirect URIs ของแอป Logto ของคุณ
- ส่งค่า URI เดียวกันนี้ไปที่
signInWithBrowser
บน iOS 17.4 ขึ้นไป SDK จะใช้ API การจับคู่ callback แบบ HTTPS ของ ASWebAuthenticationSession ดังนั้น redirect แบบ HTTPS จะเสร็จสมบูรณ์และปิด session ให้อัตโนมัติ สำหรับ iOS เวอร์ชันเก่า คำขอการอนุญาตยังคงใช้ HTTPS redirect URI ได้ แต่ session อาจไม่ปิดเอง เว้นแต่แอปของคุณจะจัดการ callback ของ Universal Link เอง ควรเก็บ redirect แบบ custom scheme ไว้เป็นตัวเลือกเพื่อความเข้ากันได้ หากคุณต้องการให้ flow เสร็จสมบูรณ์อัตโนมัติบน iOS เวอร์ชันเก่า
ไปที่หน้ารายละเอียดแอปพลิเคชันของ Logto Console เพิ่ม Redirect URI io.logto://callback แล้วคลิก "บันทึกการเปลี่ยนแปลง" (Save changes)
Redirect URI ใน iOS SDK ใช้สำหรับการทำงานภายในเท่านั้น ไม่จำเป็นต้อง เพิ่ม Custom URL Scheme จนกว่าตัวเชื่อมต่อจะร้องขอ
การลงชื่อเข้าใช้และออกจากระบบ
ก่อนเรียก .signInWithBrowser(redirectUri:) โปรดตรวจสอบให้แน่ใจว่าคุณได้กำหนดค่า Redirect URI ใน Admin Console อย่างถูกต้องแล้ว
- v2
- v1
ใน v2 client.signOut(postLogoutRedirectUri:) จะทำการออกจากระบบอย่างสมบูรณ์: ล้างข้อมูลรับรองในเครื่อง, เพิกถอนโทเค็นรีเฟรช (refresh token), และสิ้นสุด session ของ Logto โดยเปิด endpoint สำหรับจบ session ในเบราว์เซอร์ของระบบ จากนั้นเบราว์เซอร์จะนำทางกลับไปยังแอปของคุณผ่าน post sign-out redirect URI ก่อนใช้งาน ให้ไปที่หน้ารายละเอียดแอปใน Logto Console เพิ่ม post sign-out redirect URI io.logto.app://signed-out และคลิก "Save changes" โดย post sign-out redirect URI สามารถใช้ custom scheme เดียวกับที่คุณลงทะเบียนสำหรับการลงชื่อเข้าใช้
ตัวอย่างในแอป SwiftUI:
// โค้ดเหมือนเดิม ไม่ต้องแปล
struct ContentView: View {
  @State var isAuthenticated: Bool

  private let redirectUri = "io.logto.app://callback"
  private let postLogoutRedirectUri = "io.logto.app://signed-out"

  init() {
    isAuthenticated = client.isAuthenticated
  }

  var body: some View {
    VStack {
      if isAuthenticated {
        Button("Sign Out") {
          Task { [self] in
            let error = await client.signOut(postLogoutRedirectUri: postLogoutRedirectUri)
            if let error = error {
              print(error)
              return
            }
            isAuthenticated = false
          }
        }
      } else {
        Button("Sign In") {
          Task { [self] in
            do {
              try await client.signInWithBrowser(redirectUri: redirectUri)
              isAuthenticated = true
            } catch let error as LogtoClientErrors.SignIn {
              // error occurred during sign in
            } catch {
              // other errors
            }
          }
        }
      }
    }
  }
}
- คุณสามารถเรียก
client.signOut()โดยไม่ต้องระบุ post sign-out redirect URI ก็ได้ กรณีนี้ไม่ต้องตั้งค่าใน Console: เบราว์เซอร์จะแสดงหน้าลงชื่อออกของ Logto และผู้ใช้จะกลับเข้าแอปโดยปิดเบราว์เซอร์เอง - หากไม่มี UI context ให้เรียก
client.clearCredentials()เพื่อล้างข้อมูลรับรองในเครื่องและเพิกถอนโทเค็นรีเฟรช (refresh token) โปรดทราบว่าสิ่งนี้จะคง session ของ Logto ในเบราว์เซอร์ไว้ ดังนั้นการsignInWithBrowserครั้งถัดไปอาจลงชื่อเข้าใช้ผู้ใช้อัตโนมัติผ่าน session เดิม
คุณสามารถใช้ client.signInWithBrowser(redirectUri:) เพื่อลงชื่อเข้าใช้ผู้ใช้ และ client.signOut() เพื่อออกจากระบบ
ตัวอย่างในแอป SwiftUI:
// โค้ดเหมือนเดิม ไม่ต้องแปล
struct ContentView: View {
  @State var isAuthenticated: Bool

  init() {
    isAuthenticated = client.isAuthenticated
  }

  var body: some View {
    VStack {
      if isAuthenticated {
        Button("Sign Out") {
          Task { [self] in
            await client.signOut()
            isAuthenticated = false
          }
        }
      } else {
        Button("Sign In") {
          Task { [self] in
            do {
              try await client.signInWithBrowser(redirectUri: "io.logto://callback")
              isAuthenticated = true
            } catch let error as LogtoClientErrors.SignIn {
              // error occurred during sign in
            } catch {
              // other errors
            }
          }
        }
      }
    }
  }
}
จุดตรวจสอบ: ทดสอบแอปพลิเคชันของคุณ
ตอนนี้คุณสามารถทดสอบแอปพลิเคชันของคุณได้แล้ว:
- รันแอปพลิเคชันของคุณ คุณจะเห็นปุ่มลงชื่อเข้าใช้
- คลิกปุ่มลงชื่อเข้าใช้ SDK จะเริ่มกระบวนการลงชื่อเข้าใช้และเปลี่ยนเส้นทางคุณไปยังหน้าลงชื่อเข้าใช้ของ Logto
- หลังจากที่คุณลงชื่อเข้าใช้แล้ว คุณจะถูกเปลี่ยนเส้นทางกลับไปยังแอปพลิเคชันของคุณและเห็นปุ่มลงชื่อออก
- คลิกปุ่มลงชื่อออกเพื่อเคลียร์ที่เก็บโทเค็นและออกจากระบบ
เพิ่มตัวเชื่อมต่อ Discord
เพื่อเปิดใช้งานการลงชื่อเข้าใช้อย่างรวดเร็วและเพิ่มอัตราการเปลี่ยนผู้ใช้ ให้เชื่อมต่อกับ iOS (Swift) ในฐานะผู้ให้บริการข้อมูลระบุตัวตน (Identity provider) ตัวเชื่อมต่อโซเชียลของ Logto ช่วยให้คุณสร้างการเชื่อมต่อนี้ได้ภายในไม่กี่นาที โดยสามารถกรอกพารามิเตอร์ได้หลายค่า
ในการเพิ่มตัวเชื่อมต่อโซเชียล ให้ทำตามขั้นตอนดังนี้:
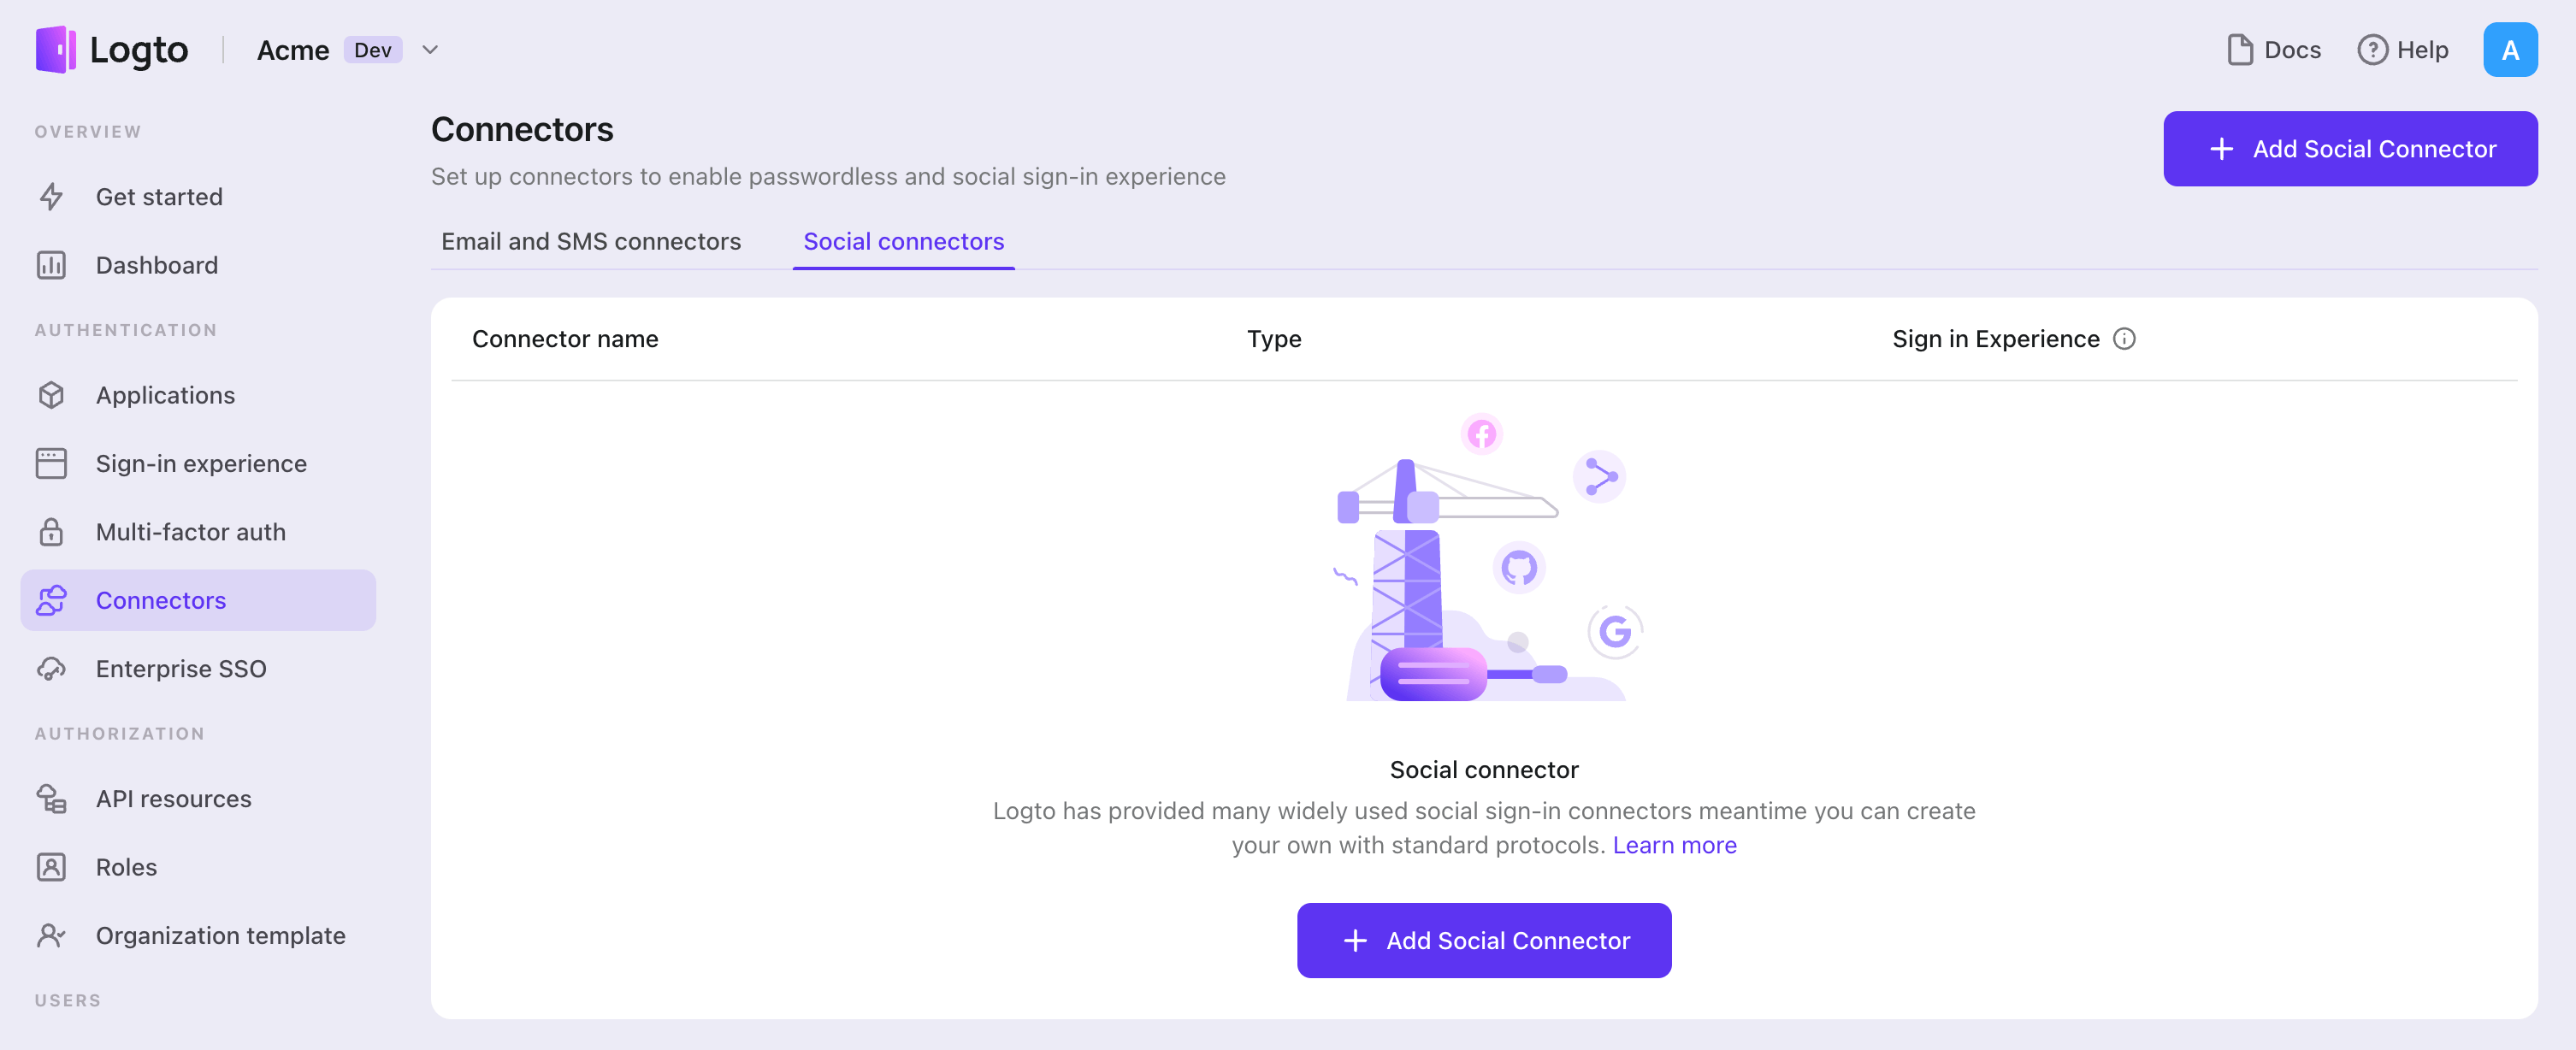
- ไปที่ Console > Connectors > Social Connectors
- คลิก "Add social connector" และเลือก "Discord"
- ทำตามคู่มือ README กรอกข้อมูลที่จำเป็น และปรับแต่งการตั้งค่า
หากคุณกำลังทำตามคู่มือ Connector แบบ in-place คุณสามารถข้ามส่วนถัดไปได้
ตั้งค่า Discord OAuth app
ลงทะเบียนแอปพลิเคชันสำหรับนักพัฒนา
- ไปที่ Discord Developer Portal และลงชื่อเข้าใช้ด้วยบัญชี Discord ของคุณ
- คลิกปุ่ม New Application เพื่อสร้างแอปพลิเคชัน ตั้งชื่อให้กับแอป (เช่น LogtoAuth) ติ๊กที่ช่องและคลิก Create
- ไปที่หน้า OAuth2 แล้วคลิก Reset Secret
- จดบันทึกค่าของช่อง CLIENT ID และ CLIENT SECRET
- เพิ่ม redirect ที่ถูกต้อง (เช่น
http://auth.mycompany.io/callback/${connector_id}) โดยconnector_idสามารถดูได้ที่แถบด้านบนของหน้ารายละเอียดตัวเชื่อมต่อใน Logto Admin Console
กำหนดค่า Logto
ประเภทของการกำหนดค่า
| Name | Type |
|---|---|
| clientId | string |
| clientSecret | string |
| scope | string |
clientId
clientId คือค่าจากช่อง CLIENT ID ที่เราได้บันทึกไว้ก่อนหน้านี้
(คุณสามารถดูได้ในหน้า Oauth2 ใน Discord Developer Portal)
clientSecret
clientSecret คือค่าจากช่อง CLIENT SECRET ที่เราได้บันทึกไว้ก่อนหน้านี้
(หากคุณทำหาย คุณต้องคลิก Reset Secret เพื่อสร้างใหม่)
scope
scope คือสิทธิ์ที่ได้รับจากการอนุญาตของผู้ใช้ โดยค่าดีฟอลต์คือ identify email
คุณสามารถดูรายการ scope ทั้งหมดได้ ที่นี่
บันทึกการตั้งค่าของคุณ
โปรดตรวจสอบให้แน่ใจว่าคุณได้กรอกค่าที่จำเป็นในพื้นที่การตั้งค่าตัวเชื่อมต่อ Logto เรียบร้อยแล้ว คลิก "บันทึกและเสร็จสิ้น" (หรือ "บันทึกการเปลี่ยนแปลง") และตัวเชื่อมต่อ Discord ควรพร้อมใช้งานแล้ว
เปิดใช้งานตัวเชื่อมต่อ Discord ในประสบการณ์การลงชื่อเข้าใช้
เมื่อคุณสร้างตัวเชื่อมต่อโซเชียลสำเร็จแล้ว คุณสามารถเปิดใช้งานเป็นปุ่ม "ดำเนินการต่อด้วย Discord" ในประสบการณ์การลงชื่อเข้าใช้ (Sign-in Experience) ได้
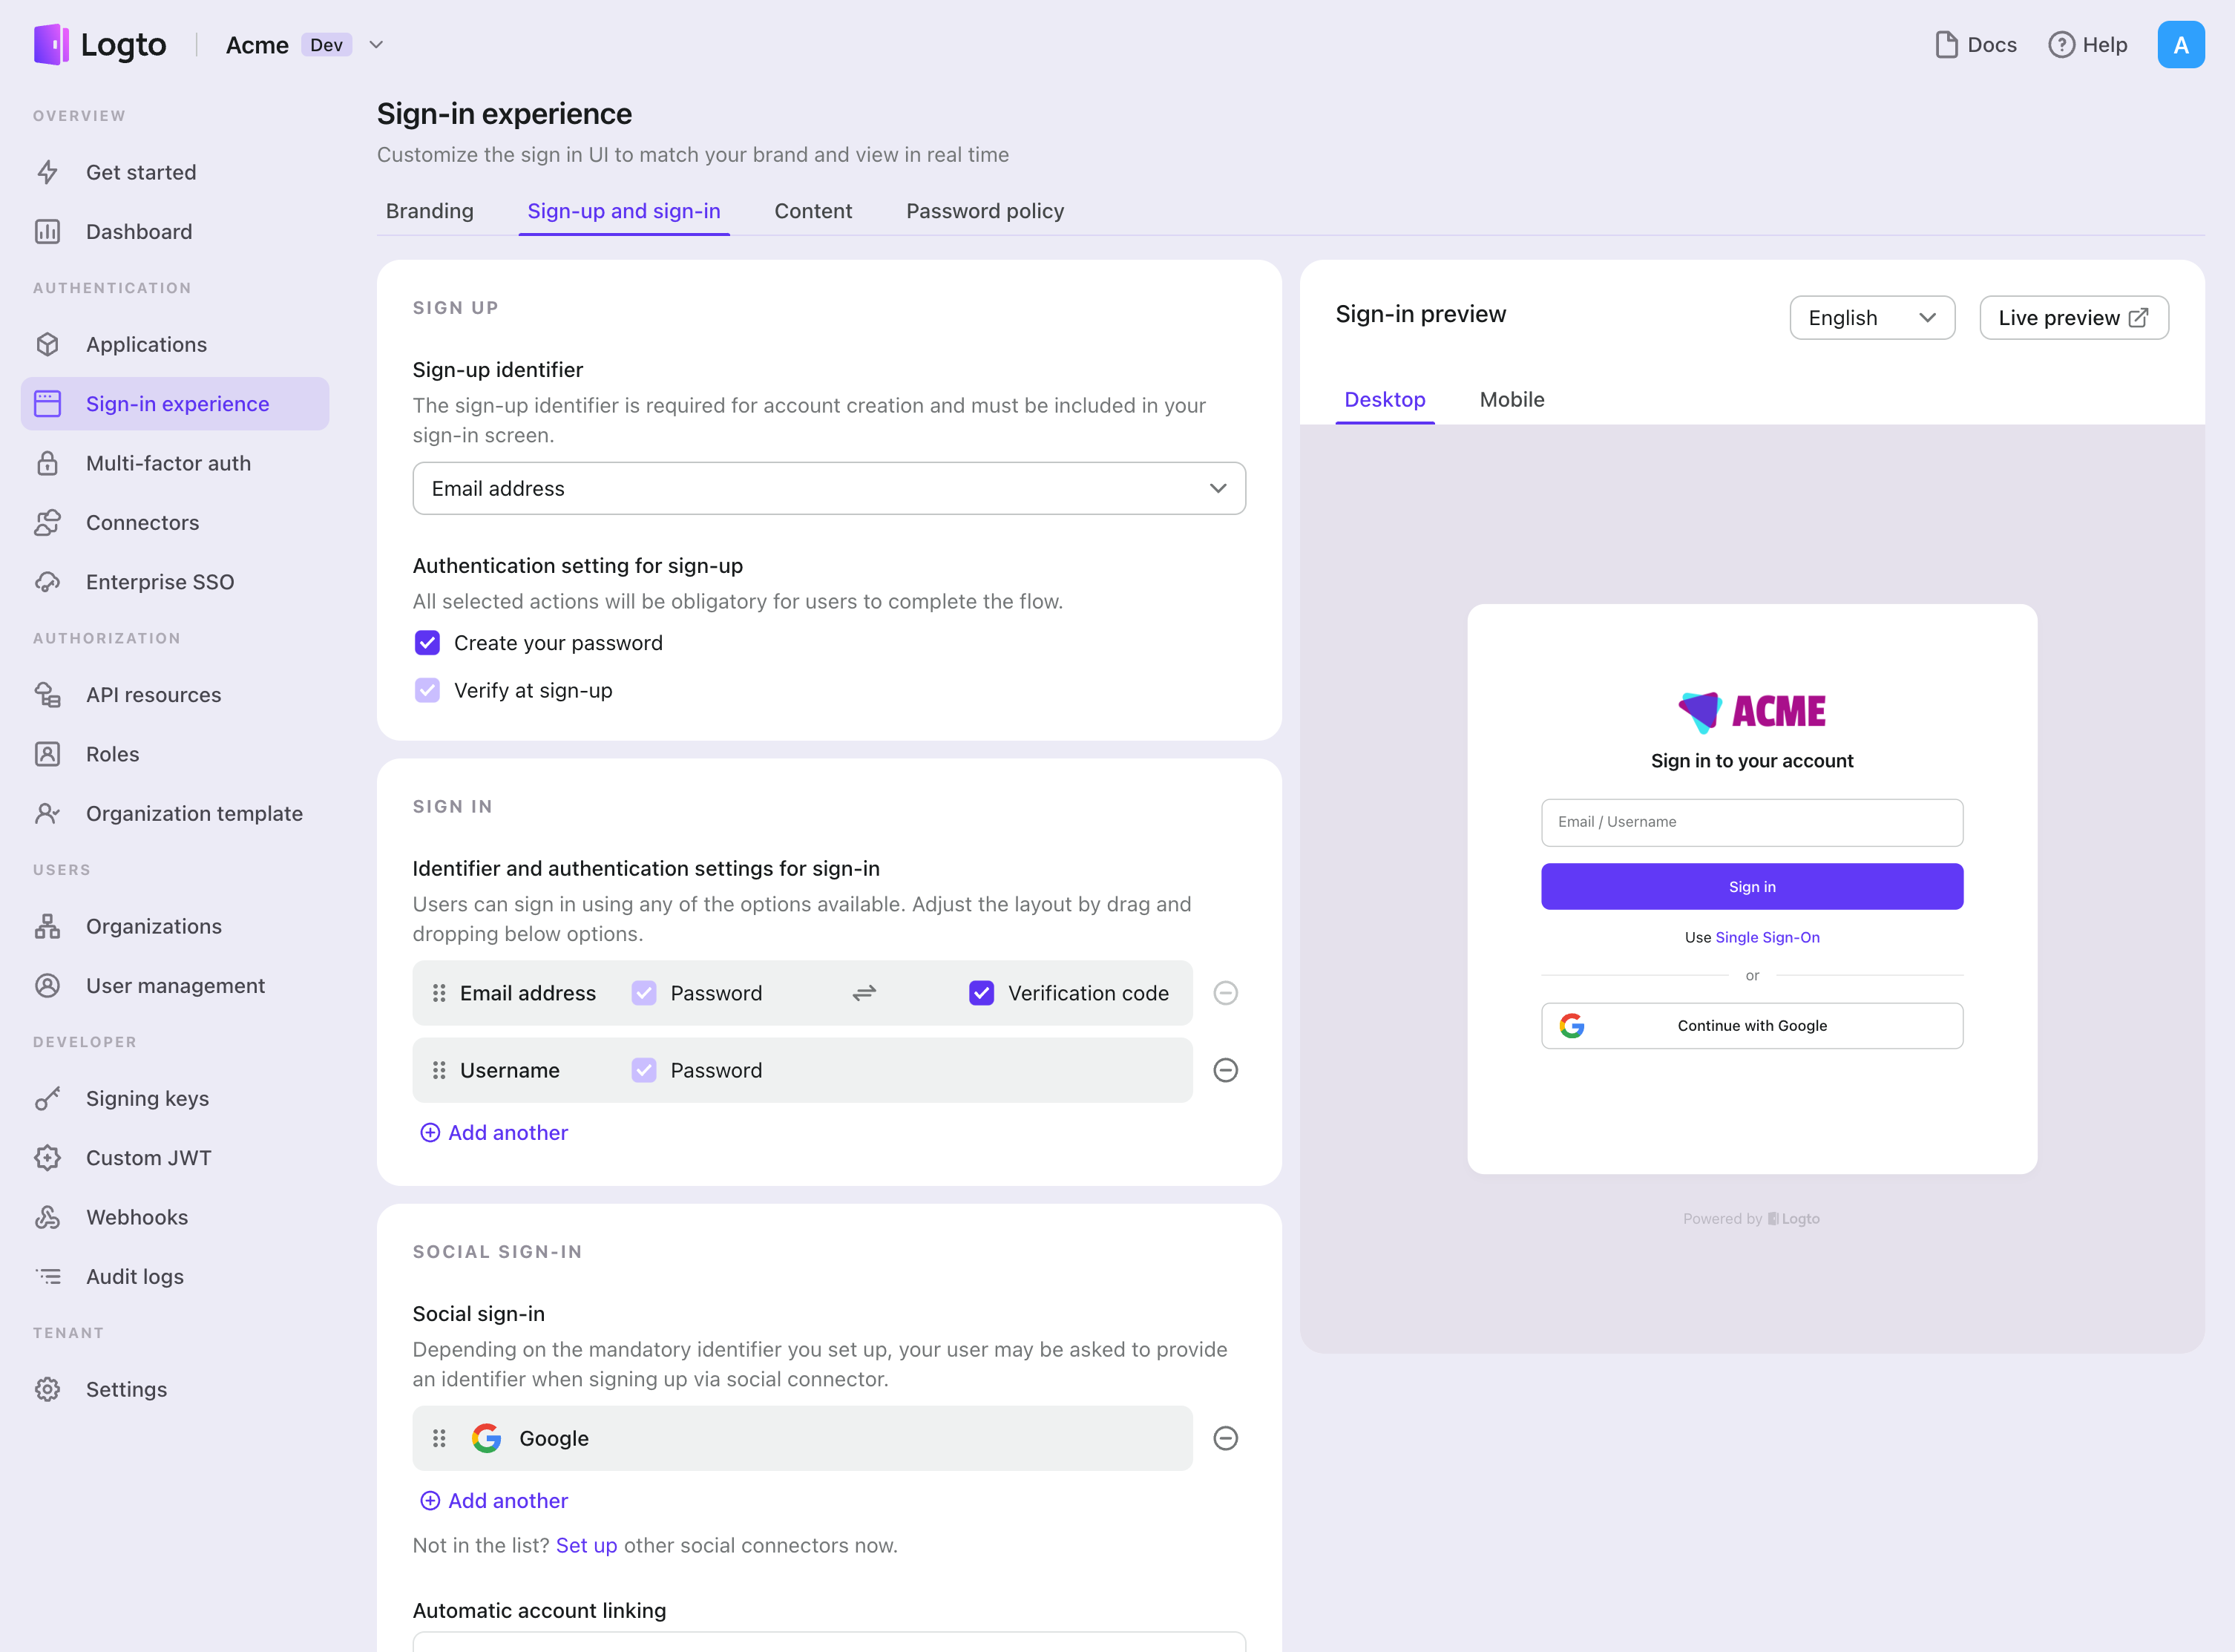
- ไปที่ Console > ประสบการณ์การลงชื่อเข้าใช้ > สมัครและลงชื่อเข้าใช้
- (ไม่บังคับ) เลือก "ไม่เกี่ยวข้อง" สำหรับตัวระบุการสมัคร หากคุณต้องการเฉพาะการเข้าสู่ระบบโซเชียล
- เพิ่มตัวเชื่อมต่อ Discord ที่ตั้งค่าไว้แล้วในส่วน "เข้าสู่ระบบโซเชียล" (Social sign-in)
การทดสอบและการตรวจสอบความถูกต้อง
กลับไปที่แอป iOS (Swift) ของคุณ ตอนนี้คุณควรจะสามารถลงชื่อเข้าใช้ด้วย Discord ได้แล้ว ขอให้สนุก!
อ่านเพิ่มเติม
กระบวนการสำหรับผู้ใช้ปลายทาง: Logto มีโฟลว์การยืนยันตัวตนสำเร็จรูปพร้อมใช้งาน รวมถึง MFA และ Enterprise SSO พร้อม API อันทรงพลังสำหรับการปรับแต่งการตั้งค่าบัญชี การตรวจสอบความปลอดภัย และประสบการณ์แบบหลายผู้เช่า (multi-tenant) ได้อย่างยืดหยุ่น
การอนุญาต (Authorization): การอนุญาต (Authorization) กำหนดว่าผู้ใช้สามารถทำอะไรหรือเข้าถึงทรัพยากรใดได้บ้างหลังจากได้รับการยืนยันตัวตนแล้ว สำรวจวิธีปกป้อง API ของคุณสำหรับแอปเนทีฟและแอปหน้าเดียว (SPA) และการใช้งานการควบคุมการเข้าถึงตามบทบาท (RBAC)
องค์กร (Organizations): ฟีเจอร์องค์กรมีประสิทธิภาพอย่างยิ่งใน SaaS แบบหลายผู้เช่าและแอป B2B โดยช่วยให้สร้างผู้เช่า จัดการสมาชิก RBAC ระดับองค์กร และ Just-in-Time Provisioning ได้
ชุดบทความ Customer IAM: บทความต่อเนื่องเกี่ยวกับการจัดการข้อมูลระบุตัวตนและการเข้าถึงของลูกค้า (Customer IAM) ตั้งแต่ระดับพื้นฐาน 101 ไปจนถึงหัวข้อขั้นสูงและอื่น ๆ