Logto est une alternative à Auth0 conçue pour les applications modernes et les produits SaaS. Il offre des services à la fois Cloud et Open-source pour vous aider à lancer rapidement votre système de gestion des identités et des accès (IAM). Profitez de l'authentification, de l'autorisation et de la gestion multi-locataires tout-en-un.
Nous recommandons de commencer avec un locataire de développement gratuit sur Logto Cloud. Cela vous permet d'explorer facilement toutes les fonctionnalités.
Dans cet article, nous allons parcourir les étapes pour construire rapidement l'expérience de connexion Google Workspace enterprise SSO (authentification utilisateur) avec iOS (Swift) et Logto.
Prérequis
- Une instance Logto en cours d'exécution. Consultez la page d'introduction pour commencer.
- Connaissance de base de iOS (Swift).
- Un compte Google Workspace enterprise SSO utilisable.
Create an application in Logto
Logto est basé sur l'authentification OpenID Connect (OIDC) et l'autorisation OAuth 2.0. Il prend en charge la gestion des identités fédérées à travers plusieurs applications, communément appelée authentification unique (SSO).
Pour créer votre application Native app, suivez simplement ces étapes :
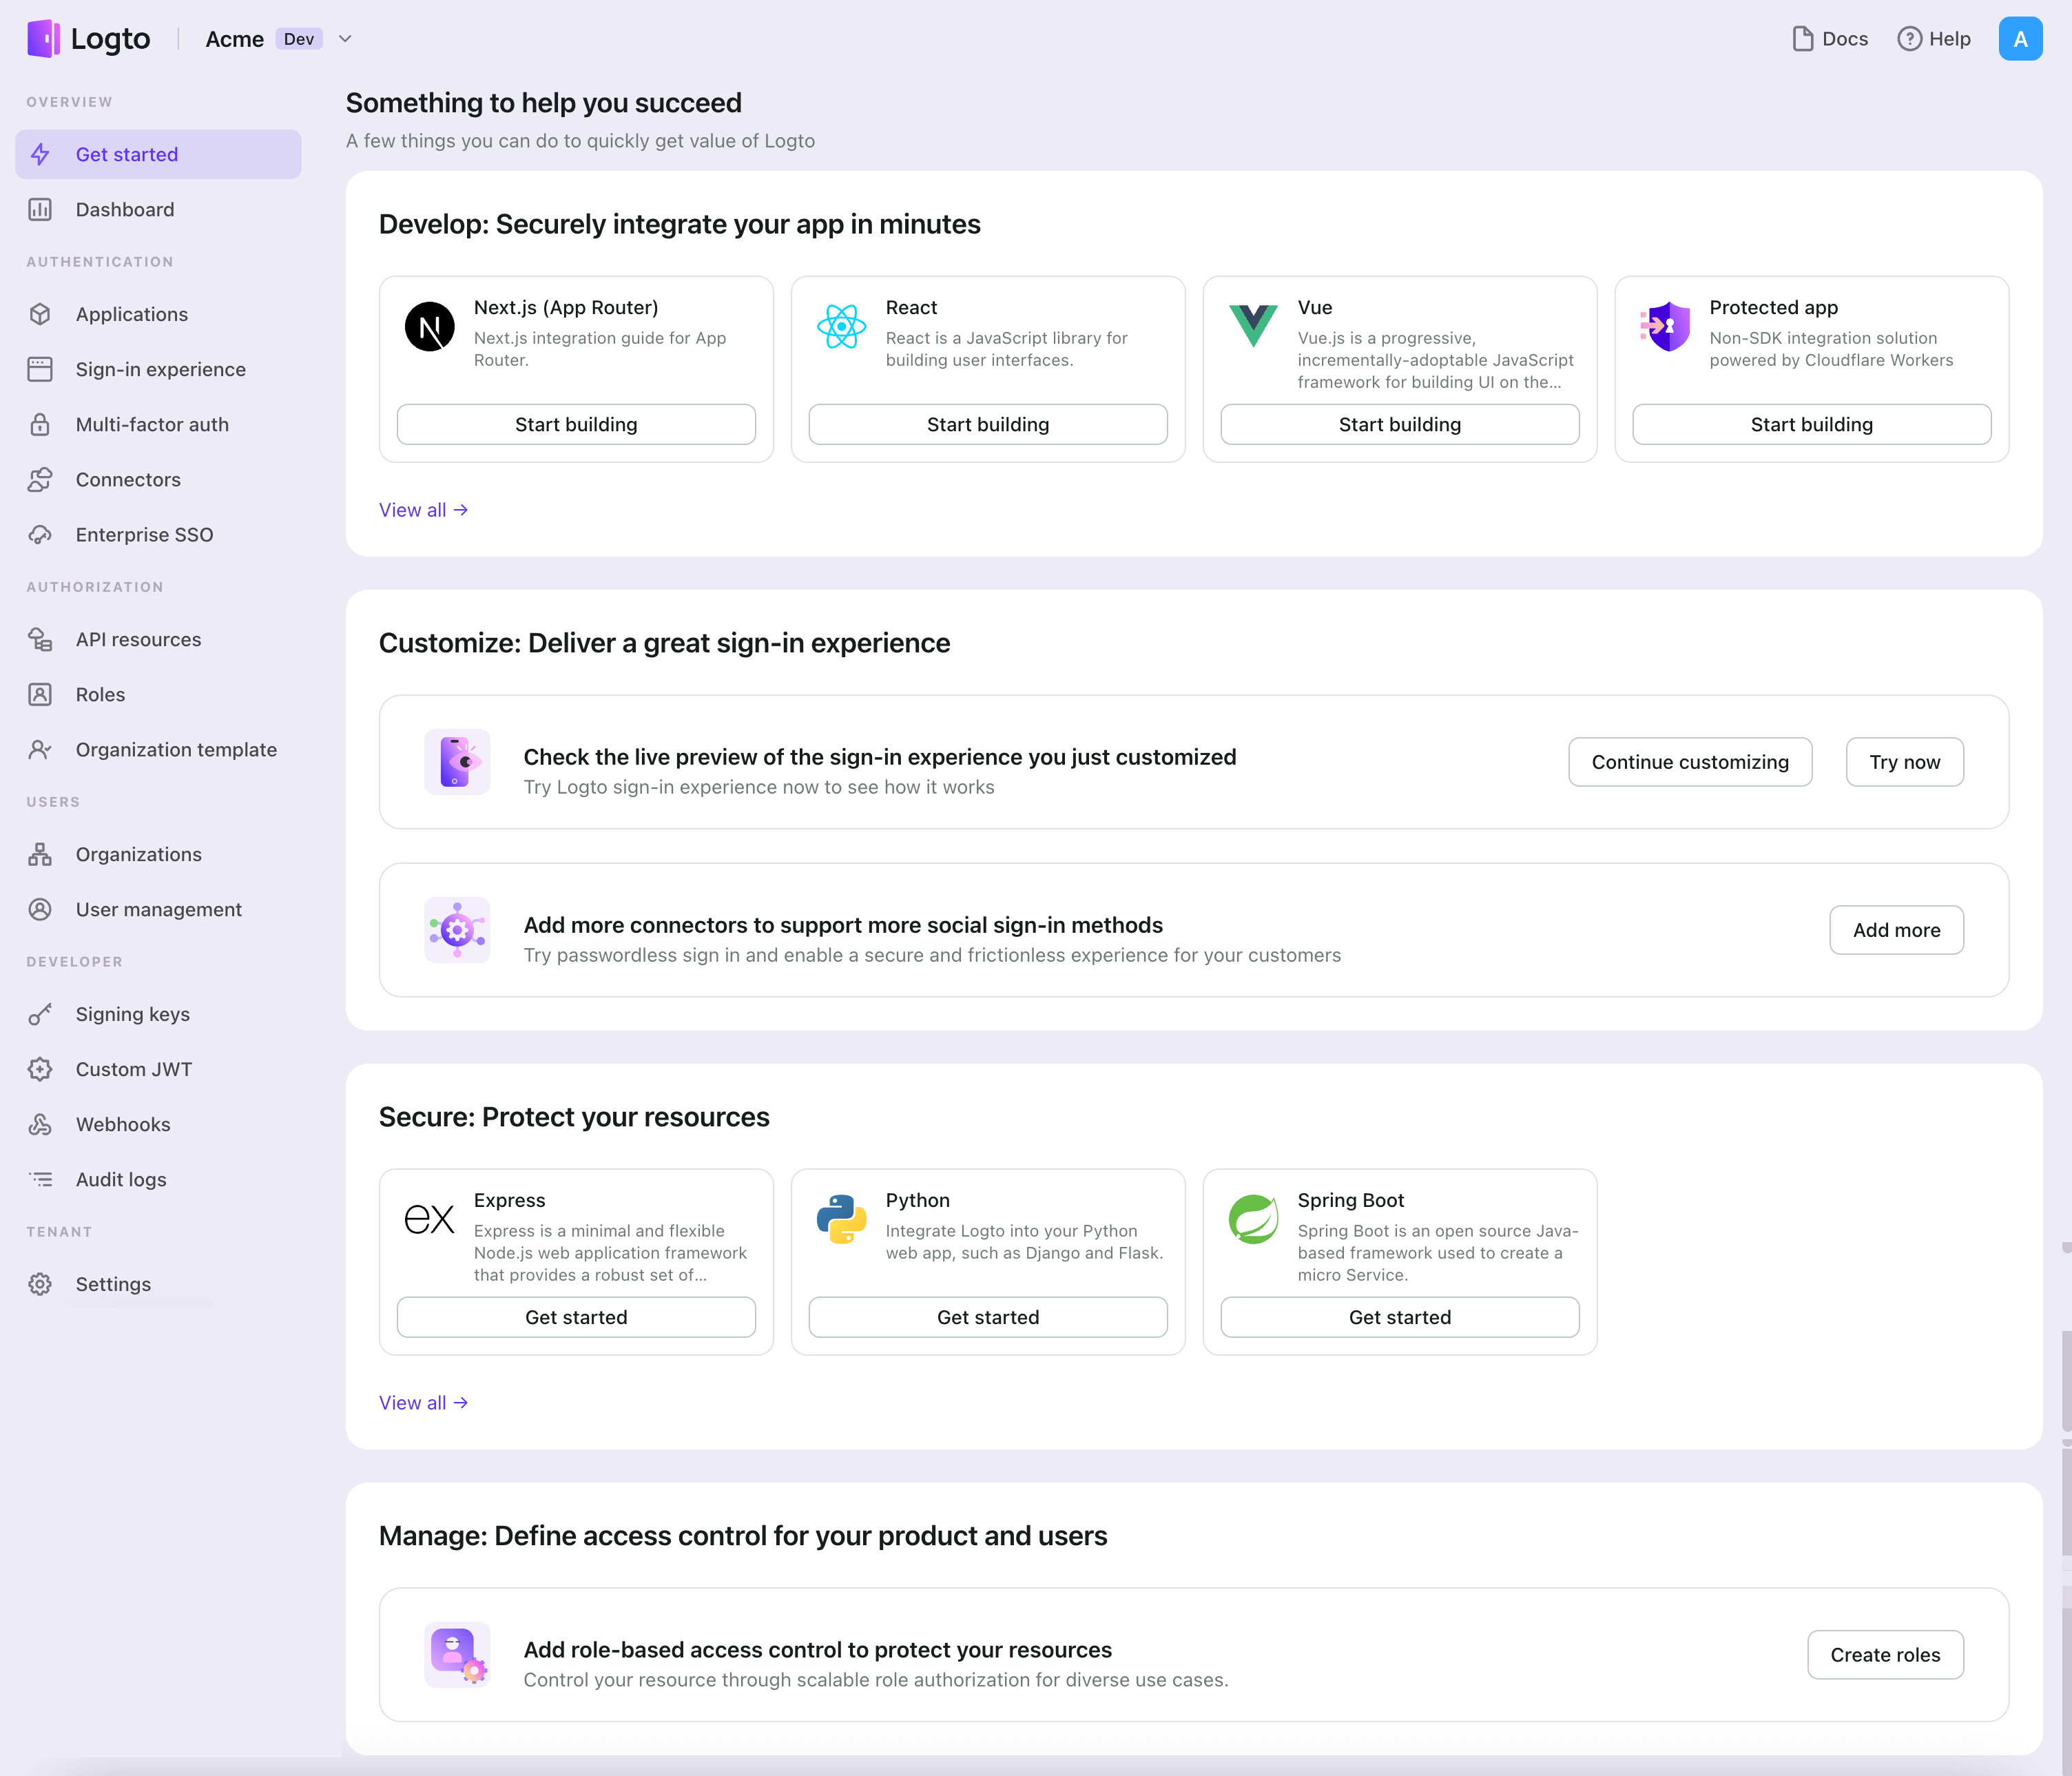
- Ouvrez la Logto Console. Dans la section "Get started", cliquez sur le lien "View all" pour ouvrir la liste des frameworks d'application. Alternativement, vous pouvez naviguer vers Logto Console > Applications, et cliquer sur le bouton "Create application".
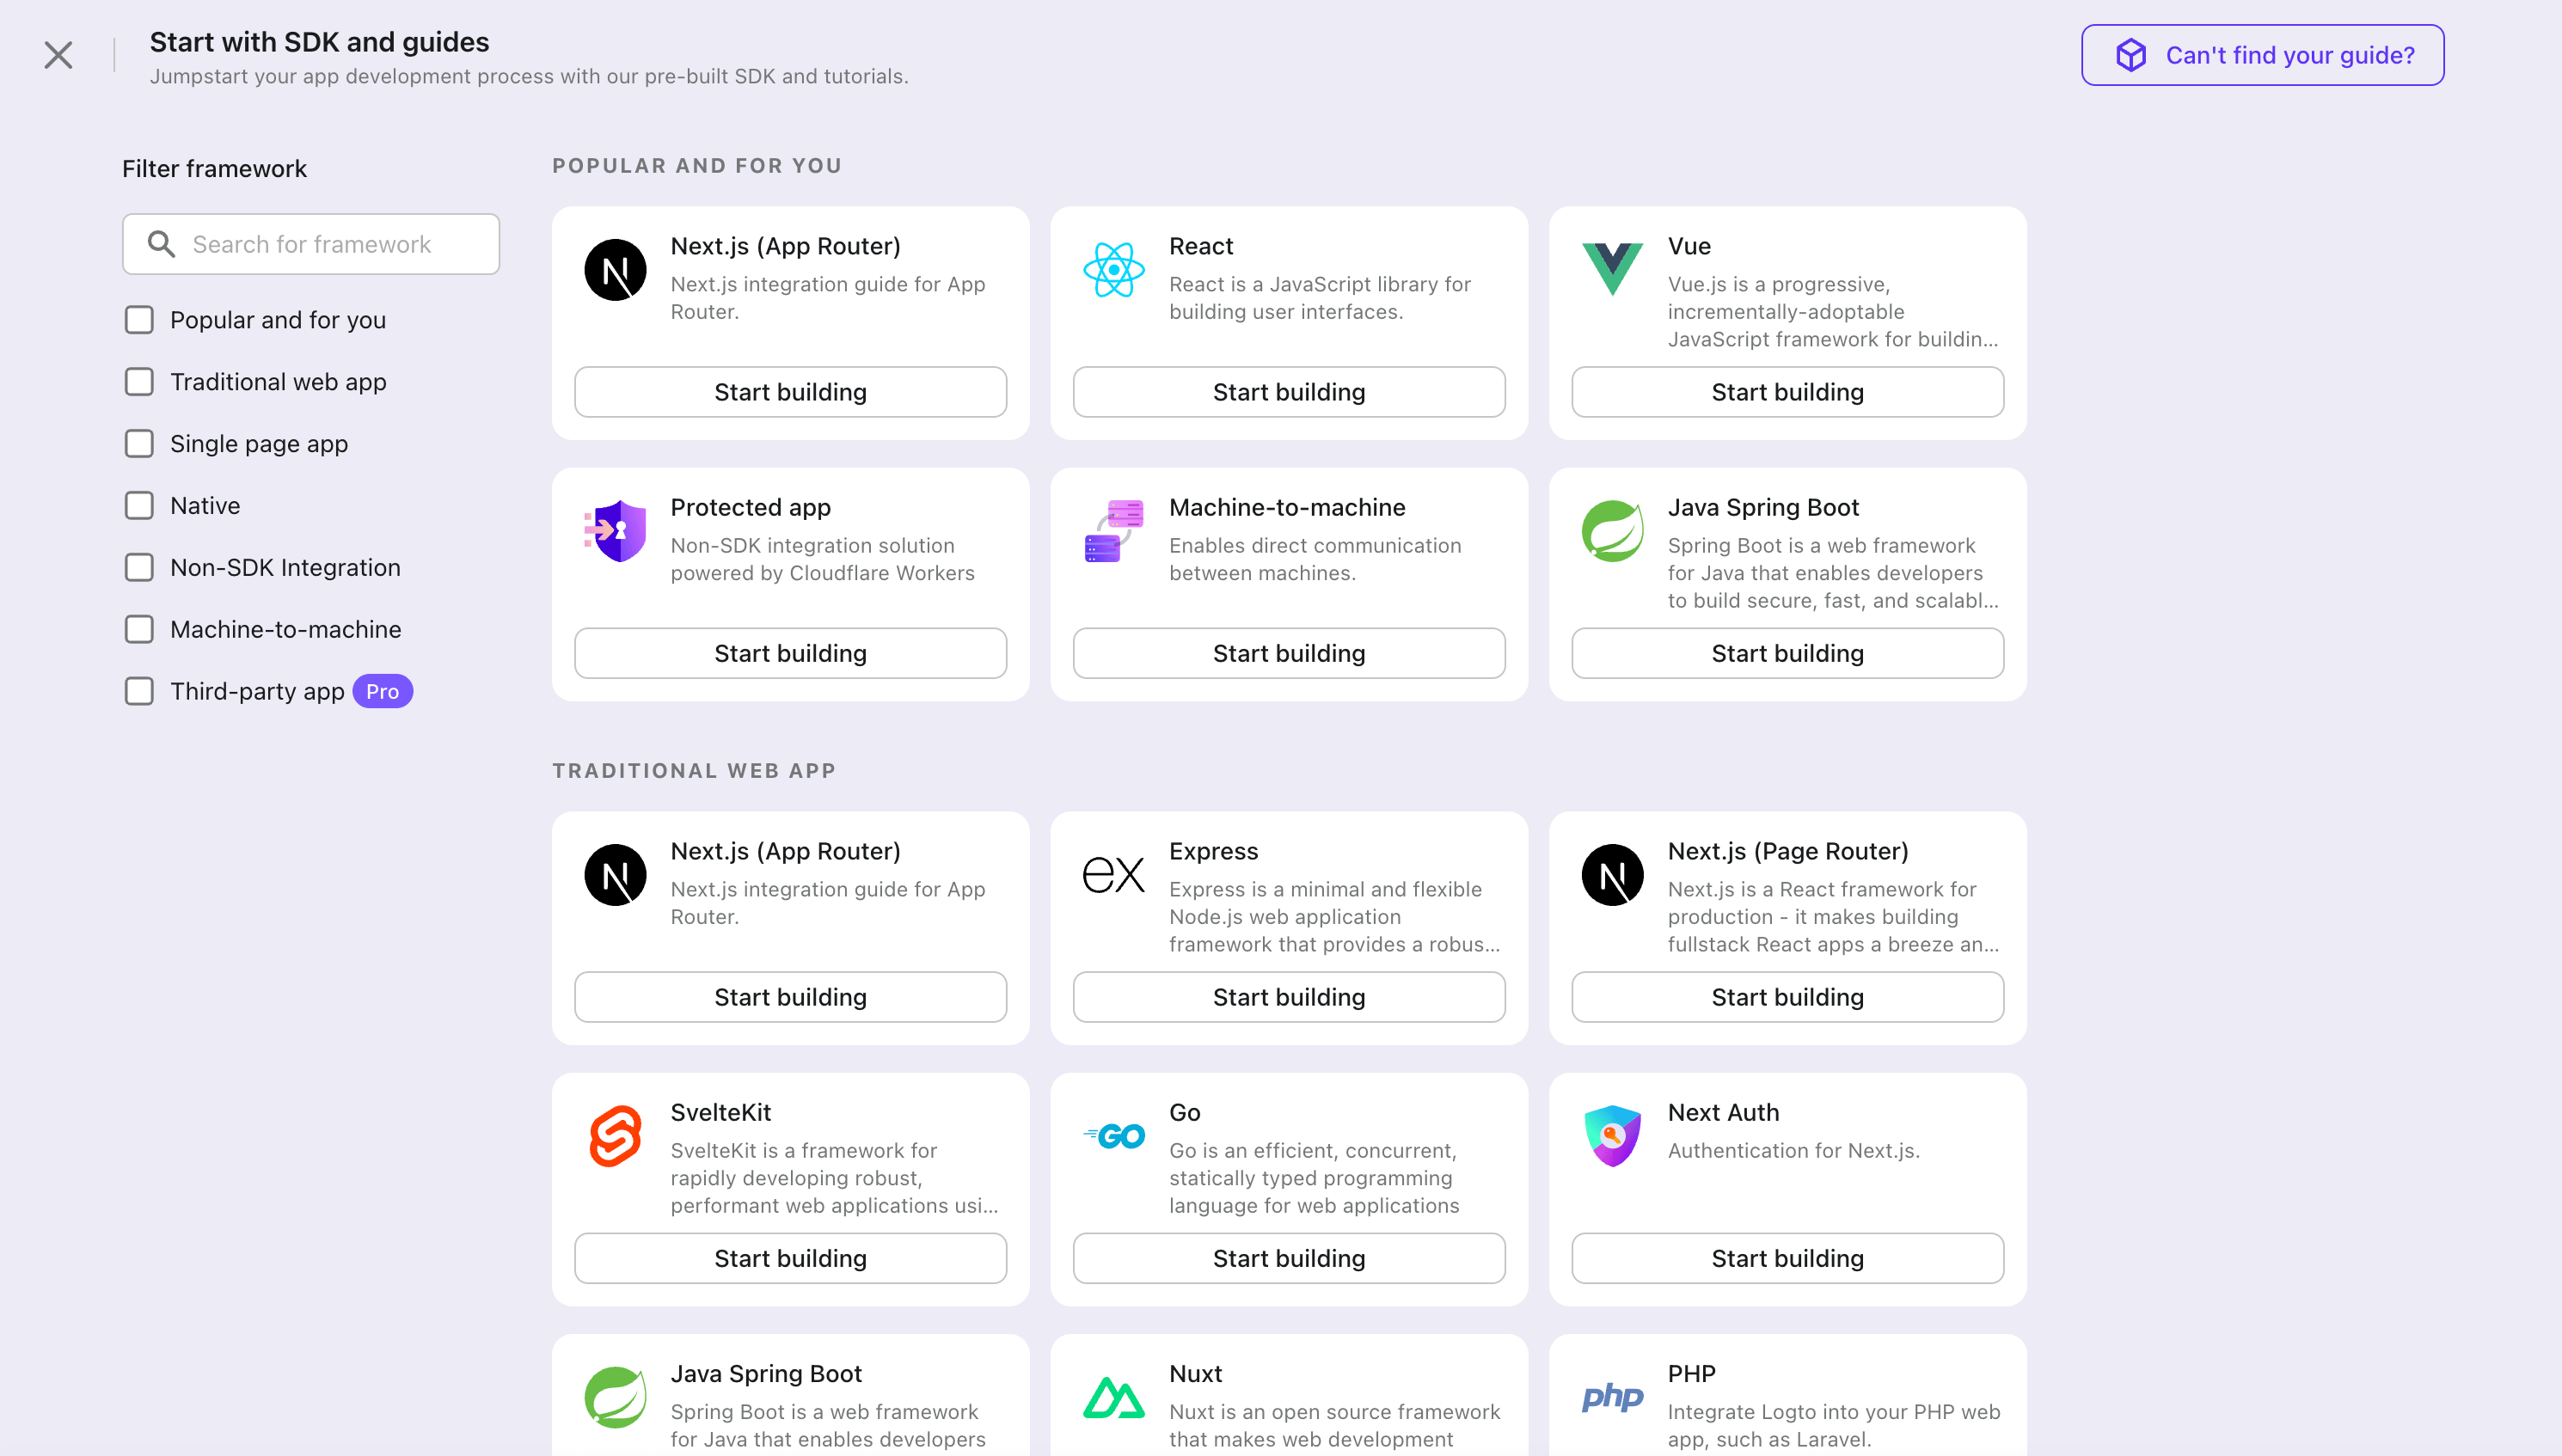
- Dans la fenêtre modale qui s'ouvre, cliquez sur la section "Native app" ou filtrez tous les frameworks "Native app" disponibles en utilisant les cases à cocher de filtre rapide à gauche. Cliquez sur la carte du framework "iOS (Swift)" pour commencer à créer votre application.
- Entrez le nom de l'application, par exemple, "Bookstore", et cliquez sur "Create application".
🎉 Ta-da ! Vous venez de créer votre première application dans Logto. Vous verrez une page de félicitations qui inclut un guide d'intégration détaillé. Suivez le guide pour voir quelle sera l'expérience dans votre application.
Integrate iOS (Swift) SDK
Ajouter Logto SDK en tant que dépendance
La version minimale d’iOS prise en charge par Logto Swift SDK est iOS 13.
Le SDK Logto Swift existe en deux versions majeures :
- v2 : Ouvre l’expérience de connexion dans
ASWebAuthenticationSession(le navigateur système), ce qui permet la connexion par passkey et partage la session du navigateur. Notez que la v2 supprime les cibles de plugins sociaux natifs ; les connecteurs sociaux fonctionnent toujours via le navigateur. Si vous dépendez du transfert natif du SDK WeChat ou Alipay, restez en v1. - v1 : Ouvre l’expérience de connexion dans une WebView intégrée, ce qui est requis par les cibles de plugins sociaux natifs, mais ne prend pas en charge la connexion par passkey (WebView ne prend pas en charge WebAuthn, la norme sous-jacente des passkeys).
Ce guide couvre les deux versions. Choisissez votre version dans les onglets ci-dessous, et ce choix sera synchronisé tout au long de ce guide.
Utilisez l’URL suivante pour ajouter le SDK Logto comme dépendance dans Swift Package Manager.
https://github.com/logto-io/swift.git
Depuis Xcode 11, vous pouvez importer directement un package Swift sans outil supplémentaire.
Lorsque Xcode demande la version du package, choisissez la version que vous souhaitez intégrer :
- v2
- v1
Utilisez la dernière version v2 comme version. La dernière version v2 est 2.0.0.
Si vous utilisez directement Package.swift :
.package(url: "https://github.com/logto-io/swift.git", from: "2.0.0")
Utilisez la dernière version v1 si vous avez besoin des cibles de plugins sociaux natifs. La dernière version v1 est 1.2.0.
Si vous utilisez directement Package.swift :
.package(url: "https://github.com/logto-io/swift.git", from: "1.2.0")
Nous ne prenons pas en charge Carthage et CocoaPods pour le moment en raison de certains problèmes techniques.
Carthage
Carthage nécessite un fichier xcodeproj pour compiler. Nous essaierons de trouver une solution de contournement plus tard.
CocoaPods
CocoaPods ne prend pas en charge les dépendances locales et les monorepos, il est donc difficile de créer un .podspec pour ce dépôt.
Initialiser LogtoClient
Initialisez le client en créant une instance LogtoClient avec un objet LogtoConfig.
import Logto
import LogtoClient

let config = try? LogtoConfig(
  endpoint: "<your-logto-endpoint>", // Par exemple, http://localhost:3001
  appId: "<your-app-id>"
)
let client = LogtoClient(useConfig: config)
Par défaut, nous stockons les informations d'identification comme le Jeton d’identifiant (ID token) et le Jeton de rafraîchissement (Refresh token) dans le Trousseau. Ainsi, l'utilisateur n'a pas besoin de se reconnecter lorsqu'il revient.
Pour désactiver ce comportement, définissez usingPersistStorage sur false :
let config = try? LogtoConfig(
  // ...
  usingPersistStorage: false
)
Se connecter
Avant d’entrer dans les détails, voici un aperçu rapide de l’expérience utilisateur finale. Le processus de connexion peut être simplifié comme suit :
- Votre application lance la méthode de connexion.
- L’utilisateur est redirigé vers la page de connexion Logto. Pour les applications natives, le navigateur système est ouvert.
- L’utilisateur se connecte et est redirigé vers votre application (configurée comme l’URI de redirection).
Concernant la connexion basée sur la redirection
- Ce processus d'authentification (Authentication) suit le protocole OpenID Connect (OIDC), et Logto applique des mesures de sécurité strictes pour protéger la connexion utilisateur.
- Si vous avez plusieurs applications, vous pouvez utiliser le même fournisseur d’identité (Logto). Une fois que l'utilisateur se connecte à une application, Logto complétera automatiquement le processus de connexion lorsque l'utilisateur accède à une autre application.
Pour en savoir plus sur la logique et les avantages de la connexion basée sur la redirection, consultez Expérience de connexion Logto expliquée.
Configurer l’URI de redirection
- v2
- v1
Passons à la page des détails de l'application de Logto Console. Ajoutez une URI de redirection io.logto.app://callback et cliquez sur "Enregistrer les modifications".
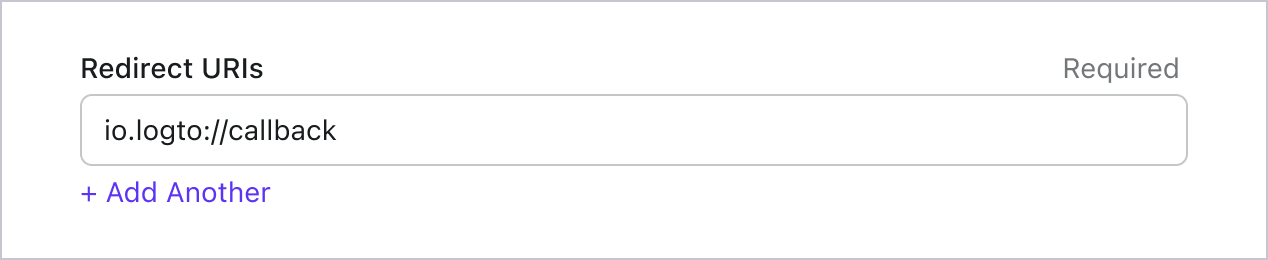
En v2, l’expérience de connexion s’ouvre dans ASWebAuthenticationSession (le navigateur système), et la redirection est renvoyée vers votre application via la correspondance de callback au niveau du système d’exploitation. Pour une URI de redirection avec un schéma personnalisé comme io.logto.app://callback, enregistrez uniquement la partie schéma (io.logto.app) dans le Info.plist de votre application, puis ajoutez l’URI de redirection complète dans les URI de redirection de votre application Logto.
Dans Xcode, ouvrez la cible de votre application, sélectionnez Info, développez URL Types, et ajoutez une entrée avec io.logto.app dans URL Schemes. Si vous modifiez directement le Info.plist, ajoutez :
<key>CFBundleURLTypes</key>
<array>
  <dict>
    <key>CFBundleTypeRole</key>
    <string>Editor</string>
    <key>CFBundleURLName</key>
    <string>io.logto.app</string>
    <key>CFBundleURLSchemes</key>
    <array>
      <string>io.logto.app</string>
    </array>
  </dict>
</array>
Pour le flux navigateur en v2, il n’est pas nécessaire d’appeler LogtoClient.handle(url:) ; cette API de transfert de plugin a été supprimée avec le flux WebView intégré.
Utiliser Universal Links au lieu d’un schéma personnalisé ?
Vous pouvez également utiliser une URI de redirection HTTPS telle que https://example.com/callback :
- Ajoutez la capacité Associated Domains à votre application.
- Configurez
webcredentials:example.compour queASWebAuthenticationSessionpuisse faire correspondre les callbacks HTTPS sur iOS 17.4 et versions ultérieures. - Si la même URL doit également ouvrir votre application en tant qu’Universal Link en dehors de la session d’authentification, configurez
applinks:example.comet hébergez un fichierapple-app-site-associationvalide pour le domaine et le chemin. - Ajoutez l’URI HTTPS dans les URI de redirection de votre application Logto.
- Passez la même URI à
signInWithBrowser.
Sur iOS 17.4 et versions ultérieures, le SDK utilise l’API de correspondance de callback HTTPS de ASWebAuthenticationSession afin que les redirections HTTPS puissent automatiquement terminer et fermer la session. Sur les versions iOS plus anciennes, la requête d’autorisation peut toujours utiliser l’URI de redirection HTTPS, mais la session peut ne pas se fermer automatiquement à moins que votre application ne gère elle-même le callback Universal Link. Gardez une redirection avec schéma personnalisé comme option de compatibilité si vous avez besoin d’une complétion automatique sur les anciennes versions d’iOS.
Passons à la page des détails de l'application de Logto Console. Ajoutez une URI de redirection io.logto://callback et cliquez sur "Enregistrer les modifications".
L’URI de redirection dans le SDK iOS est uniquement à usage interne. Il n’est PAS NÉCESSAIRE d’ajouter un Custom URL Scheme tant qu’un connecteur ne le demande pas.
Connexion et déconnexion
Avant d'appeler .signInWithBrowser(redirectUri:), assurez-vous d'avoir correctement configuré l'URI de redirection dans la console d'administration.
- v2
- v1
En v2, client.signOut(postLogoutRedirectUri:) effectue une déconnexion complète : il efface les identifiants locaux, révoque le jeton de rafraîchissement et termine la session Logto en ouvrant le point de terminaison de fin de session dans le navigateur système. Le navigateur revient ensuite à votre application via l’URI de redirection post-déconnexion. Avant de l’utiliser, allez sur la page de détails de l’application dans Logto Console, ajoutez l’URI de redirection post-déconnexion io.logto.app://signed-out et cliquez sur "Save changes". L’URI de redirection post-déconnexion peut utiliser le même schéma personnalisé que celui enregistré pour la connexion.
Par exemple, dans une application SwiftUI :
// Les commentaires dans ce bloc de code peuvent être traduits si nécessaire.
struct ContentView: View {
  @State var isAuthenticated: Bool

  private let redirectUri = "io.logto.app://callback"
  private let postLogoutRedirectUri = "io.logto.app://signed-out"

  init() {
    isAuthenticated = client.isAuthenticated
  }

  var body: some View {
    VStack {
      if isAuthenticated {
        Button("Sign Out") {
          Task { [self] in
            let error = await client.signOut(postLogoutRedirectUri: postLogoutRedirectUri)
            if let error = error {
              print(error)
              return
            }
            isAuthenticated = false
          }
        }
      } else {
        Button("Sign In") {
          Task { [self] in
            do {
              try await client.signInWithBrowser(redirectUri: redirectUri)
              isAuthenticated = true
            } catch let error as LogtoClientErrors.SignIn {
              // erreur survenue lors de la connexion
            } catch {
              // autres erreurs
            }
          }
        }
      }
    }
  }
}
- Vous pouvez également appeler
client.signOut()sans URI de redirection post-déconnexion. Aucune configuration dans la Console n’est nécessaire dans ce cas : le navigateur affiche la page de déconnexion Logto, et l’utilisateur revient à l’application en la fermant manuellement. - Si aucun contexte d’interface utilisateur n’est disponible, vous pouvez appeler
client.clearCredentials()pour effacer les identifiants locaux et révoquer le jeton de rafraîchissement. Notez que cela conserve la session Logto dans le navigateur, donc le prochainsignInWithBrowserpeut reconnecter l’utilisateur silencieusement via cette session.
Vous pouvez utiliser client.signInWithBrowser(redirectUri:) pour connecter l’utilisateur et client.signOut() pour le déconnecter.
Par exemple, dans une application SwiftUI :
// Les commentaires dans ce bloc de code peuvent être traduits si nécessaire.
struct ContentView: View {
  @State var isAuthenticated: Bool

  init() {
    isAuthenticated = client.isAuthenticated
  }

  var body: some View {
    VStack {
      if isAuthenticated {
        Button("Sign Out") {
          Task { [self] in
            await client.signOut()
            isAuthenticated = false
          }
        }
      } else {
        Button("Sign In") {
          Task { [self] in
            do {
              try await client.signInWithBrowser(redirectUri: "io.logto://callback")
              isAuthenticated = true
            } catch let error as LogtoClientErrors.SignIn {
              // erreur survenue lors de la connexion
            } catch {
              // autres erreurs
            }
          }
        }
      }
    }
  }
}
Point de contrôle : Testez votre application
Maintenant, vous pouvez tester votre application :
- Exécutez votre application, vous verrez le bouton de connexion.
- Cliquez sur le bouton de connexion, le SDK initiera le processus de connexion et vous redirigera vers la page de connexion Logto.
- Après vous être connecté, vous serez redirigé vers votre application et verrez le bouton de déconnexion.
- Cliquez sur le bouton de déconnexion pour effacer le stockage des jetons et vous déconnecter.
Add Google Workspace enterprise SSO connector
Pour simplifier la gestion des accès et obtenir des garanties de niveau entreprise pour vos grands clients, connectez-vous avec iOS (Swift) en tant que fournisseur d'identité fédéré. Le connecteur SSO d’entreprise Logto vous aide à établir cette connexion en quelques minutes en permettant l'entrée de plusieurs paramètres.
Pour ajouter un connecteur SSO d’entreprise, suivez simplement ces étapes :
- Accédez à Logto console > Enterprise SSO.
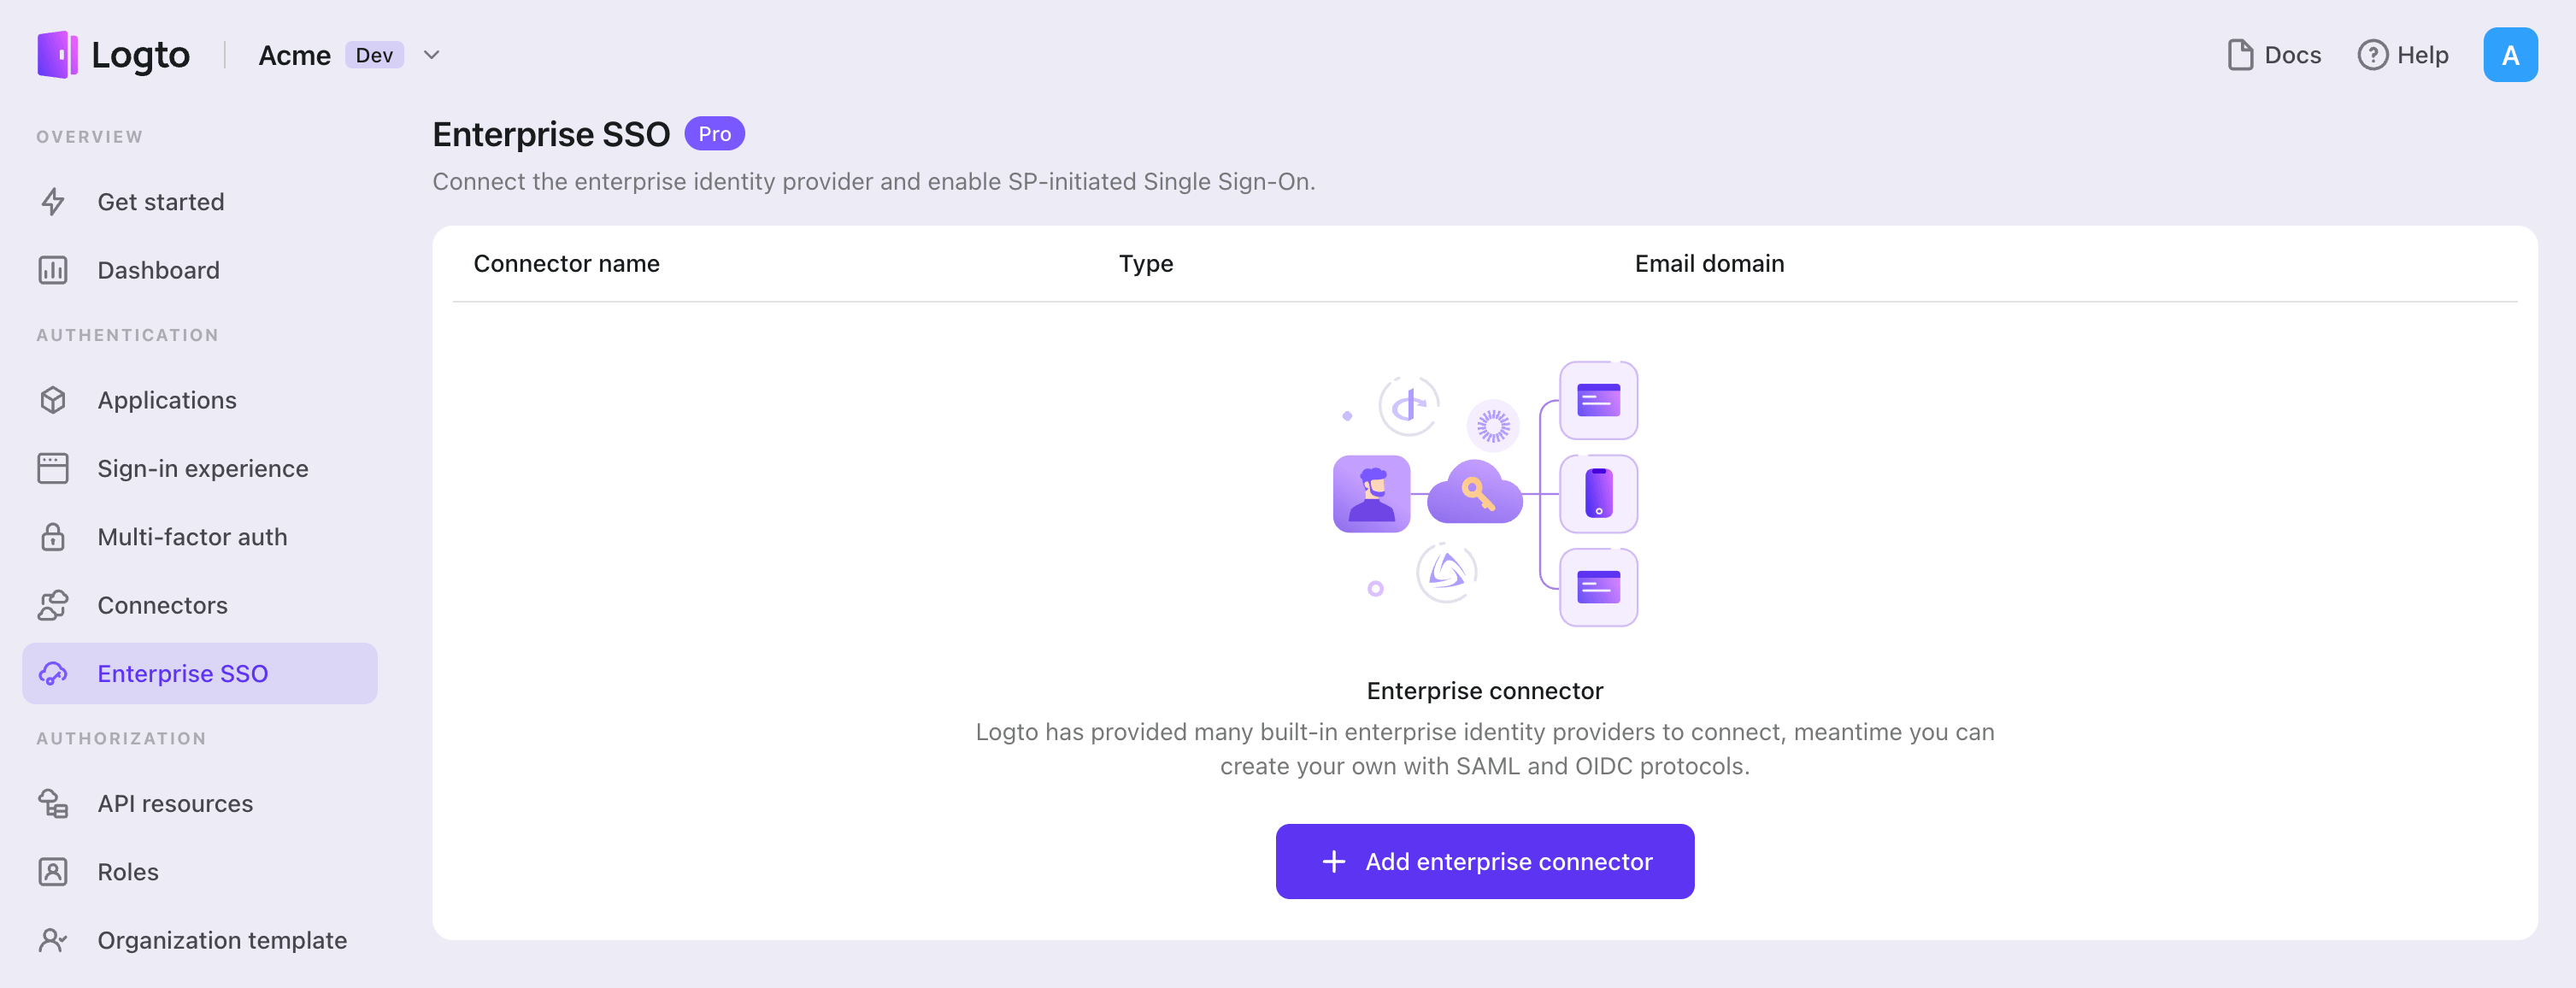
- Cliquez sur le bouton "Ajouter un connecteur d’entreprise" et choisissez votre type de fournisseur SSO. Choisissez parmi les connecteurs préconstruits pour Microsoft Entra ID (Azure AD), Google Workspace et Okta, ou créez une connexion SSO personnalisée en utilisant le protocole standard OpenID Connect (OIDC) ou SAML.
- Fournissez un nom unique (par exemple, Connexion SSO pour Acme Company).
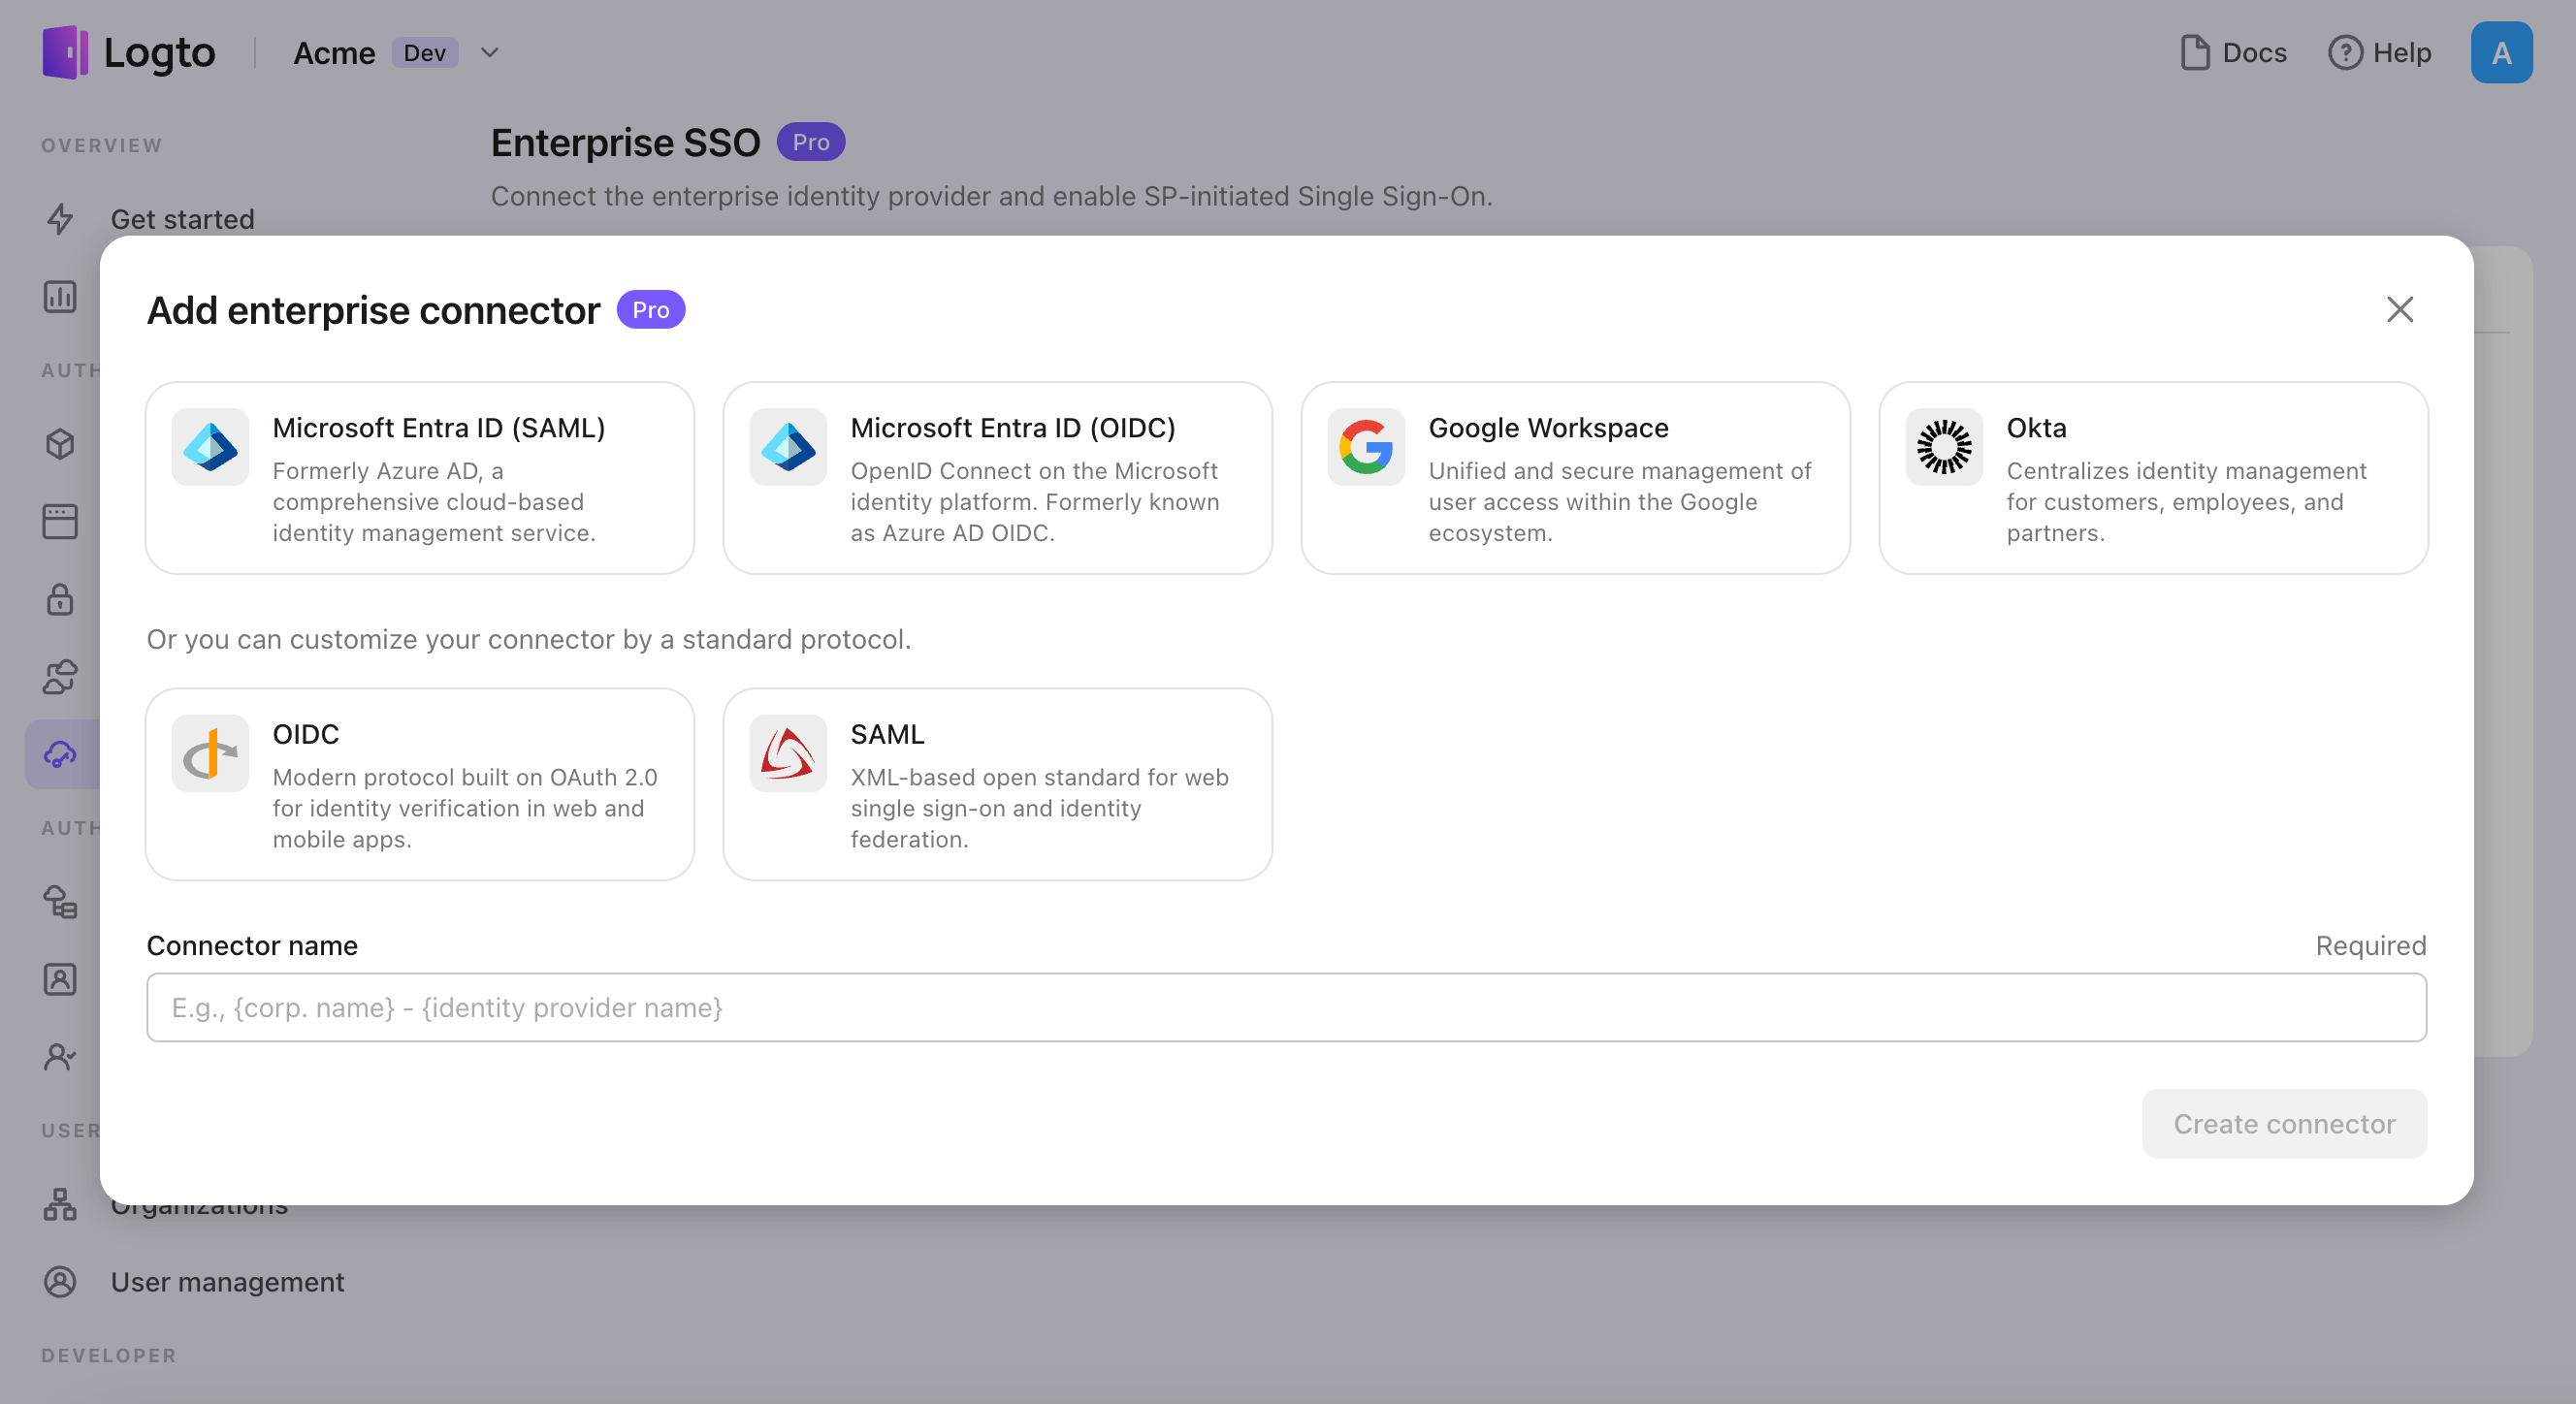
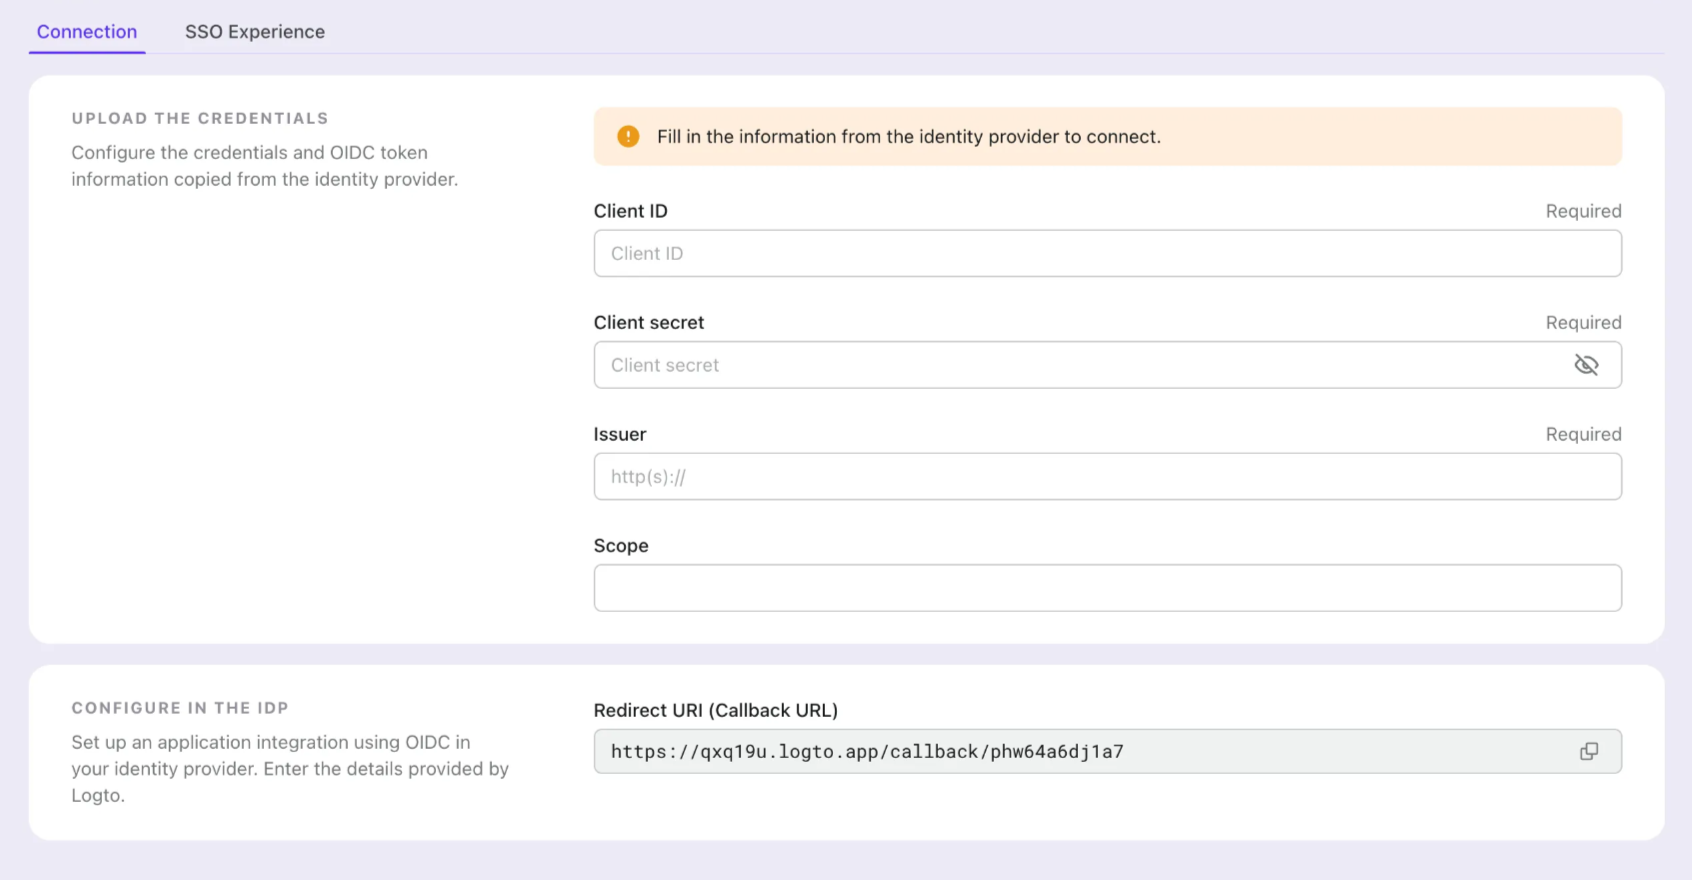
- Configurez la connexion avec votre IdP dans l'onglet "Connexion". Consultez les guides ci-dessus pour chaque type de connecteur.
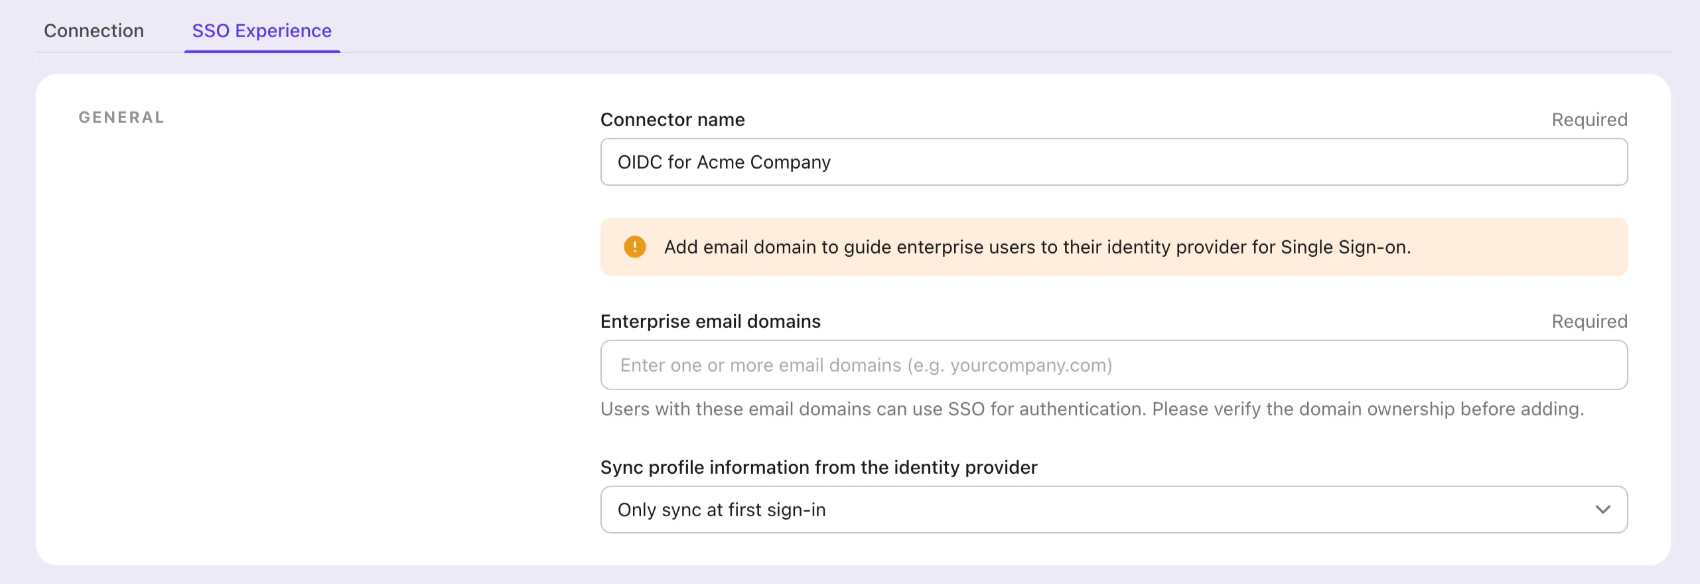
- Personnalisez l'expérience SSO et le domaine de messagerie de l’entreprise dans l'onglet "Expérience". Les utilisateurs se connectant avec le domaine de messagerie activé pour le SSO seront redirigés vers l'authentification SSO.
- Enregistrez les modifications.
Set up Google Cloud Platform
Étape 1 : Créer un nouveau projet sur Google Cloud Platform
Avant de pouvoir utiliser Google Workspace comme fournisseur d'authentification, vous devez configurer un projet dans la Google API Console pour obtenir des identifiants OAuth 2.0. Si vous avez déjà un projet, vous pouvez passer cette étape. Sinon, créez un nouveau projet sous votre organisation Google.
Étape 2 : Configurer l’écran de consentement pour votre application
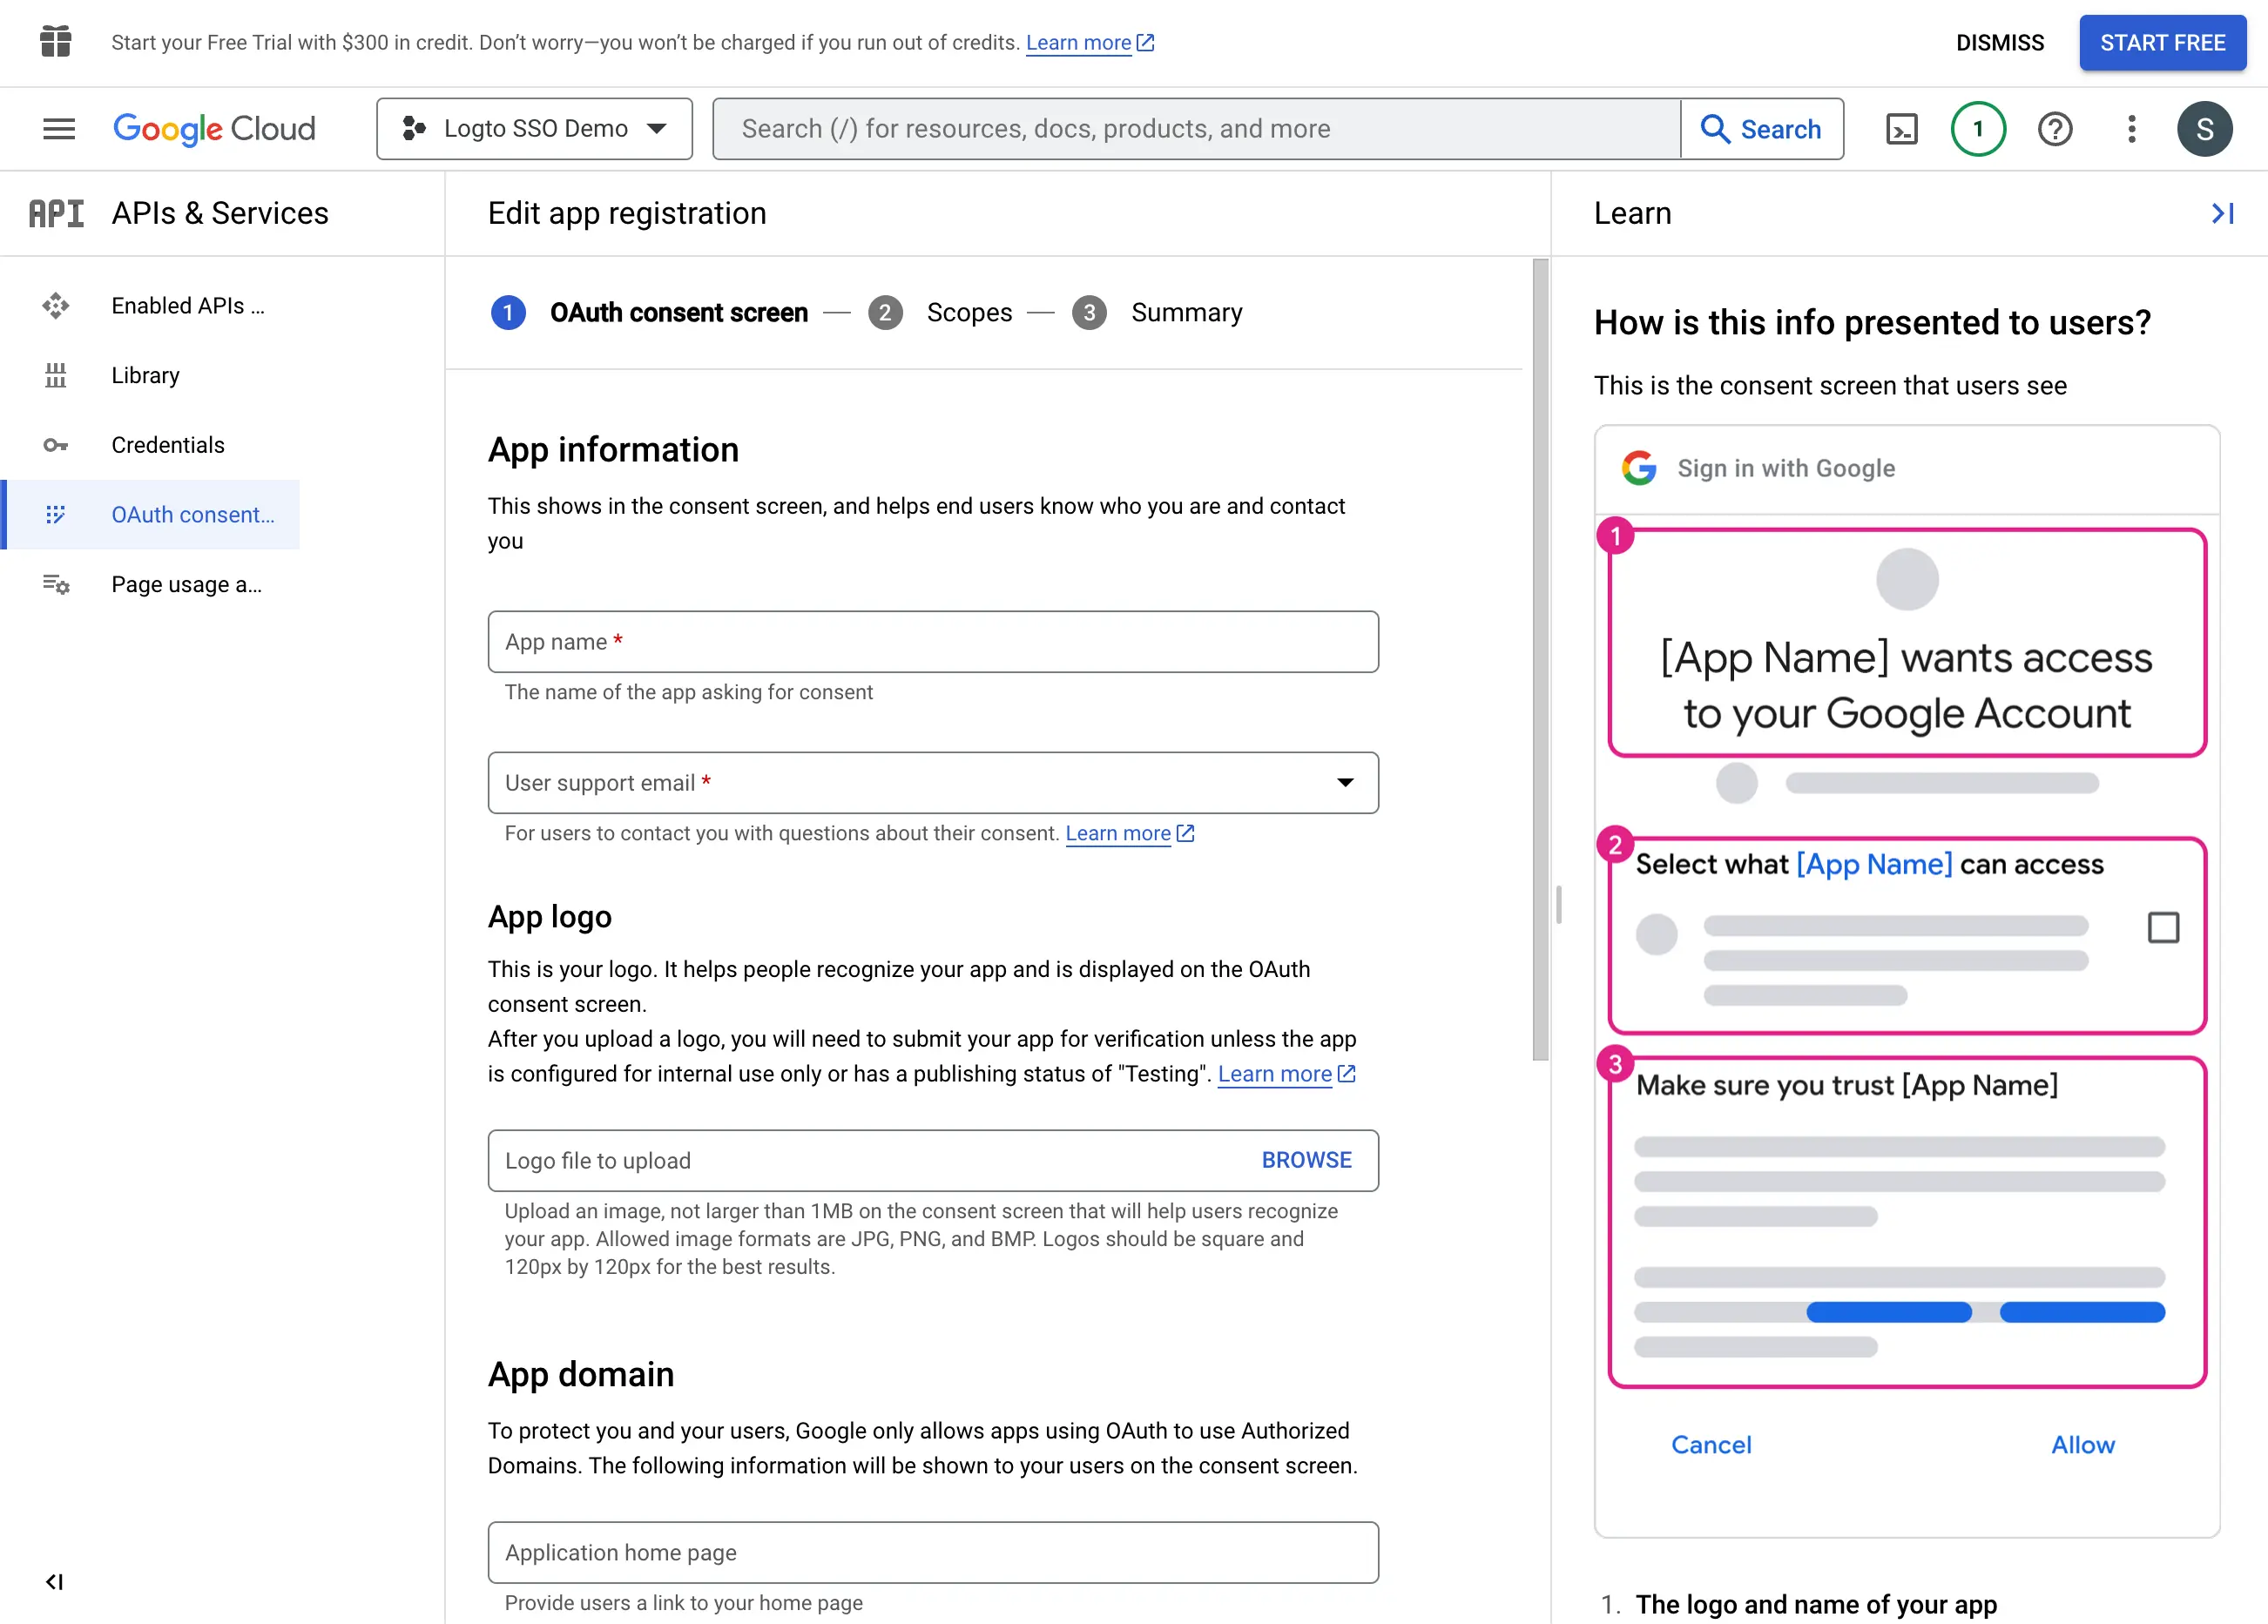
Pour créer de nouvelles informations d'identification OIDC, vous devez configurer l'écran de consentement pour votre application.
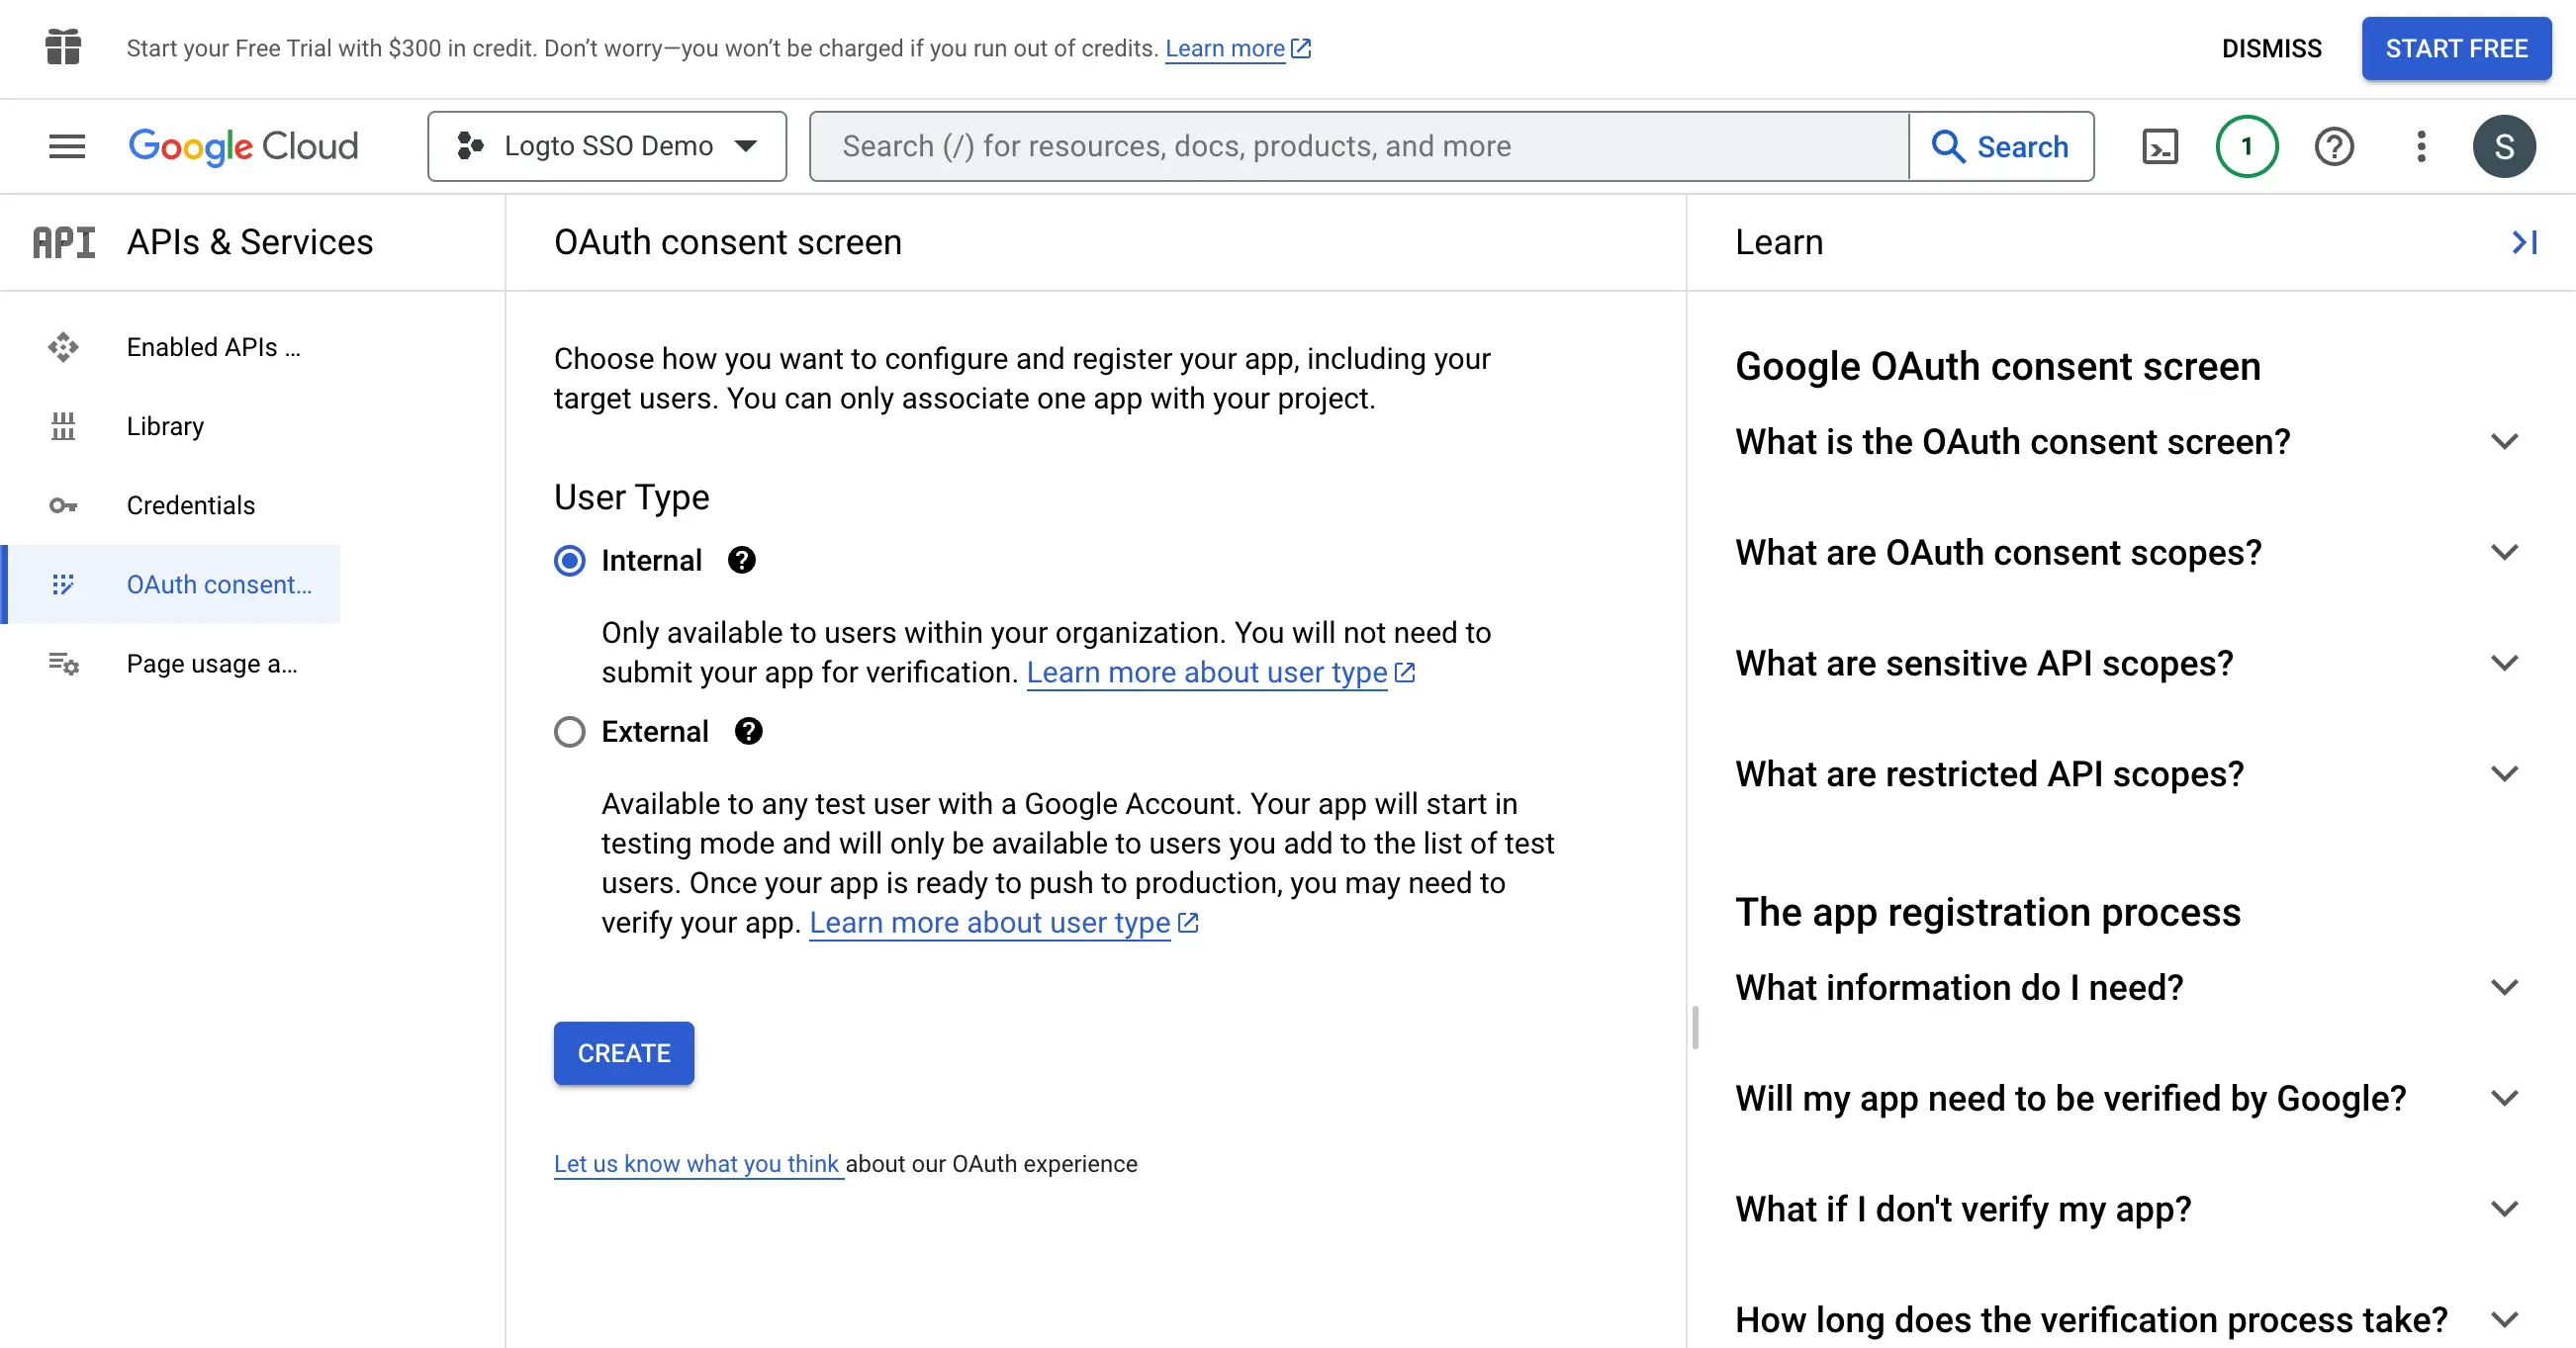
- Accédez à la page de l'écran de consentement OAuth et sélectionnez le type d'utilisateur
Interne. Cela rendra l'application OAuth disponible uniquement pour les utilisateurs au sein de votre organisation.
- Remplissez les paramètres de l'
Écran de consentementen suivant les instructions sur la page. Vous devez fournir les informations minimales suivantes :
- Nom de l'application : Le nom de votre application. Il sera affiché sur l'écran de consentement.
- Email de support : L'email de support de votre application. Il sera affiché sur l'écran de consentement.
- Définissez les
Portéespour votre application. Afin de récupérer correctement les informations d'identité et l'adresse e-mail de l'utilisateur depuis le fournisseur d’identité (IdP), les connecteurs SSO de Logto doivent accorder les portées suivantes depuis le IdP :
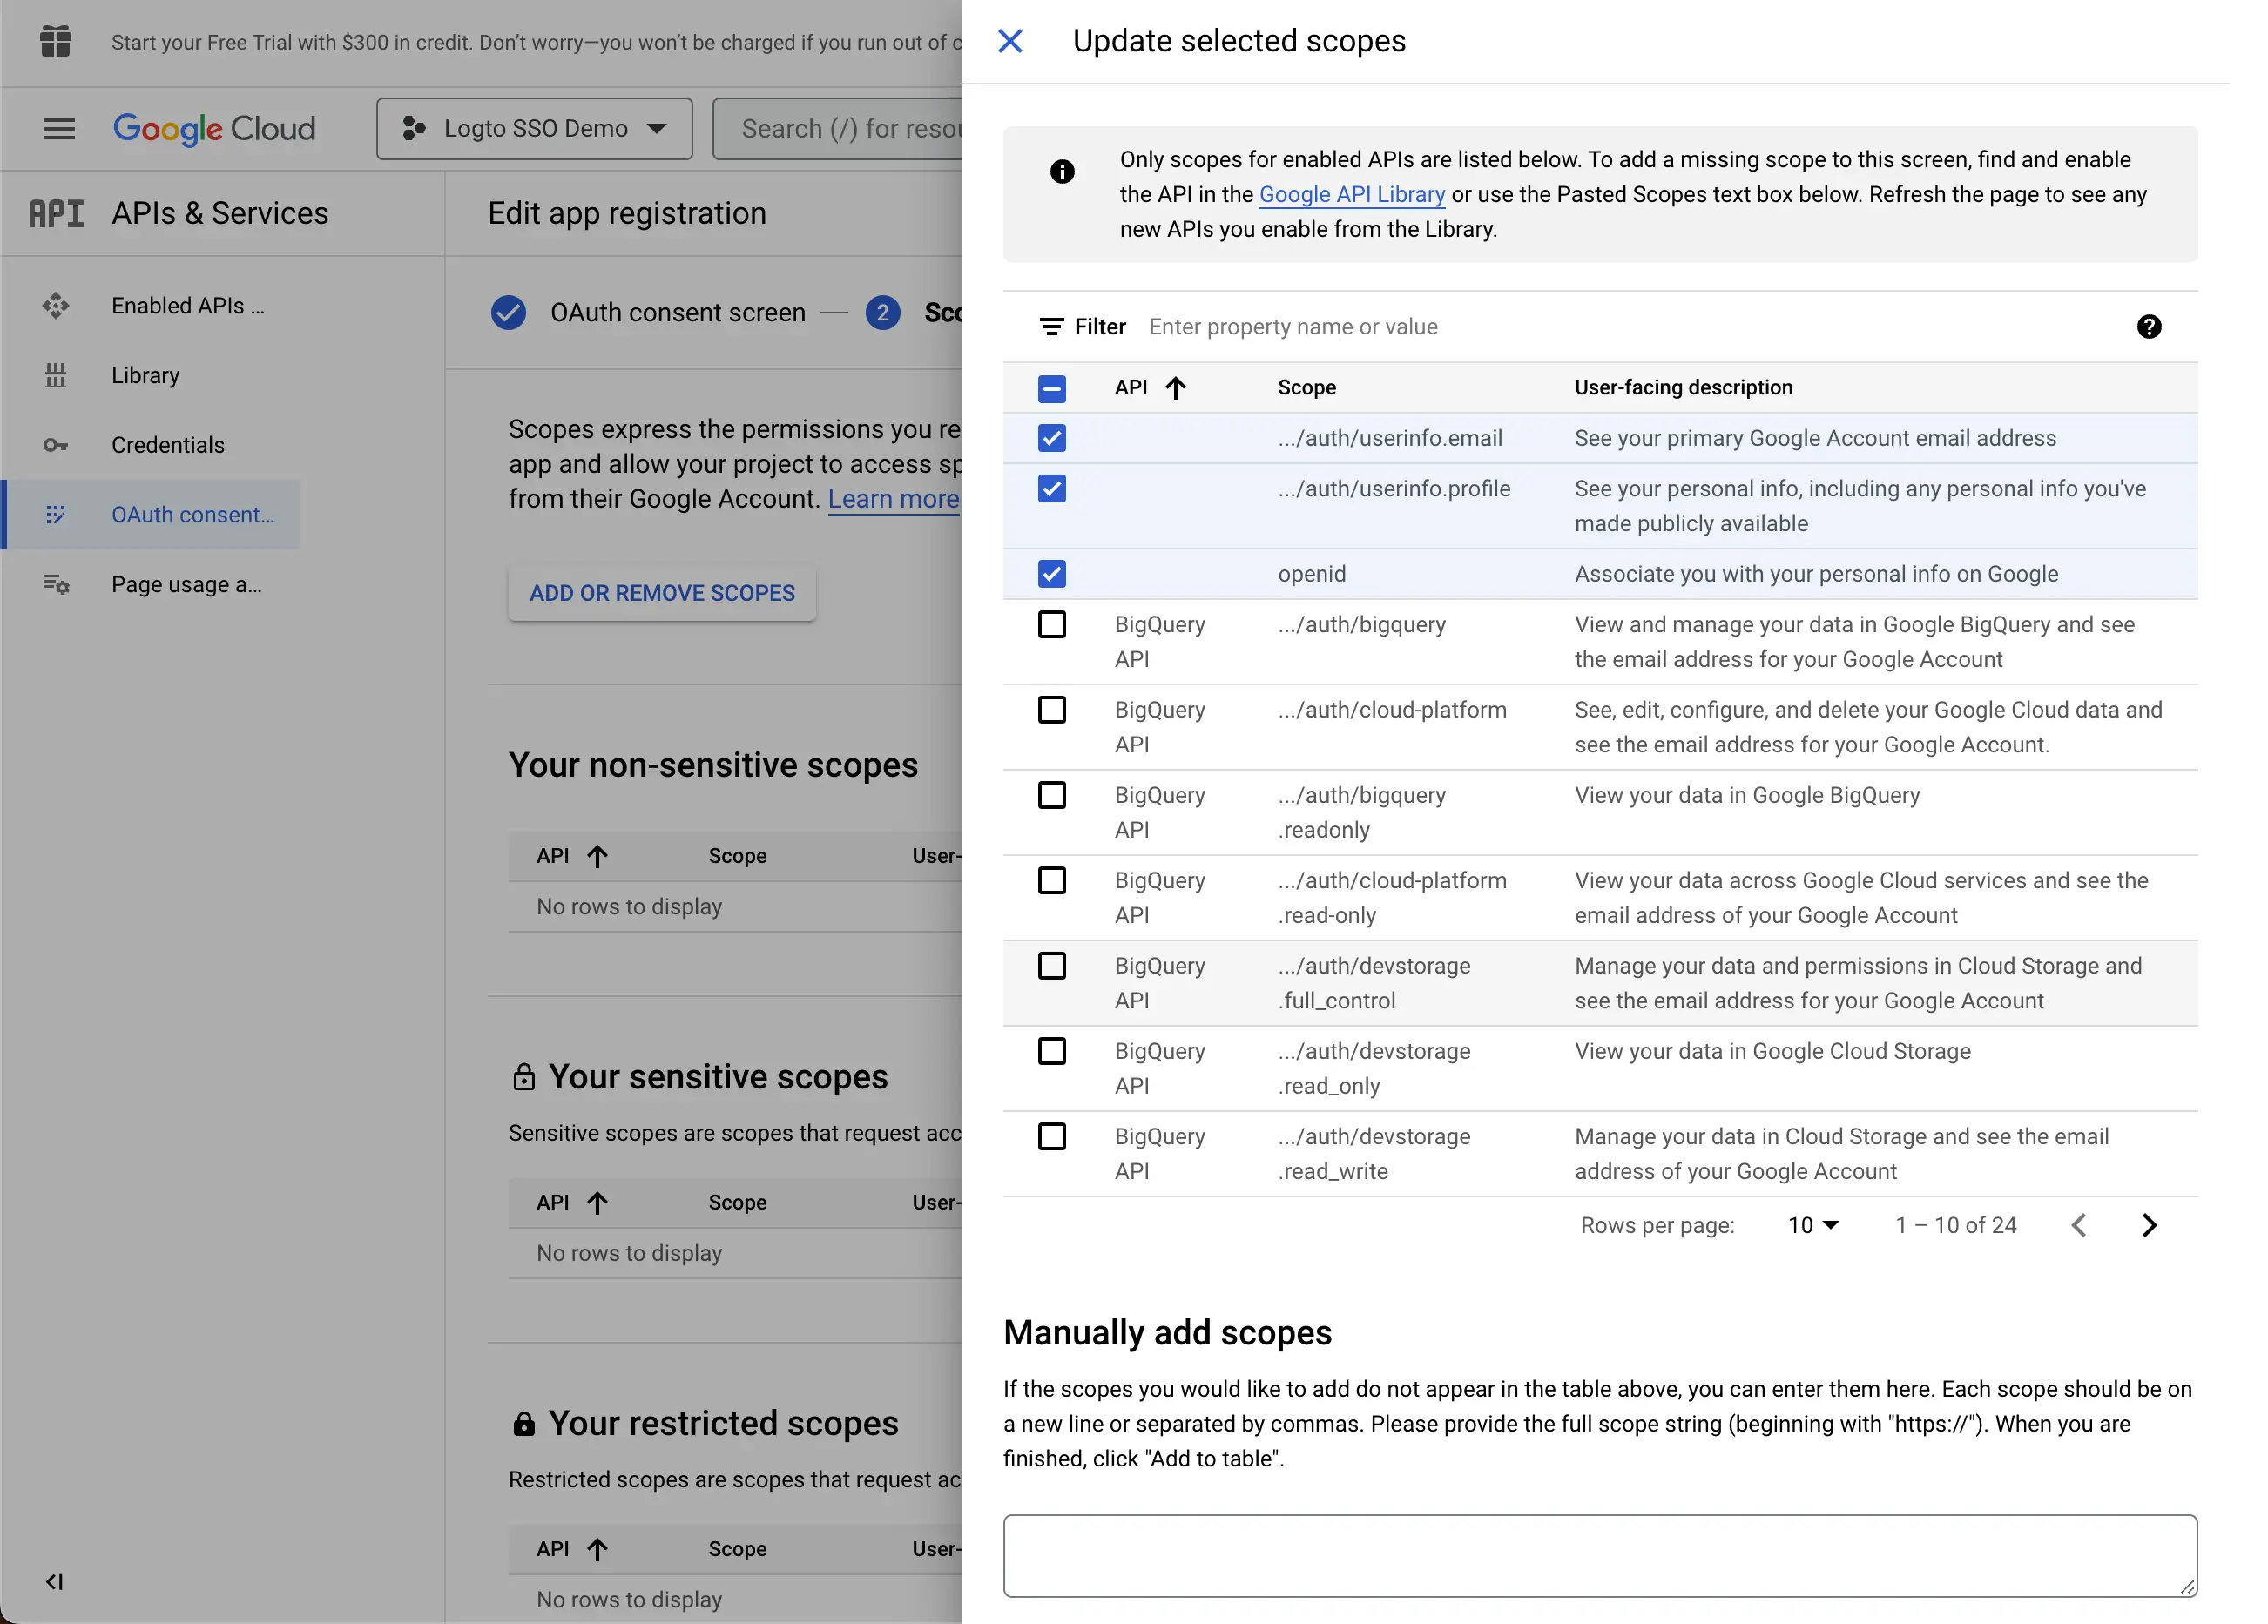
- openid : Cette portée est requise pour l'authentification OIDC. Elle est utilisée pour récupérer le jeton d’identifiant et accéder au point de terminaison userInfo du IdP.
- profile : Cette portée est requise pour accéder aux informations de profil de base de l'utilisateur.
- email : Cette portée est requise pour accéder à l'adresse e-mail de l'utilisateur.
Cliquez sur le bouton Enregistrer pour sauvegarder les paramètres de l'écran de consentement.
Étape 3 : Créer de nouvelles informations d’identification OAuth
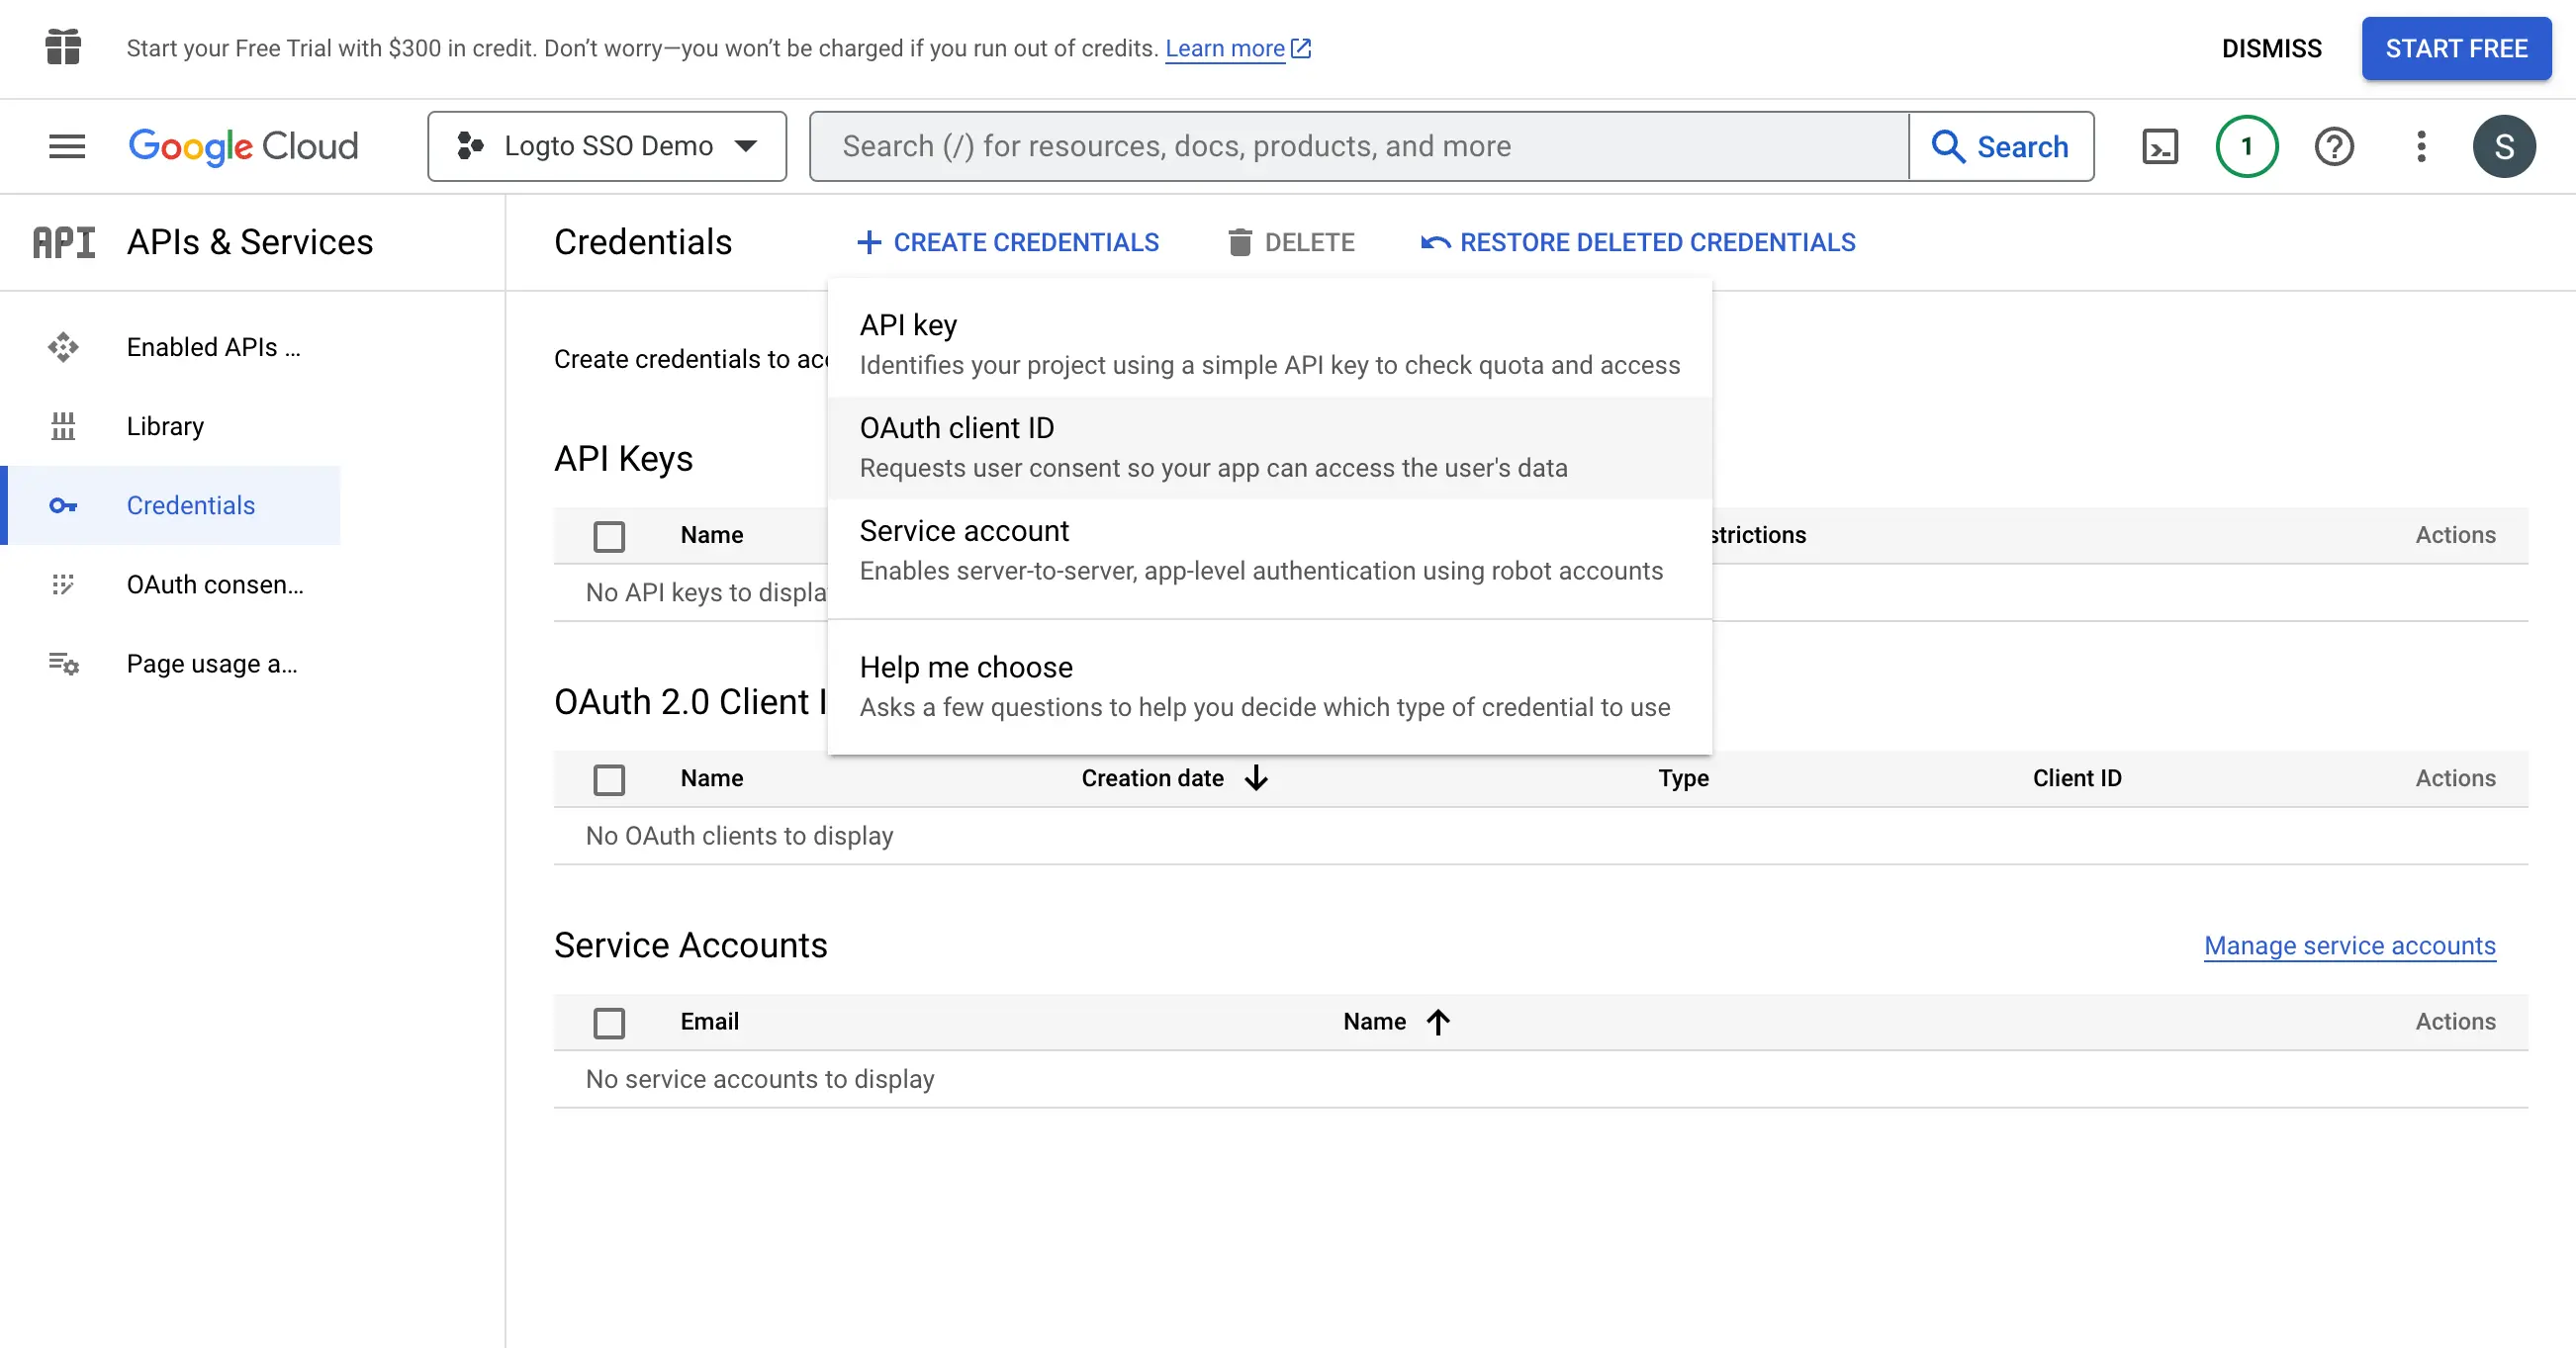
Accédez à la page Credentials et cliquez sur le bouton Create Credentials. Sélectionnez l'option OAuth client ID dans le menu déroulant pour créer une nouvelle référence OAuth pour votre application.
Continuez à configurer la référence OAuth en remplissant les informations suivantes :
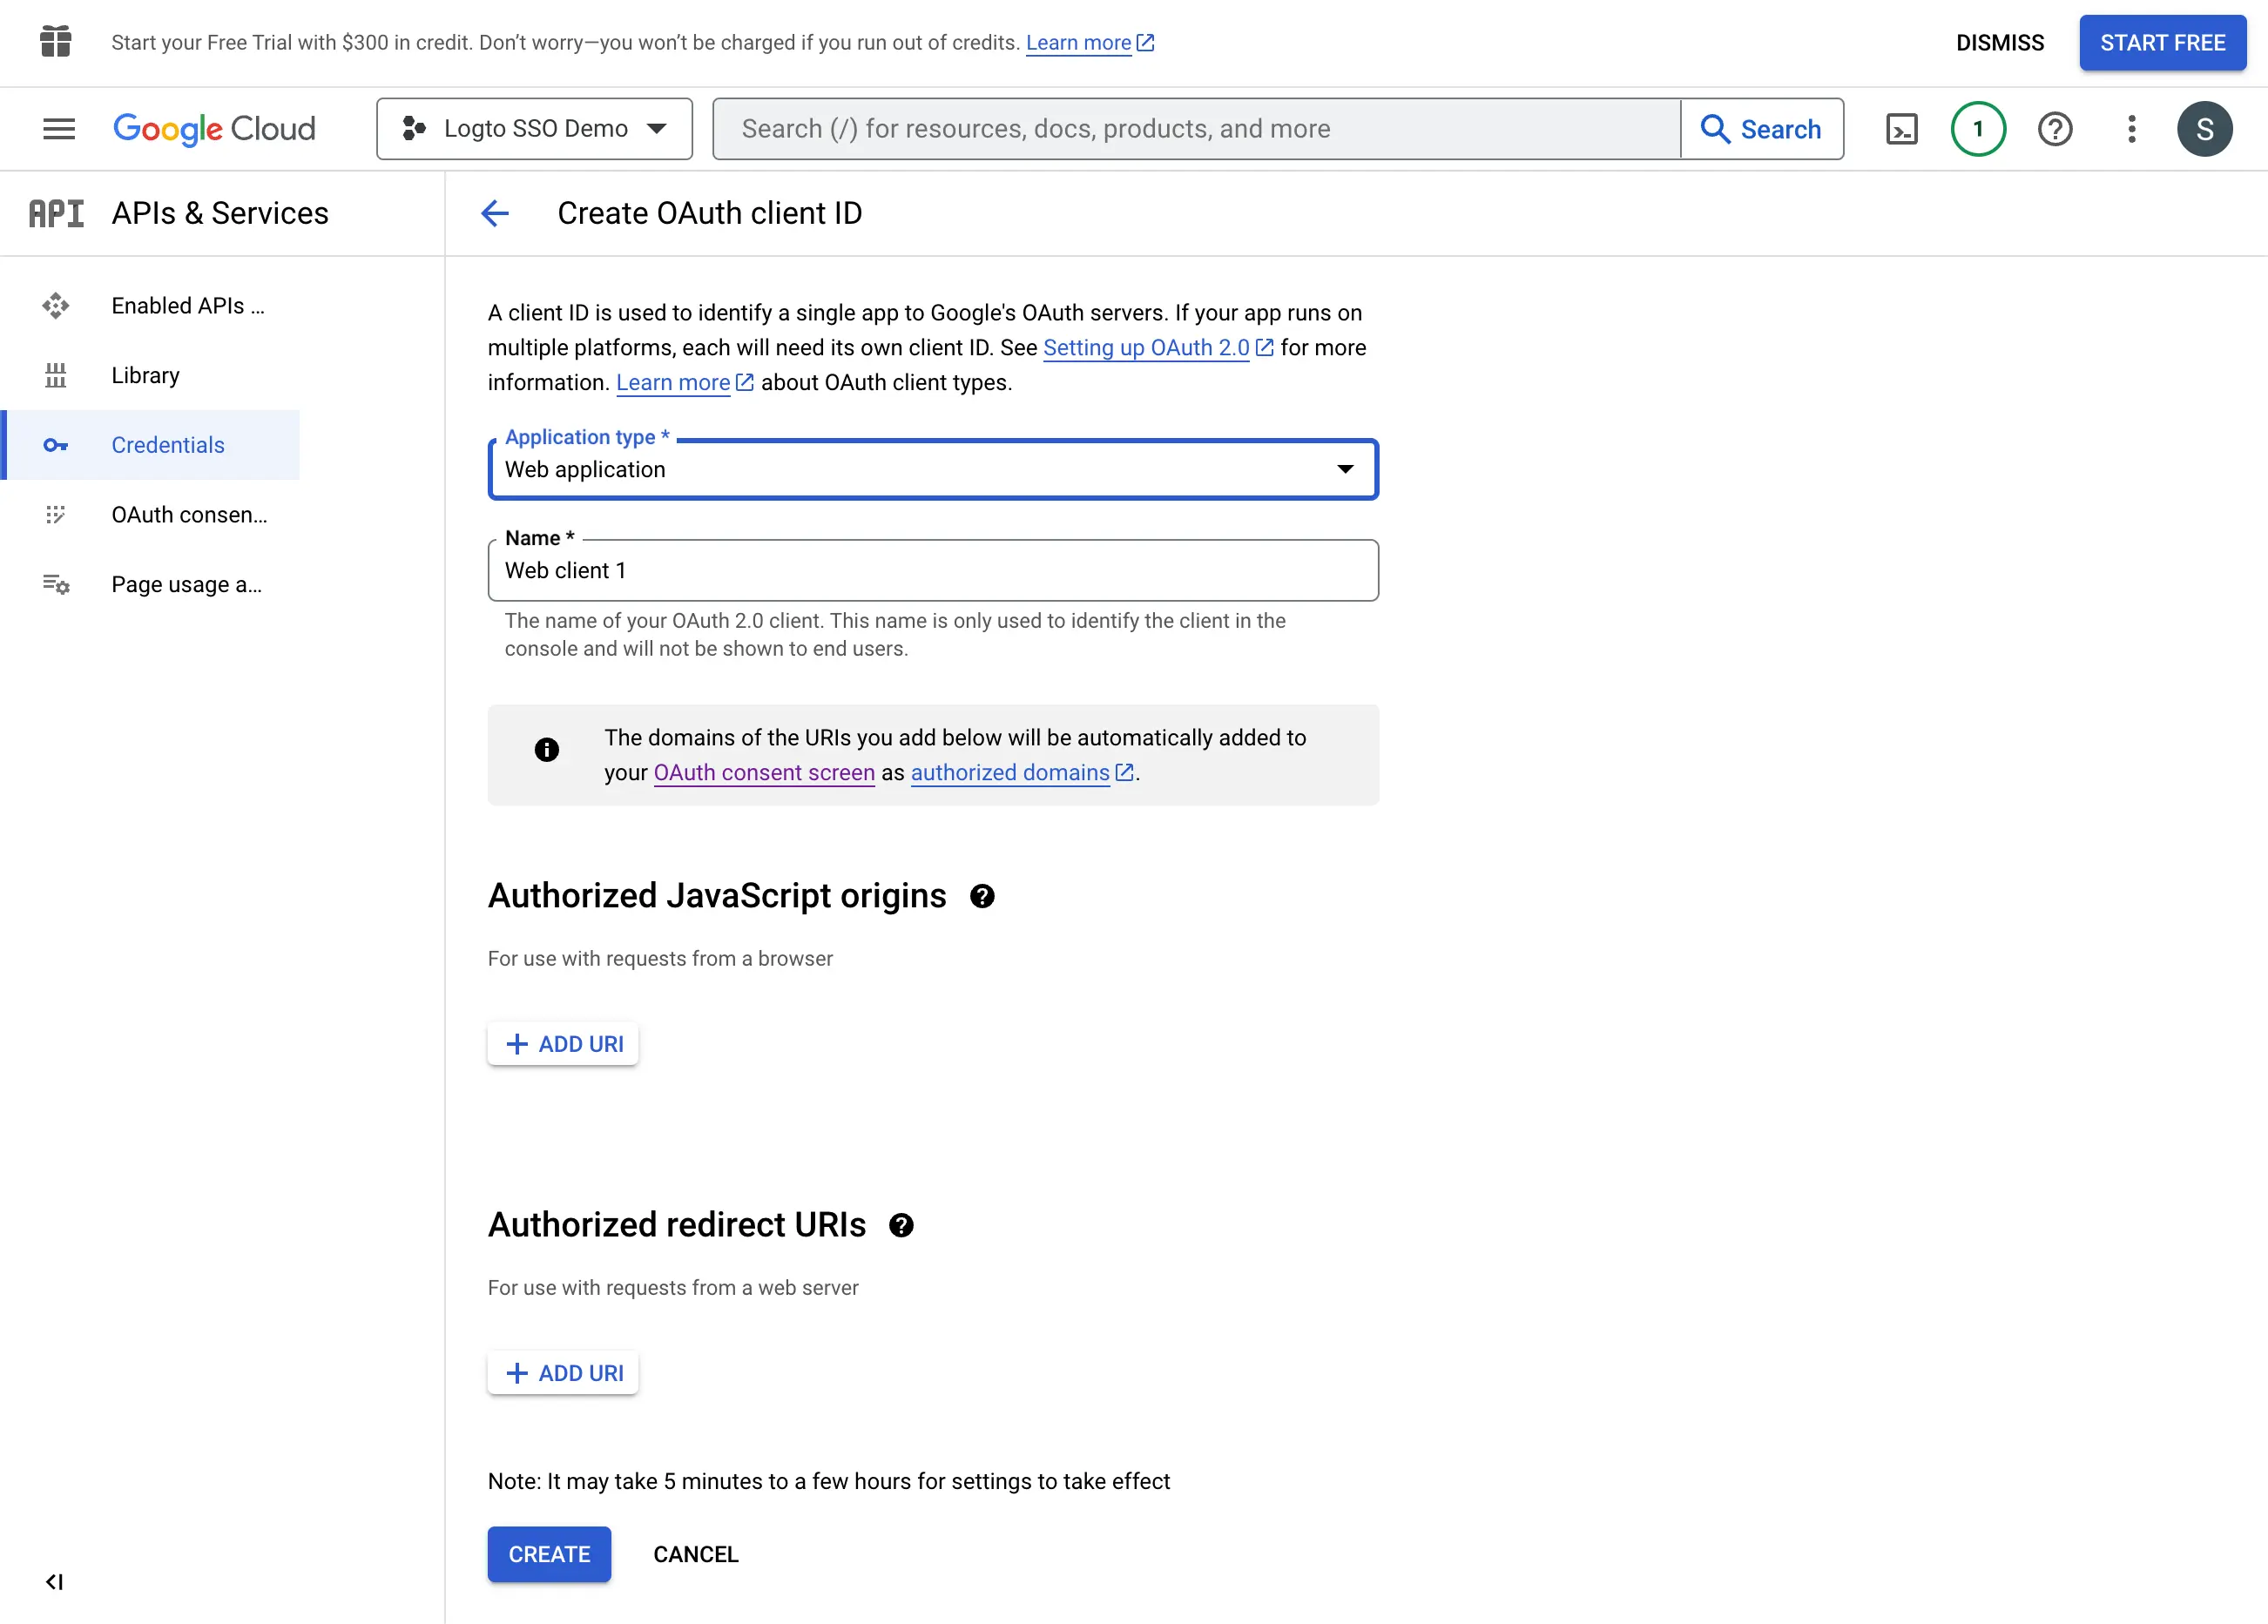
- Sélectionnez
Web applicationcomme type d'application. - Remplissez le
Namede votre application cliente, par exempleLogto SSO Connector. Cela vous aidera à identifier les références à l'avenir. - Remplissez les
Authorized redirect URIsavec l'URI de rappel Logto. C'est l'URI vers lequel Google redirigera le navigateur de l'utilisateur après une authentification réussie. Après qu'un utilisateur s'est authentifié avec succès auprès du fournisseur d’identité (IdP), l'IdP redirige le navigateur de l'utilisateur vers cet URI désigné avec un code d'autorisation. Logto complétera le processus d'authentification basé sur le code d'autorisation reçu de cet URI. - Remplissez les
Authorized JavaScript originsavec l'origine de l'URI de rappel Logto. Cela garantit que seule votre application Logto peut envoyer des requêtes au serveur OAuth de Google. - Cliquez sur le bouton
Createpour créer la référence OAuth.
Étape 4 : Configurer le connecteur Logto avec les identifiants client
Après avoir créé avec succès l'identifiant OAuth, vous recevrez une fenêtre modale avec l'ID client et le secret client.
Copiez l'ID client et le secret client et remplissez les champs correspondants dans l'onglet Connection du connecteur SSO de Logto.
Vous avez maintenant configuré avec succès un connecteur SSO Google Workspace sur Logto.
Étape 5 : Portées supplémentaires (Optionnel)
Les portées (Scopes) définissent les permissions que votre application demande aux utilisateurs et contrôlent à quelles données votre application peut accéder dans leurs comptes Google Workspace. La demande de permissions Google nécessite une configuration des deux côtés :
Dans la Google Cloud Console :
- Accédez à APIs & Services > Écran de consentement OAuth > Portées (Scopes).
- Cliquez sur Ajouter ou supprimer des portées et sélectionnez uniquement les portées dont votre application a besoin :
- Authentification (obligatoire) :
https://www.googleapis.com/auth/userinfo.emailhttps://www.googleapis.com/auth/userinfo.profileopenid
- Accès à l’API (optionnel) : Ajoutez toutes les portées supplémentaires nécessaires pour votre application (par exemple, Drive, Calendar, YouTube). Parcourez la bibliothèque d’API Google pour trouver les services disponibles. Si votre application a besoin d’accéder à des API Google au-delà des permissions de base, activez d’abord les API spécifiques que votre application utilisera (par exemple, Google Drive API, Gmail API, Calendar API) dans la bibliothèque d’API Google.
- Authentification (obligatoire) :
- Cliquez sur Mettre à jour pour confirmer la sélection.
- Cliquez sur Enregistrer et continuer pour appliquer les modifications.
Dans le connecteur Logto Google Workspace :
- Logto inclut automatiquement les portées
openid,profileetemailpour récupérer les informations d'identité de base de l'utilisateur. Vous pouvez laisser le champScopesvide si vous n'avez besoin que des informations de base sur l'utilisateur. - Ajoutez des portées supplémentaires (séparées par des espaces) dans le champ
Scopespour demander plus de données à Google. Utilisez les URLs complètes des portées, par exemple :https://www.googleapis.com/auth/calendar.readonly
Si votre application demande ces portées pour accéder à l’API Google et effectuer des actions, assurez-vous d’activer Stocker les jetons pour un accès API persistant dans le connecteur Logto Google. Voir la section suivante pour plus de détails.
Étape 6 : Stocker les jetons pour accéder aux API Google (Optionnel)
Si vous souhaitez accéder aux API Google et effectuer des actions avec l'autorisation de l'utilisateur, Logto doit obtenir des portées API spécifiques et stocker les jetons.
- Ajoutez les portées requises dans la configuration de l'écran de consentement OAuth de votre Google Cloud Console et dans le connecteur Google de Logto.
- Activez Stocker les jetons pour un accès API persistant dans le connecteur Google de Logto. Logto stockera de manière sécurisée les jetons d’accès Google et les jetons de rafraîchissement dans le Secret Vault.
- Pour garantir que les jetons de rafraîchissement sont renvoyés, configurez votre connecteur Google Logto pour activer l’accès hors ligne.
Vous n'avez pas besoin d’ajouter offline_access dans le champ Scope de Logto — le faire peut entraîner une erreur. Google utilise automatiquement access_type=offline lorsque l’accès hors ligne est activé.
Étape 7 : Définir les domaines e-mail et activer le connecteur SSO
Fournissez les domaines e-mail de votre organisation dans l’onglet Expérience SSO du connecteur Logto. Cela activera le connecteur SSO comme méthode d’authentification pour ces utilisateurs.
Les utilisateurs ayant des adresses e-mail dans les domaines spécifiés seront redirigés pour utiliser votre connecteur SSO comme seule méthode d’authentification.
Pour plus d’informations sur le connecteur Google Workspace SSO, veuillez consulter Google OpenID Connector.
Save your configuration
Vérifiez que vous avez rempli les valeurs nécessaires dans la zone de configuration du connecteur Logto. Cliquez sur "Enregistrer et terminer" (ou "Enregistrer les modifications") et le connecteur Google Workspace enterprise SSO devrait être disponible maintenant.
Enable Google Workspace enterprise SSO connector in Sign-in Experience
Vous n'avez pas besoin de configurer individuellement les connecteurs d'entreprise, Logto simplifie l'intégration du SSO dans vos applications en un seul clic.
- Accédez à : Console > Expérience de connexion > Inscription et connexion.
- Activez le bouton "SSO d’entreprise".
- Enregistrez les modifications.
Une fois activé, un bouton "Authentification unique (SSO)" apparaîtra sur votre page de connexion. Les utilisateurs d'entreprise avec des domaines de messagerie compatibles SSO peuvent accéder à vos services en utilisant leurs fournisseurs d’identité d’entreprise (IdPs).
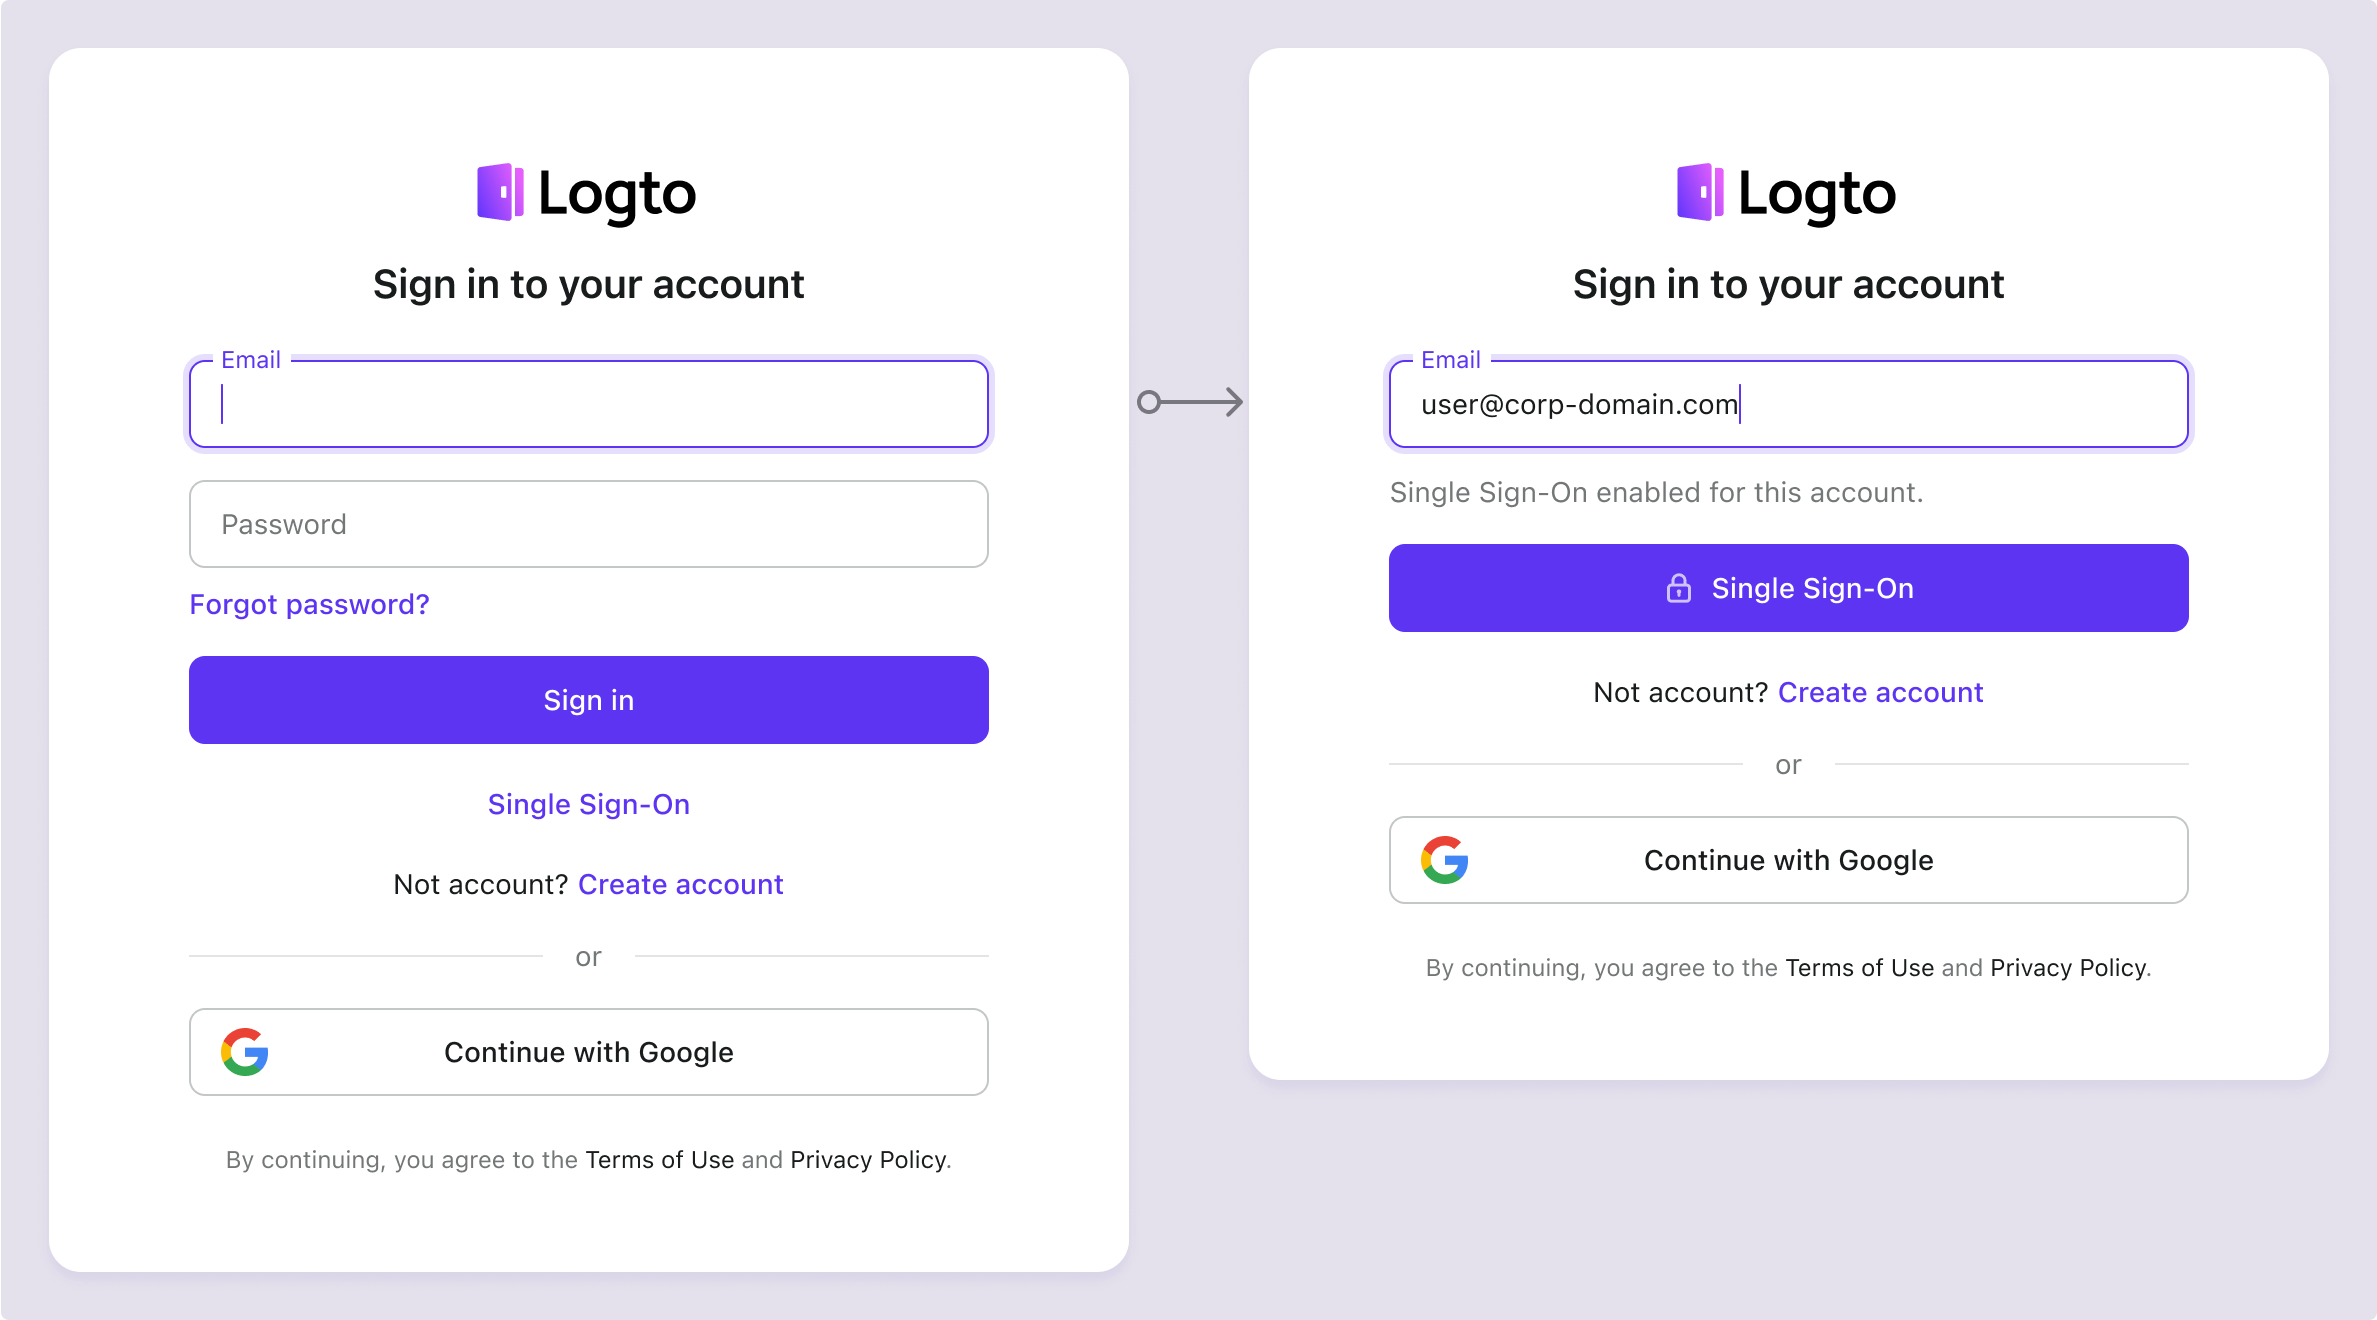
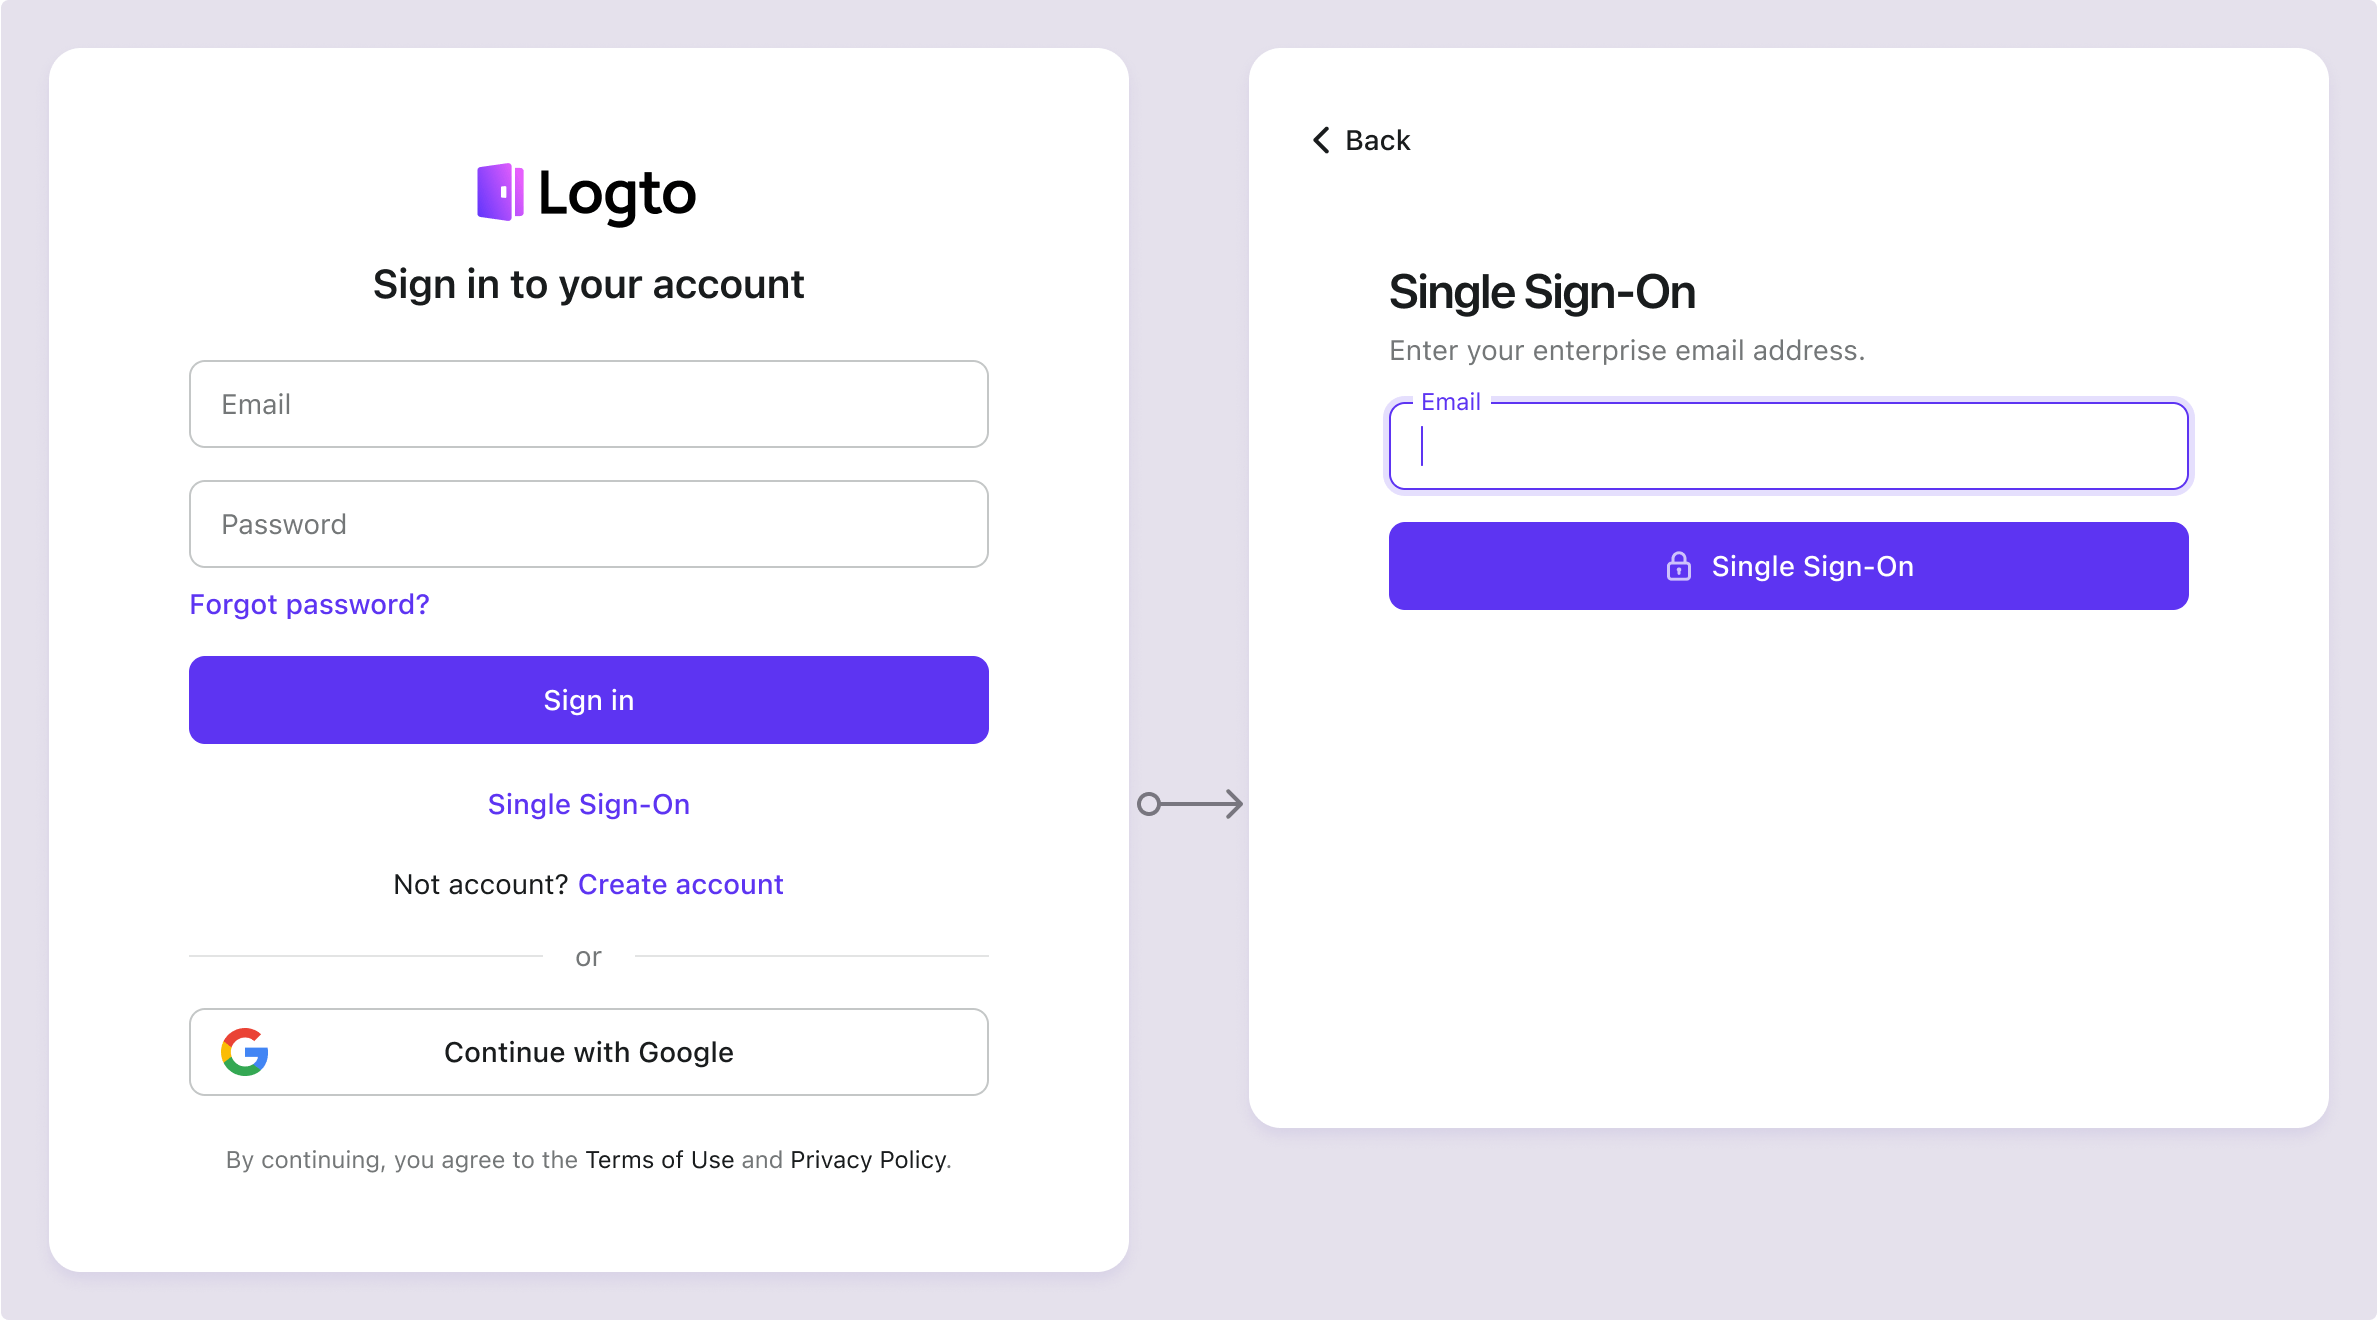
Pour en savoir plus sur l'expérience utilisateur SSO, y compris le SSO initié par le SP et le SSO initié par l'IdP, consultez les flux utilisateur : SSO d’entreprise.
Testing and Validation
Retournez à votre application iOS (Swift). Vous devriez maintenant pouvoir vous connecter avec Google Workspace enterprise SSO. Profitez-en !
Further readings
Flux des utilisateurs finaux : Logto fournit des flux d'authentification prêts à l'emploi, y compris l'authentification multi-facteurs (MFA) et le SSO d’entreprise, ainsi que des API puissantes pour une mise en œuvre flexible des paramètres de compte, de la vérification de sécurité et de l'expérience multi-locataire.
Autorisation : L'autorisation définit les actions qu'un utilisateur peut effectuer ou les ressources auxquelles il peut accéder après avoir été authentifié. Découvrez comment protéger votre API pour les applications natives et monopages et mettre en œuvre le contrôle d’accès basé sur les rôles (RBAC).
Organisations : Particulièrement efficace dans les applications SaaS multi-locataires et B2B, la fonctionnalité d'organisation permet la création de locataires, la gestion des membres, le RBAC au niveau de l'organisation et l'approvisionnement juste-à-temps.
Série IAM client : Nos articles de blog en série sur la gestion des identités et des accès des clients (ou consommateurs), des sujets de base aux sujets avancés et au-delà.