Logto es una alternativa a Auth0 diseñada para aplicaciones modernas y productos SaaS. Ofrece servicios tanto de Cloud como de código abierto para ayudarte a lanzar rápidamente tu sistema de gestión e identidad (IAM). Disfruta de autenticación, autorización y gestión multi-tenant todo en uno.
Recomendamos comenzar con un tenant de desarrollo gratuito en Logto Cloud. Esto te permite explorar todas las características fácilmente.
En este artículo, repasaremos los pasos para construir rápidamente la experiencia de inicio de sesión de Slack (autenticación de usuario) con iOS (Swift) y Logto.
Requisitos previos
- Una instancia de Logto en funcionamiento. Consulta la página de introducción para comenzar.
- Conocimientos básicos de iOS (Swift).
- Una cuenta de Slack utilizable.
Crear una aplicación en Logto
Logto se basa en la autenticación OpenID Connect (OIDC) y la autorización OAuth 2.0. Admite la gestión de identidad federada a través de múltiples aplicaciones, comúnmente llamada inicio de sesión único (SSO).
Para crear tu aplicación Native app, simplemente sigue estos pasos:
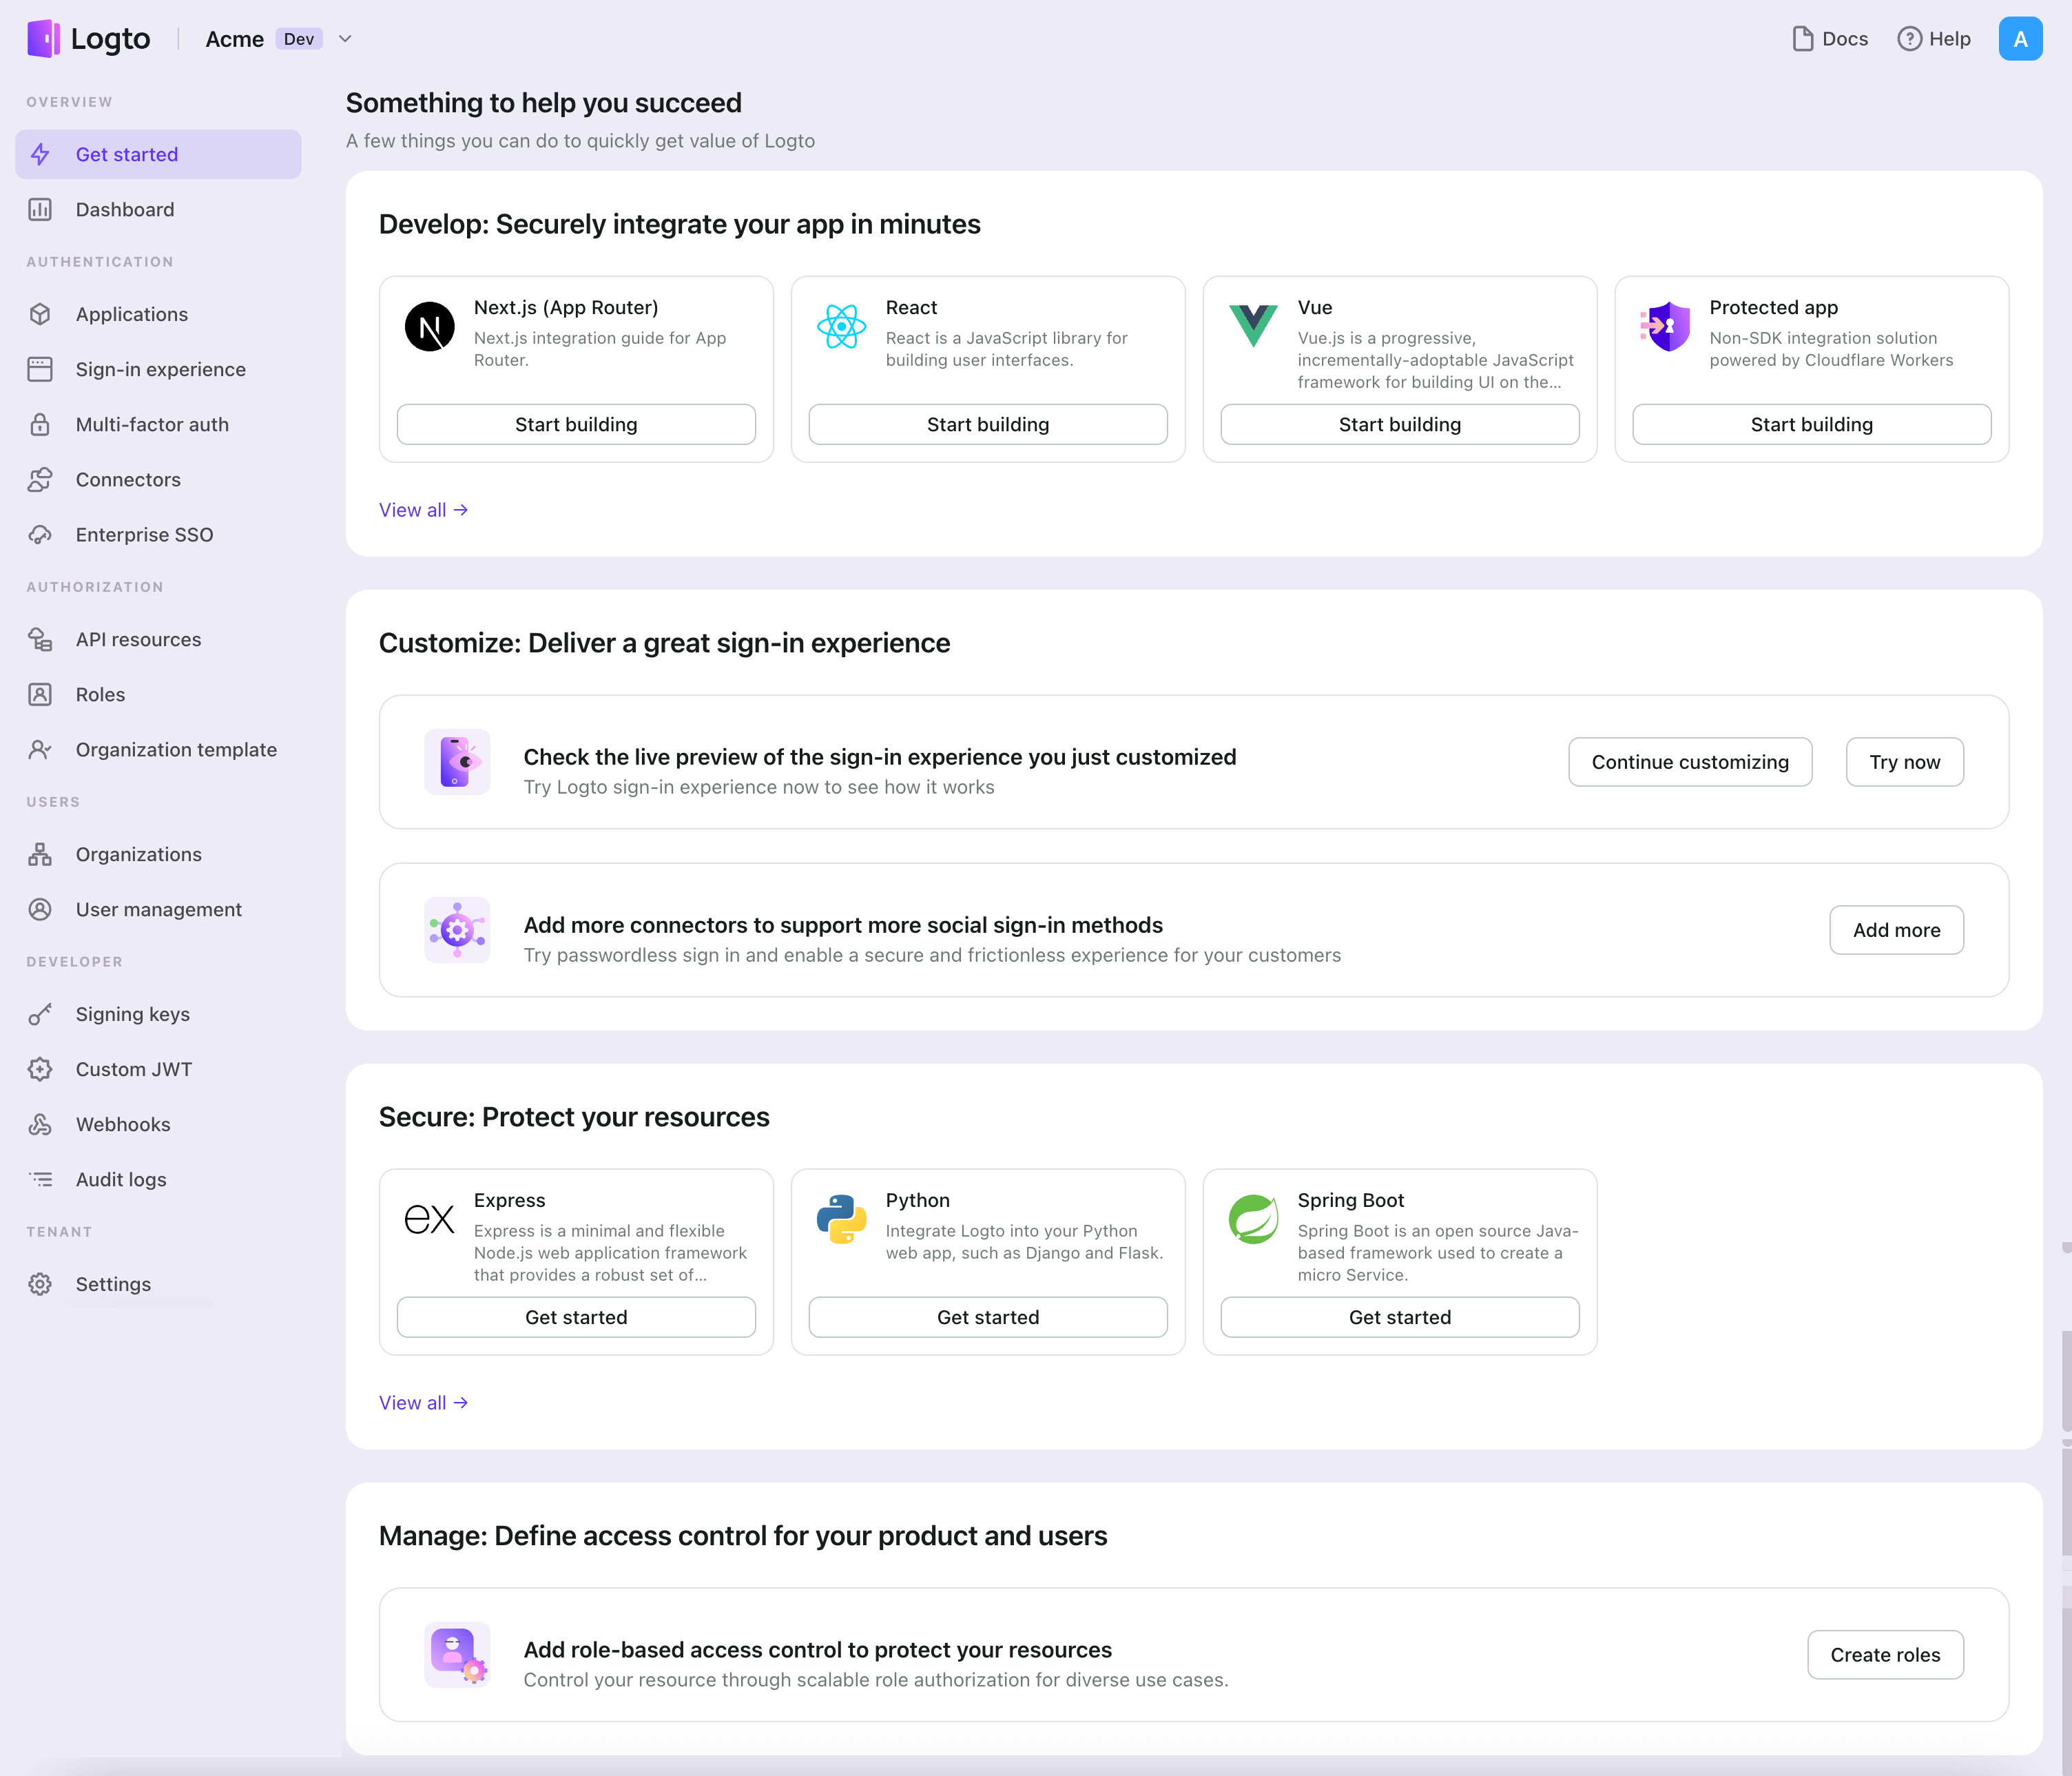
- Abre la Consola de Logto. En la sección "Comenzar", haz clic en el enlace "Ver todo" para abrir la lista de marcos de aplicaciones. Alternativamente, puedes navegar a Consola de Logto > Aplicaciones, y hacer clic en el botón "Crear aplicación".
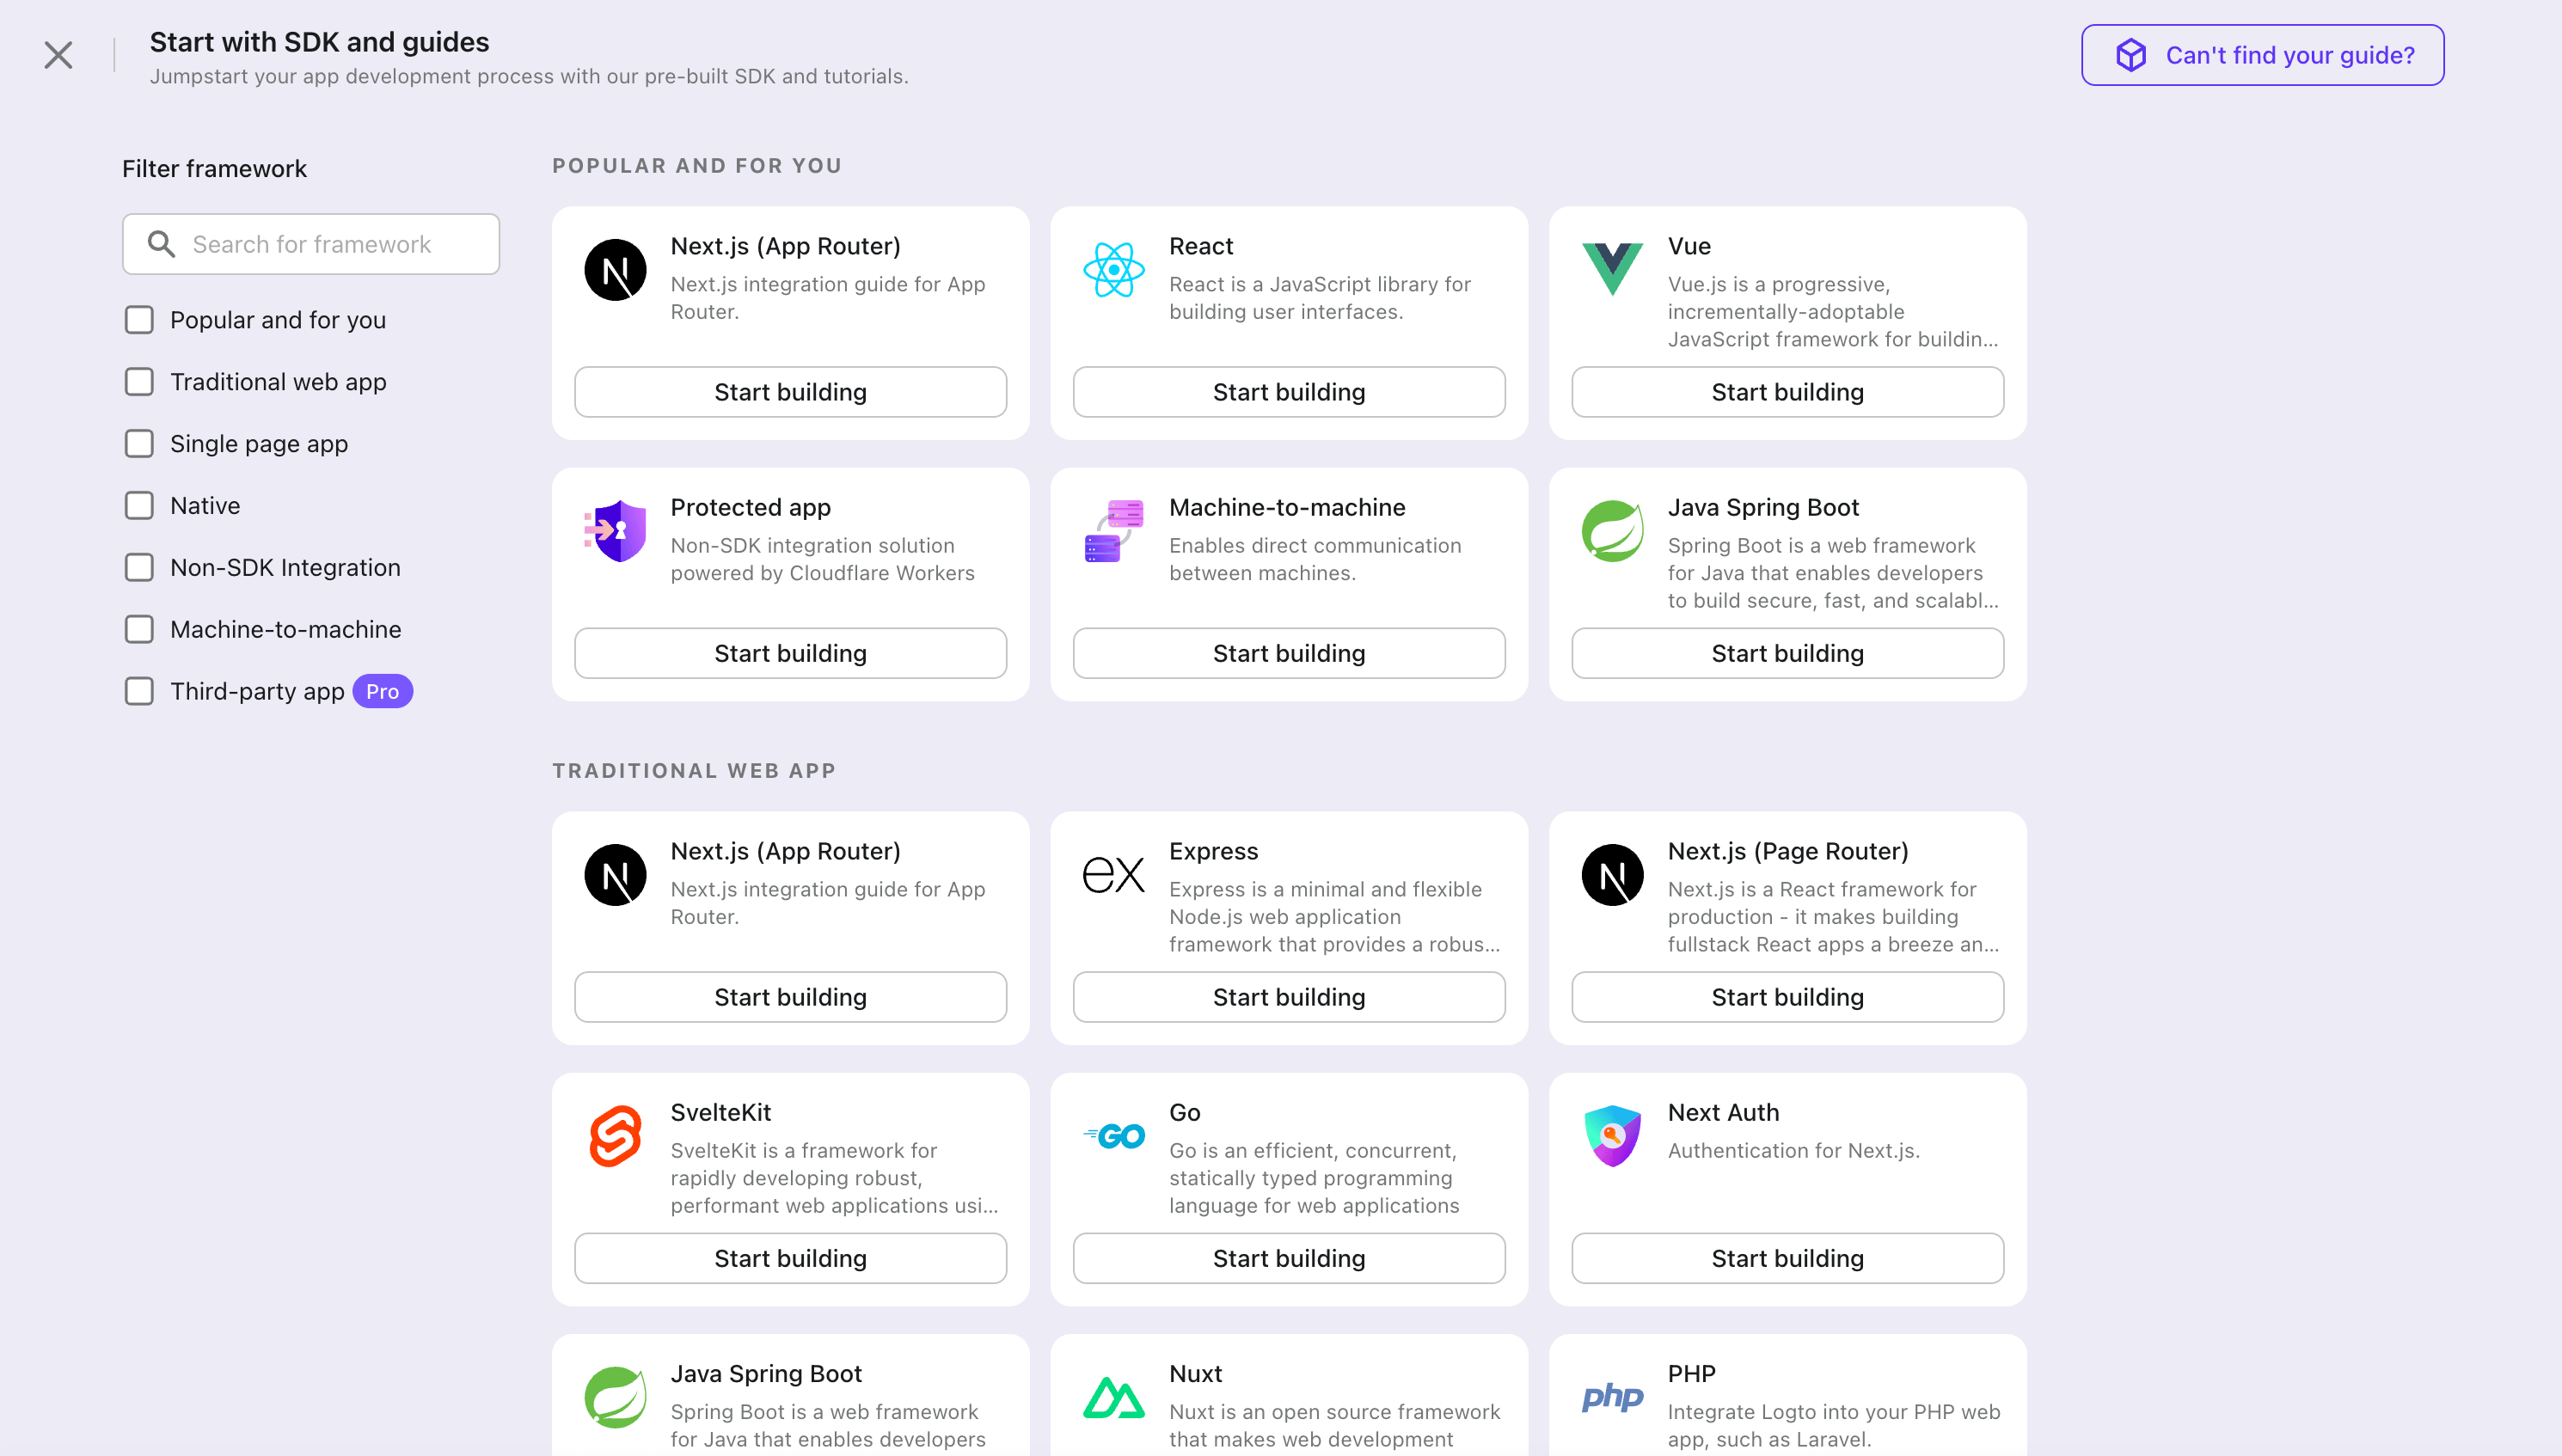
- En el modal que se abre, haz clic en la sección "Native app" o filtra todos los marcos "Native app" disponibles usando las casillas de filtro rápido a la izquierda. Haz clic en la tarjeta del marco "iOS (Swift)" para comenzar a crear tu aplicación.
- Ingresa el nombre de la aplicación, por ejemplo, "Librería", y haz clic en "Crear aplicación".
🎉 ¡Ta-da! Acabas de crear tu primera aplicación en Logto. Verás una página de felicitaciones que incluye una guía de integración detallada. Sigue la guía para ver cómo será la experiencia en tu aplicación.
Integrar el SDK de iOS (Swift)
Añade Logto SDK como una dependencia
La versión mínima de iOS compatible con Logto Swift SDK es iOS 13.
Logto Swift SDK viene en dos versiones principales:
- v2: Abre la experiencia de inicio de sesión en
ASWebAuthenticationSession(el navegador del sistema), lo que habilita el inicio de sesión con passkey y comparte la sesión del navegador. Ten en cuenta que v2 elimina los targets de plugins sociales nativos; los conectores sociales siguen funcionando a través del navegador. Si dependes de la transferencia con el SDK nativo de WeChat o Alipay, permanece en v1. - v1: Abre la experiencia de inicio de sesión en un WebView embebido, lo cual es requerido por los targets de plugins sociales nativos, pero no admite el inicio de sesión con passkey (WebView no soporta WebAuthn, el estándar subyacente de las passkeys).
Esta guía cubre ambas versiones. Elige tu versión en las pestañas de abajo, y la elección se mantendrá sincronizada a lo largo de esta guía.
Utiliza la siguiente URL para añadir Logto SDK como dependencia en Swift Package Manager.
https://github.com/logto-io/swift.git
Desde Xcode 11, puedes importar directamente un paquete Swift sin ninguna herramienta adicional.
Cuando Xcode solicite la versión del paquete, elige la versión que deseas integrar:
- v2
- v1
Utiliza la última versión v2 como versión. La última versión v2 es 2.0.0.
Si usas Package.swift directamente:
// Agrega la dependencia de Logto Swift SDK versión 2.0.0 o superior
.package(url: "https://github.com/logto-io/swift.git", from: "2.0.0")
Utiliza la última versión v1 si necesitas los targets de plugins sociales nativos. La última versión v1 es 1.2.0.
Si usas Package.swift directamente:
// Agrega la dependencia de Logto Swift SDK versión 1.2.0 o superior
.package(url: "https://github.com/logto-io/swift.git", from: "1.2.0")
No ofrecemos soporte para Carthage ni CocoaPods en este momento debido a algunos problemas técnicos.
Carthage
Carthage necesita un archivo xcodeproj para compilar. Intentaremos encontrar una solución alternativa más adelante.
CocoaPods
CocoaPods no admite dependencias locales ni monorepo, por lo tanto es difícil crear un .podspec para este repositorio.
Inicializa LogtoClient
Inicializa el cliente creando una instancia de LogtoClient con un objeto LogtoConfig.
import Logto
import LogtoClient

let config = try? LogtoConfig(
  endpoint: "<your-logto-endpoint>", // Ej. http://localhost:3001
  appId: "<your-app-id>"
)
let client = LogtoClient(useConfig: config)
Por defecto, almacenamos credenciales como el Token de ID (ID Token) y el Token de actualización (Refresh Token) en el Keychain. Así, el usuario no necesita iniciar sesión nuevamente cuando regresa.
Para desactivar este comportamiento, establece usingPersistStorage en false:
let config = try? LogtoConfig(
  // ...
  usingPersistStorage: false
)
Iniciar sesión
Antes de entrar en los detalles, aquí tienes una visión general rápida de la experiencia del usuario final. El proceso de inicio de sesión se puede simplificar de la siguiente manera:
- Tu aplicación invoca el método de inicio de sesión.
- El usuario es redirigido a la página de inicio de sesión de Logto. Para aplicaciones nativas, se abre el navegador del sistema.
- El usuario inicia sesión y es redirigido de vuelta a tu aplicación (configurada como el URI de redirección).
Sobre el inicio de sesión basado en redirección
- Este proceso de autenticación sigue el protocolo OpenID Connect (OIDC), y Logto aplica medidas de seguridad estrictas para proteger el inicio de sesión del usuario.
- Si tienes múltiples aplicaciones, puedes usar el mismo proveedor de identidad (Logto). Una vez que el usuario inicia sesión en una aplicación, Logto completará automáticamente el proceso de inicio de sesión cuando el usuario acceda a otra aplicación.
Para aprender más sobre la lógica y los beneficios del inicio de sesión basado en redirección, consulta Experiencia de inicio de sesión de Logto explicada.
Configurar URI de redirección
- v2
- v1
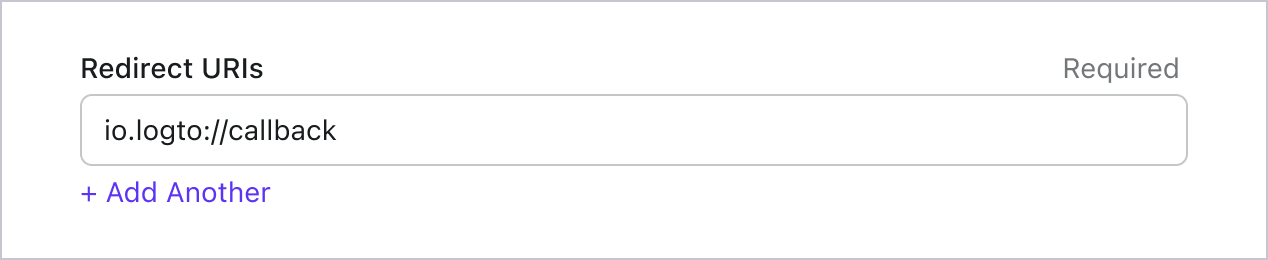
Vamos a cambiar a la página de detalles de la aplicación en Logto Console. Añade un URI de redirección io.logto.app://callback y haz clic en "Guardar cambios".
En la versión v2, la experiencia de inicio de sesión se abre en ASWebAuthenticationSession (el navegador del sistema), y la redirección se enruta de vuelta a tu app mediante la coincidencia de callback a nivel del sistema operativo. Para un URI de redirección con esquema personalizado como io.logto.app://callback, registra solo la parte del esquema (io.logto.app) en el Info.plist de tu app y luego añade el URI de redirección completo en los Redirect URIs de tu aplicación Logto.
En Xcode, abre el target de tu app, selecciona Info, expande URL Types y añade una entrada con io.logto.app en URL Schemes. Si editas Info.plist directamente, añade:
<key>CFBundleURLTypes</key>
<array>
  <dict>
    <key>CFBundleTypeRole</key>
    <string>Editor</string>
    <key>CFBundleURLName</key>
    <string>io.logto.app</string>
    <key>CFBundleURLSchemes</key>
    <array>
      <string>io.logto.app</string>
    </array>
  </dict>
</array>
Para el flujo en navegador en v2, no necesitas llamar a LogtoClient.handle(url:); esa API de handoff de plugin fue eliminada junto con el flujo de WebView embebido.
¿Usar Universal Links en lugar de un esquema personalizado?
También puedes usar un URI de redirección HTTPS como https://example.com/callback:
- Añade la capacidad Associated Domains a tu app.
- Configura
webcredentials:example.compara queASWebAuthenticationSessionpueda hacer coincidir callbacks HTTPS en iOS 17.4 y versiones posteriores. - Si la misma URL también debe abrir tu app como Universal Link fuera de la sesión de autenticación, configura
applinks:example.comy hospeda un archivo válidoapple-app-site-associationpara el dominio y la ruta. - Añade el URI HTTPS a los Redirect URIs de tu aplicación Logto.
- Pasa el mismo URI a
signInWithBrowser.
En iOS 17.4 y versiones posteriores, el SDK utiliza la API de coincidencia de callback HTTPS de ASWebAuthenticationSession para que las redirecciones HTTPS puedan completarse automáticamente y cerrar la sesión. En versiones anteriores de iOS, la solicitud de autorización aún puede usar el URI de redirección HTTPS, pero la sesión puede no cerrarse automáticamente a menos que tu app maneje el callback Universal Link por sí misma. Mantén un esquema personalizado como opción de compatibilidad si necesitas finalización automática en versiones antiguas de iOS.
Vamos a cambiar a la página de detalles de la aplicación en Logto Console. Añade un URI de redirección io.logto://callback y haz clic en "Guardar cambios".
El Redirect URI en el SDK de iOS es solo para uso interno. NO HAY NECESIDAD de añadir un Custom URL Scheme hasta que un conector lo solicite.
Inicio y cierre de sesión
Antes de llamar a .signInWithBrowser(redirectUri:), asegúrate de haber configurado correctamente el URI de redirección en la Consola de Administración.
- v2
- v1
En la versión v2, client.signOut(postLogoutRedirectUri:) realiza un cierre de sesión completo: borra las credenciales locales, revoca el token de actualización y finaliza la sesión de Logto abriendo el endpoint de cierre de sesión en el navegador del sistema. El navegador luego navega de vuelta a tu app mediante el URI de redirección posterior al cierre de sesión. Antes de usarlo, ve a la página de detalles de la aplicación en Logto Console, añade el URI de redirección posterior al cierre de sesión io.logto.app://signed-out y haz clic en "Guardar cambios". El URI de redirección posterior al cierre de sesión puede usar el mismo esquema personalizado que registraste para el inicio de sesión.
Por ejemplo, en una app SwiftUI:
// Ejemplo de uso de inicio y cierre de sesión en SwiftUI
struct ContentView: View {
  @State var isAuthenticated: Bool

  private let redirectUri = "io.logto.app://callback"
  private let postLogoutRedirectUri = "io.logto.app://signed-out"

  init() {
    isAuthenticated = client.isAuthenticated
  }

  var body: some View {
    VStack {
      if isAuthenticated {
        Button("Sign Out") {
          Task { [self] in
            let error = await client.signOut(postLogoutRedirectUri: postLogoutRedirectUri)
            if let error = error {
              print(error)
              return
            }
            isAuthenticated = false
          }
        }
      } else {
        Button("Sign In") {
          Task { [self] in
            do {
              try await client.signInWithBrowser(redirectUri: redirectUri)
              isAuthenticated = true
            } catch let error as LogtoClientErrors.SignIn {
              // error ocurrido durante el inicio de sesión
            } catch {
              // otros errores
            }
          }
        }
      }
    }
  }
}
- También puedes llamar a
client.signOut()sin un URI de redirección posterior al cierre de sesión. No se necesita configuración en Console en este caso: el navegador muestra la página de cierre de sesión de Logto y el usuario regresa a la app cerrándola manualmente. - Si no hay contexto de UI disponible, puedes llamar a
client.clearCredentials()para borrar las credenciales locales y revocar el token de actualización. Ten en cuenta que esto mantiene la sesión de Logto en el navegador, por lo que el siguientesignInWithBrowserpuede iniciar sesión al usuario silenciosamente a través de esa sesión.
Puedes usar client.signInWithBrowser(redirectUri:) para iniciar sesión del usuario y client.signOut() para cerrar la sesión del usuario.
Por ejemplo, en una app SwiftUI:
// Ejemplo de uso de inicio y cierre de sesión en SwiftUI
struct ContentView: View {
  @State var isAuthenticated: Bool

  init() {
    isAuthenticated = client.isAuthenticated
  }

  var body: some View {
    VStack {
      if isAuthenticated {
        Button("Sign Out") {
          Task { [self] in
            await client.signOut()
            isAuthenticated = false
          }
        }
      } else {
        Button("Sign In") {
          Task { [self] in
            do {
              try await client.signInWithBrowser(redirectUri: "io.logto://callback")
              isAuthenticated = true
            } catch let error as LogtoClientErrors.SignIn {
              // error ocurrido durante el inicio de sesión
            } catch {
              // otros errores
            }
          }
        }
      }
    }
  }
}
Punto de control: Prueba tu aplicación
Ahora, puedes probar tu aplicación:
- Ejecuta tu aplicación, verás el botón de inicio de sesión.
- Haz clic en el botón de inicio de sesión, el SDK iniciará el proceso de inicio de sesión y te redirigirá a la página de inicio de sesión de Logto.
- Después de iniciar sesión, serás redirigido de vuelta a tu aplicación y verás el botón de cierre de sesión.
- Haz clic en el botón de cierre de sesión para limpiar el almacenamiento de tokens y cerrar sesión.
Añadir el conector Slack
Para habilitar un inicio de sesión rápido y mejorar la conversión de usuarios, conéctate con iOS (Swift) como un proveedor de identidad (IdP). El conector social de Logto te ayuda a establecer esta conexión en minutos permitiendo la entrada de varios parámetros.
Para añadir un conector social, simplemente sigue estos pasos:
- Navega a Console > Connectors > Social Connectors.
- Haz clic en "Add social connector" y selecciona "Slack".
- Sigue la guía README y completa los campos requeridos y personaliza la configuración.
Si estás siguiendo la guía del Conector en el lugar, puedes omitir la siguiente sección.
Configura Slack OAuth app
Configura la aplicación de Slack
Ve a Slack API: Applications e inicia sesión con tu cuenta de Slack. Si no tienes una cuenta, puedes registrarte para obtener una.
Luego, crea una aplicación.
Paso 1: Encuentra Client ID y Client Secret.
Puedes encontrar el Client ID y Client Secret en la sección "Basic Information".
Paso 2: Configura las URLs de redirección.
Ve a la sección "OAuth & Permissions", donde puedes encontrar el formulario de "Redirect URLs".
En nuestro caso, será ${your_logto_endpoint}/callback/${connector_id}. Por ejemplo, https://foo.logto.app/callback/${connector_id}. El connector_id se puede encontrar en la barra superior de la página de detalles del conector en la Consola de Administración de Logto.
Puedes consultar la documentación de Slack API para más detalles.
Configura tu conector
En la configuración de tu conector de Logto, completa los siguientes campos con los valores obtenidos de la sección "OAuth 2.0 Client ID and Client Secret" de la página "Keys and tokens" de tu aplicación:
- clientId: El Client ID de tu aplicación.
- clientSecret: El Client Secret de tu aplicación.
scope es una lista de alcances de OpenID delimitada por espacios. Si no se proporciona, el alcance predeterminado es openid profile.
Tipos de configuración
| Nombre | Tipo |
|---|---|
| clientId | string |
| clientSecret | string |
| scope | string |
Guarda tu configuración
Verifica que hayas completado los valores necesarios en el área de configuración del conector Logto. Haz clic en "Guardar y listo" (o "Guardar cambios") y el conector Slack debería estar disponible ahora.
Habilitar el conector Slack en la Experiencia de inicio de sesión
Una vez que crees un conector social con éxito, puedes habilitarlo como un botón "Continuar con Slack" en la Experiencia de inicio de sesión.
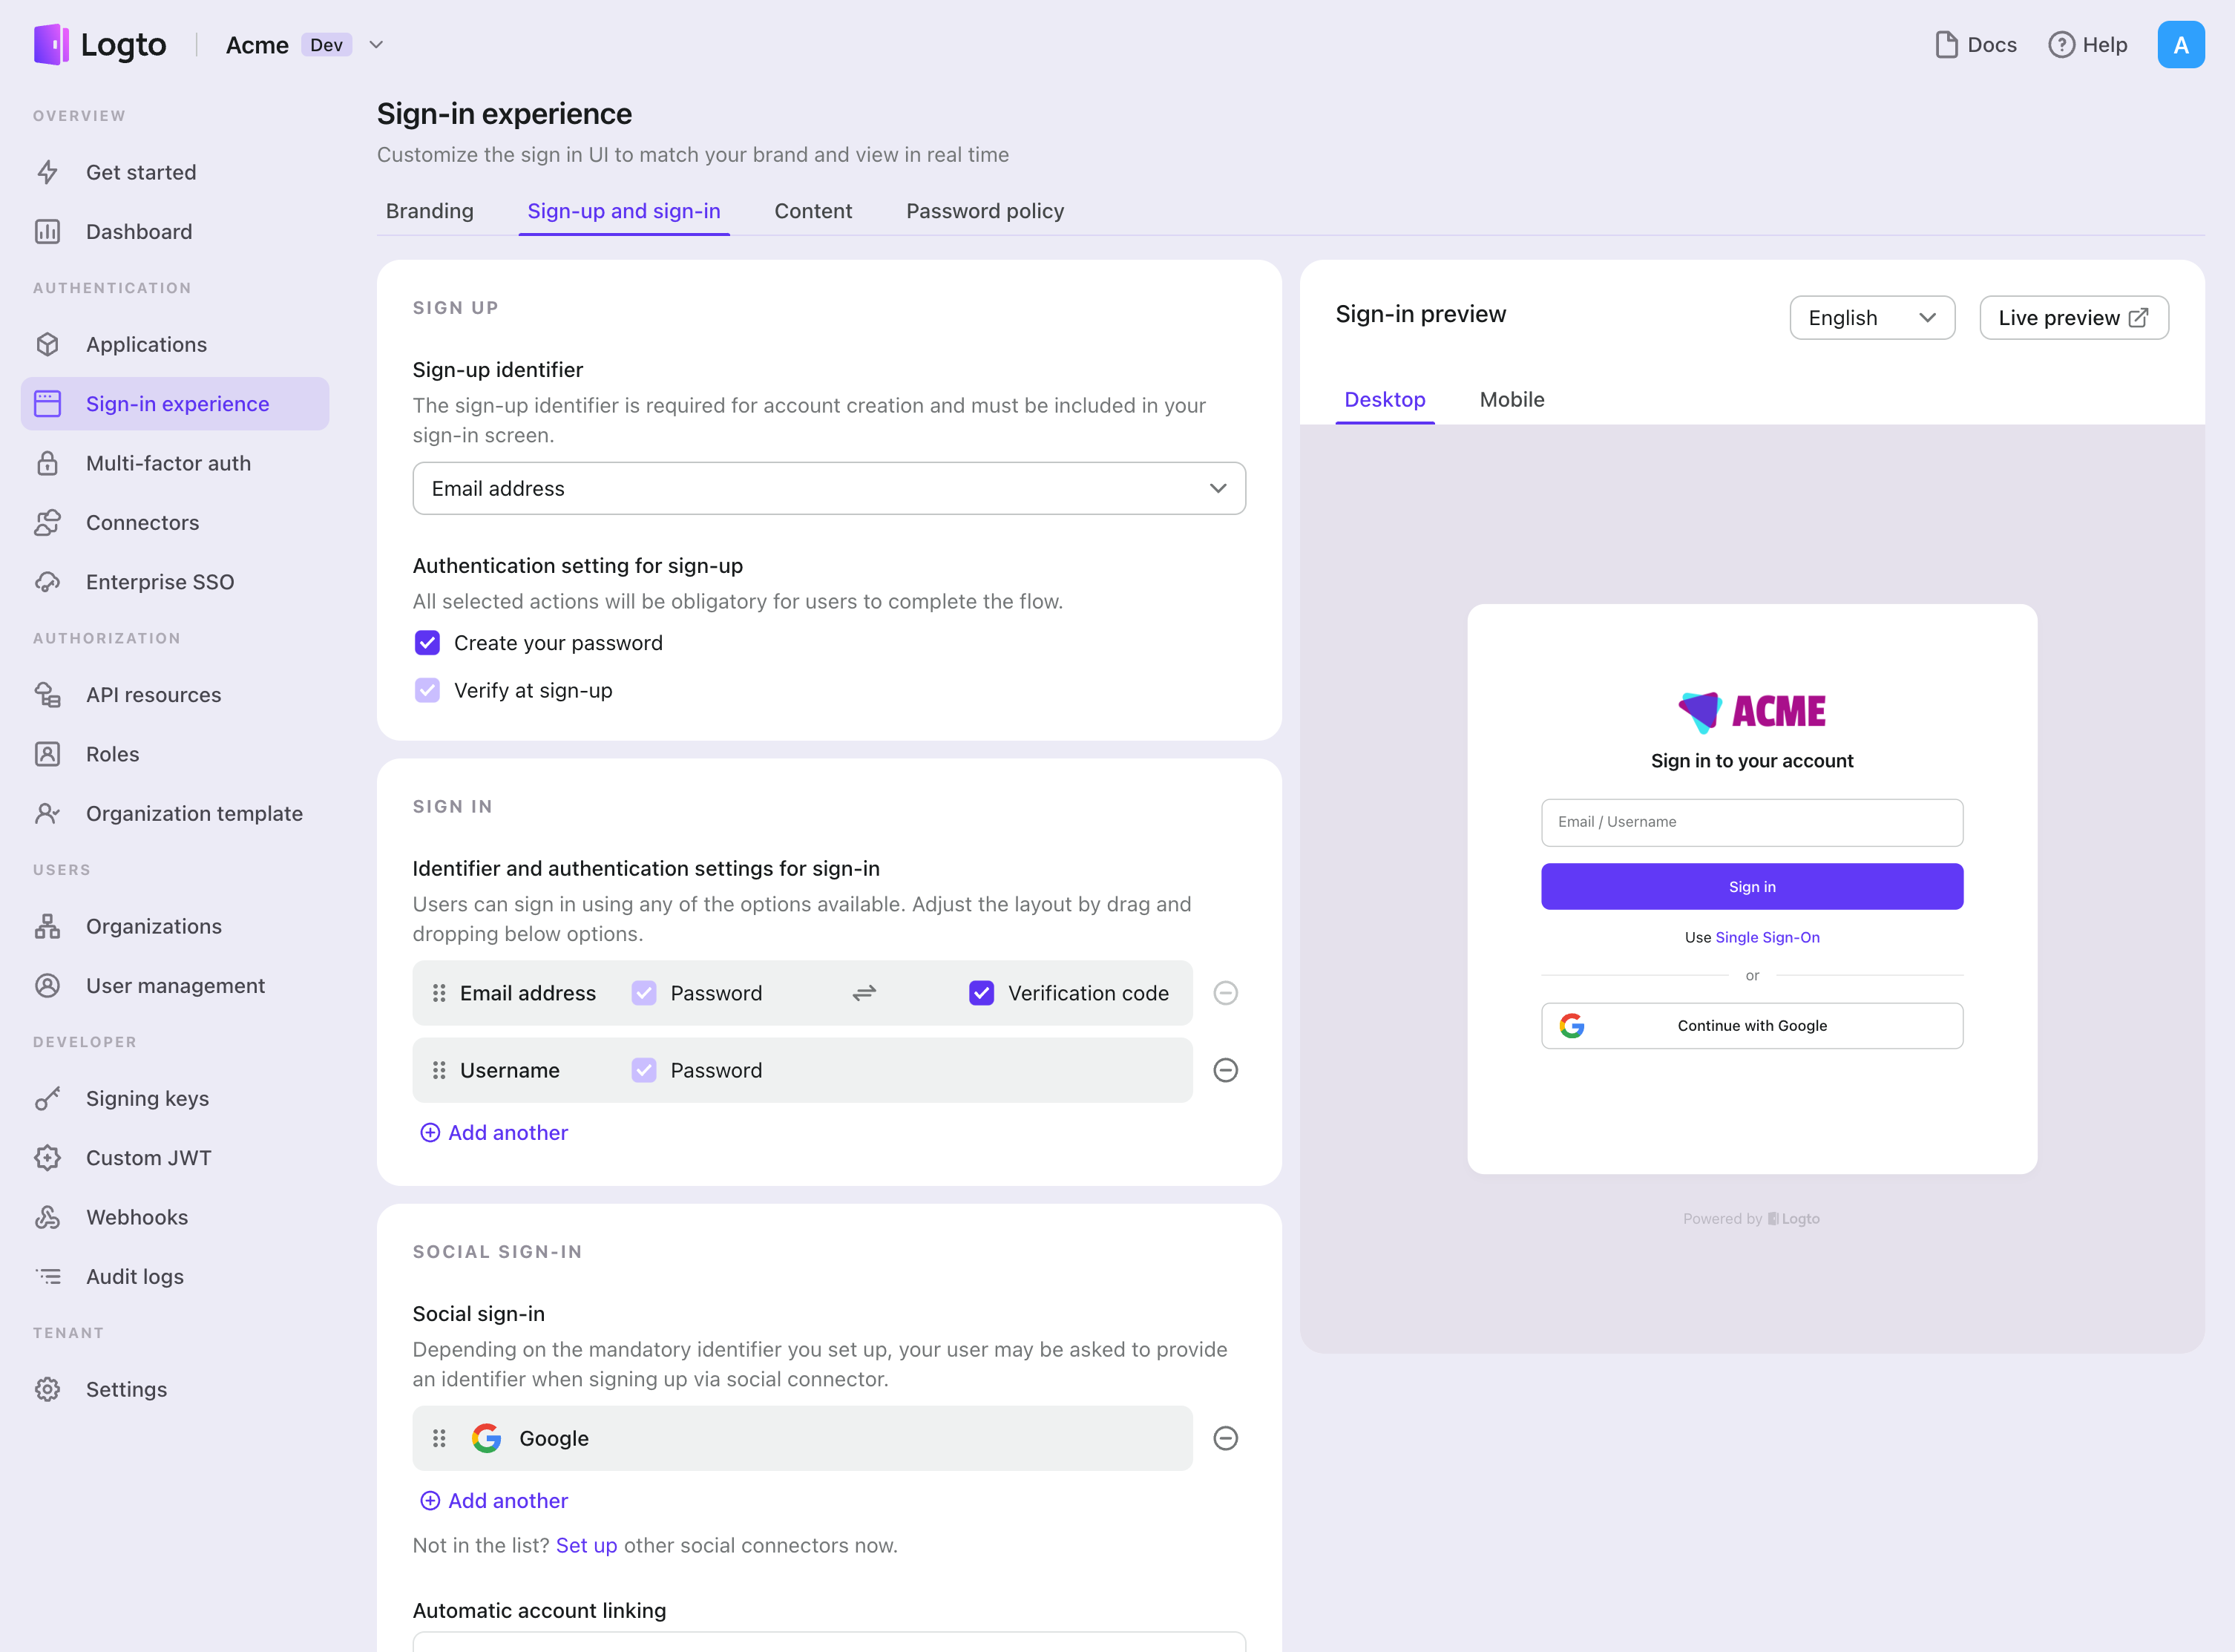
- Navega a Consola > Experiencia de inicio de sesión > Registro e inicio de sesión.
- (Opcional) Elige "No aplicable" para el identificador de registro si solo necesitas inicio de sesión social.
- Añade el conector Slack configurado a la sección "Inicio de sesión social".
Pruebas y Validación
Regresa a tu aplicación iOS (Swift). Ahora deberías poder iniciar sesión con Slack. ¡Disfruta!
Lecturas adicionales
Flujos de usuario final: Logto proporciona flujos de autenticación listos para usar, incluyendo MFA y SSO empresarial, junto con potentes APIs para la implementación flexible de configuraciones de cuenta, verificación de seguridad y experiencia multi-tenant.
Autorización (Authorization): La autorización define las acciones que un usuario puede realizar o los recursos a los que puede acceder después de ser autenticado. Explora cómo proteger tu API para aplicaciones nativas y de una sola página e implementar el Control de Acceso Basado en Roles (RBAC).
Organizaciones (Organizations): Particularmente efectivo en aplicaciones SaaS multi-tenant y B2B, la función de organización permite la creación de inquilinos, gestión de miembros, RBAC a nivel de organización y aprovisionamiento justo a tiempo.
Serie IAM del cliente: Nuestros artículos de blog en serie sobre la Gestión de Identidad y Acceso del Cliente (o Consumidor), desde los conceptos básicos hasta temas avanzados y más allá.